IT & Engineering
Três brechas no gateway de e-mail seguro que você precisa fechar

Seja trabalhando de casa ou comemorando o retorno à sua cadeira giratória do escritório, uma coisa é certa: o e-mail continua vivo. Mesmo após a pandemia, os canais de e-mail desempenham uma função importante como as principais ferramentas para facilitar a comunicação corporativa. É por isso que não é surpresa o fato de agentes de ameaças usarem o e-mail para disseminar malware em quase todos os casos de ataques cibernéticos relatados: 94% dos casos, para ser exato. As organizações que dependem de comunicações constantes por e-mail precisam de uma solução de segurança que evite que seu canal de e-mail se torne um vetor de ataque vulnerável. É aí que os gateways de e-mail entram em cena.
O que um gateway de e-mail faz?
Infelizmente, um gateway de e-mail não tem nada a ver com Bill Gates, Stargates ou certos tipos de substâncias recreativas, mas eles têm as suas próprias vantagens. A solução de segurança mais confiável e sofisticada para qualquer canal de e-mail é um gateway de e-mail seguro, que pode funcionar tanto para grandes quanto para pequenas empresas. Os gateways de e-mail seguros bloqueiam conteúdos nocivos, como e-mails de phishing que se passam por empresas legítimas, logo de cara, antes que possam pedir a você ou a alguém da equipe que insira dados pessoais, como o seu login e senha ou número de CPF.
No entanto, esses gateways seguros não são soluções infalíveis: outras ameaças que visam frequentemente as caixas de entrada costumam contornar os gateways de e-mail seguros explorando suas vulnerabilidades.
É importante que as organizações se protejam contra e-mails contendo spam, phishing, malware e outros conteúdos fraudulentos em um mundo amplamente remoto. Para começar, vamos dar uma olhada rápida nas três principais brechas no gateway de e-mail seguro que precisam ser fechadas o quanto antes e o que você pode fazer para manter seu canal de e-mail protegido.
Brecha nº 1 do gateway de e-mail: assinaturas de malware não divulgadas
As ferramentas de gateway de e-mail seguro fizeram o possível ao longo dos anos para acompanhar a rápida evolução dos programas maliciosos. Infelizmente, ameaças até então desconhecidas se multiplicam diariamente, e é improvável que muitas delas sejam encontradas no banco de dados de assinaturas de malware reconhecidas e divulgadas do seu gateway.
Ameaças com assinaturas de malware não divulgadas são especialmente perigosas para as empresas, sobretudo se considerarmos que 80% das invasões bem-sucedidas usam assinaturas indetectáveis pelas ferramentas tradicionais de gateway de e-mail baseadas em assinaturas. O que… não é nada bom.
As ameaças de dia zero com assinaturas de malware não divulgadas são problemáticas porque superam os métodos dinâmicos de inteligência de ameaças usados até mesmo pelos gateways de e-mail seguros mais modernos. Quando essas ameaças ultrapassam esses feeds de ameaças, elas conseguem receber o selo binário de aprovação e avançar pelo restante do seu canal de e-mail. Depois que agentes de ameaças comprometem o seu canal de e-mail, eles podem infectar ou comprometer outros dados confidenciais que, de outra forma, seriam inacessíveis para eles. Então… realmente não é nada bom.
Sua organização deve aprender constantemente com as ameaças do passado para estar preparada para as ameaças cibernéticas do futuro. De acordo com Barbara Ericson, especialista em segurança cibernética da Cloud Defense, “ao identificar, avaliar, tratar e criar relatórios sobre vulnerabilidades existentes no seu canal de e-mail usando uma solução de gestão de vulnerabilidades, você terá uma segurança digital muito maior em todos os níveis e sofrerá menos intrusões ou ataques cibernéticos a longo prazo.” O que é… muito bom, na verdade.
Lembre-se de que você e a equipe de TI podem precisar realizar mais análises nos dados coletados para identificar padrões de vulnerabilidades em seu canal de e-mail e para antecipar problemas futuros antes que eles ocorram.
No fim das contas, as vulnerabilidades de phishing e ransomware são causadas principalmente por higiene digital ruim, como pessoas da equipe clicando em e-mails desconhecidos enquanto estão conectadas em suas contas de trabalho ou deixando de usar um bom software antivírus. Sempre leve esses cenários em conta ao usar um software de gestão de vulnerabilidades de qualidade que faça parte da estrutura de segurança digital mais ampla e da filosofia estratégica da sua organização.
Brecha nº 2 do gateway de e-mail: phishing que usa vários componentes
Os gateways de e-mail seguros costumam ser especializados na proteção contra ataques diretos de ransomware e malware. Os ataques “diretos” podem ser mais bem entendidos como ataques cibernéticos que dependem de uma única etapa de ataque usando um número limitado de componentes e módulos maliciosos.
Os ataques em várias etapas, por outro lado, usam técnicas para ocultar payloads maliciosos que se escondem nos aplicativos do usuário depois de serem implantados a partir de um e-mail de phishing aberto acidentalmente.
Já há muitos motivos para ter total atenção aos golpes, que têm aumentado significativamente desde o início da pandemia. No entanto, às vezes, até mesmo saber como detectar um golpe não é o suficiente para se proteger adequadamente dele.
Além de usar uma ferramenta de gateway de e-mail seguro, lembre-se sempre de nunca compartilhar seus dados pessoais ou financeiros, evite clicar em links e baixar arquivos de fontes desconhecidas e use a autenticação de dois fatores para se proteger de ataques de phishing que usam vários componentes.
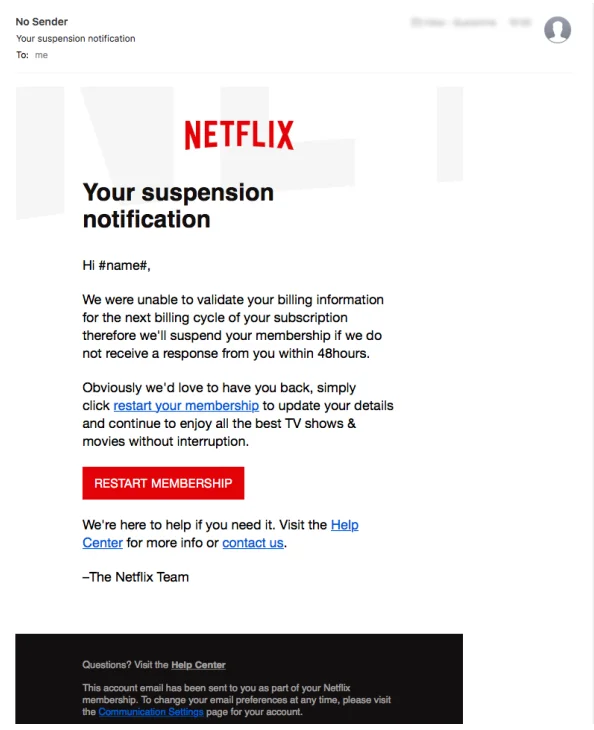
É fundamental ter essas considerações em mente, principalmente porque um número cada vez maior de pessoas e organizações depende atualmente do e-mail como o principal meio de comunicação remota entre a equipe, os clientes e os fornecedores.
Os ataques de phishing em várias etapas são mais eficazes quando conseguem implantar e disfarçar payloads do tipo cavalo de Troia nos aplicativos de um usuário. Caso você acesse um e-mail e descubra que ele foi mascarado por cibercriminosos, uma rede privada virtual (VPN) pode adicionar mais uma barreira entre os agentes de ameaças e suas informações pessoais. Certas VPNs ocultam o seu endereço IP e tornam quase impossível para os cibercriminosos rastrearem a sua localização e, consequentemente, a rede por onde você envia e-mails.
As VPNs, que, na verdade, são bem fáceis de instalar, podem dificultar muito para os hackers interceptarem dados mesmo depois de enviarem um e-mail de phishing para a sua caixa de entrada. As VPNs também podem oferecer um nível ainda maior de segurança criptografando os dados enviados entre a caixa de entrada do seu telefone e um servidor VPN, mesmo se o site que você estiver visitando não oferecer criptografia própria.
Brecha nº 3 do gateway de e-mail: ameaças fora do corpo do e-mail
Quase todo mundo passa por situações de phishing e, por isso, a maioria das pessoas tende a se concentrar no corpo de um e-mail para identificar golpistas rapidamente. O corpo de um e-mail costuma ter alguns indícios claros que facilitam até mesmo para usuários sem conhecimentos técnicos identificarem golpistas descuidados e possíveis ladrões de dados. A maioria dos agentes de ameaças modernos, no entanto, tem interesse nos canais de e-mail como vetor de ataque justamente por conta dos métodos desatualizados de detectar ataques de phishing apenas dentro do corpo de um e-mail, nos quais tantas pessoas confiam.
Muitas ferramentas de gateway de e-mail seguro não têm como identificar payloads nocivos que se infiltram na infraestrutura de hardware ou nos aplicativos de anexo do usuário. Em outras palavras, esses gateways de e-mail seguros são ótimos para detectar ameaças dentro do corpo de um e-mail, mas não têm como identificar ameaças disfarçadas de elementos, como programas de macro ou dados de pixel fora do corpo do e-mail.
Mas há esperança: as organizações podem combater essas ameaças com soluções que verificam a existência de conteúdos maliciosos integrados aos anexos de e-mail. Certifique-se de investir em ferramentas antivírus de qualidade que estejam prontas para implementação, como escudos antivírus e firewalls, que podem impedir que vírus comprometam a sua máquina executando verificações preventivas regularmente. Sem softwares de segurança na internet e antivírus, os ataques de malware podem invadir facilmente a sua rede por meio de e-mails sofisticados que escapam do seu gateway de e-mail seguro. Na dúvida, mantenha-se em segurança!
Encerrando a conversa sobre gateways
Os gateways de e-mail seguros são uma ótima ferramenta para os usuários de e-mail, mas eles enfrentam desafios que não conseguem superar sem a ajuda de outros recursos. As organizações devem reconhecer que os seus gateways de e-mail apresentam vulnerabilidades e exigem outras proteções para fechar as suas brechas de vulnerabilidade e manter os e-mails confidenciais e seguros.
As maiores brechas com as quais os gateways de e-mail seguros precisam lidar incluem ataques de phishing em várias etapas, ameaças que são implantadas fora do corpo de um e-mail e assinaturas de malware não divulgadas. As ferramentas antivírus e de gestão de vulnerabilidades, bem como uma higiene adequada de segurança cibernética, como VPNs e autenticação de dois fatores, podem ser muito úteis para fechar as brechas que os gateways de e-mail seguros enfrentam no nosso mundo corporativo. E, quando estiver em segurança, você poderá voltar a girar alegremente na sua cadeira giratória.
Este post foi escrito por Shanice Jones, redatora técnica na shanicejones.com.


