IT & Engineering
Gestão de vulnerabilidades: trabalhando com a comunidade para corrigir ameaças de segurança

A cibersegurança é uma batalha sem fim. Quanto mais a sua empresa cresce, mais atraente ela se torna para cibercriminosos e mais desafiador é ficar à frente dos ataques. Mas os cibercrimes não são exclusivos de grandes organizações: de acordo com um completo, quase metade (45%) das empresas dos EUA já sofreu uma violação de dados no passado.
Para evitar possíveis ameaças, as empresas precisam adotar uma abordagem holística para a cibersegurança e colocar a comunidade no centro de seus esforços de segurança. Quer saber como criar um programa forte de gestão de vulnerabilidades e melhorar a segurança de forma geral na sua organização? Aqui estão as nossas dicas.
Por que a gestão de vulnerabilidades é tão importante?
Por mais que tentemos, não há como garantir um sistema à prova de hackers. Falhas de sistema, mudanças no espaço tecnológico e até erros humanos podem expor até os programas de segurança mais maduros, e ignorar os riscos pode ter consequências desastrosas para qualquer empresa. As pessoas proprietárias de sistemas devem sempre presumir que existem vulnerabilidades críticas ainda não descobertas.
É por isso que a gestão de vulnerabilidades é um aspecto fundamental de qualquer programa de cibersegurança. Os programas de gestão de vulnerabilidades permitem que as empresas identifiquem ameaças e pontos cegos em seus produtos e infraestrutura. Eles permitem que as equipes de segurança interna avaliem os riscos e o impacto potencial dessas vulnerabilidades para que possam priorizá-las e atenuar ameaças críticas rapidamente.
Quanto mais rápido uma empresa cresce, mais ela se torna um alvo para cibercriminosos. Um programa de gestão de vulnerabilidades evita que o número crescente de ameaças de segurança passe despercebido e protege a integridade da sua aplicação.
Como criar um programa maduro de gestão de vulnerabilidades
Você não pode proteger a sua aplicação e a sua infraestrutura se não estiver um passo à frente de ataques externos. Esse é o objetivo da gestão de vulnerabilidades: criar um sistema sólido para as empresas anteciparem e detectarem ataques cibernéticos antes que eles possam prejudicar a organização.
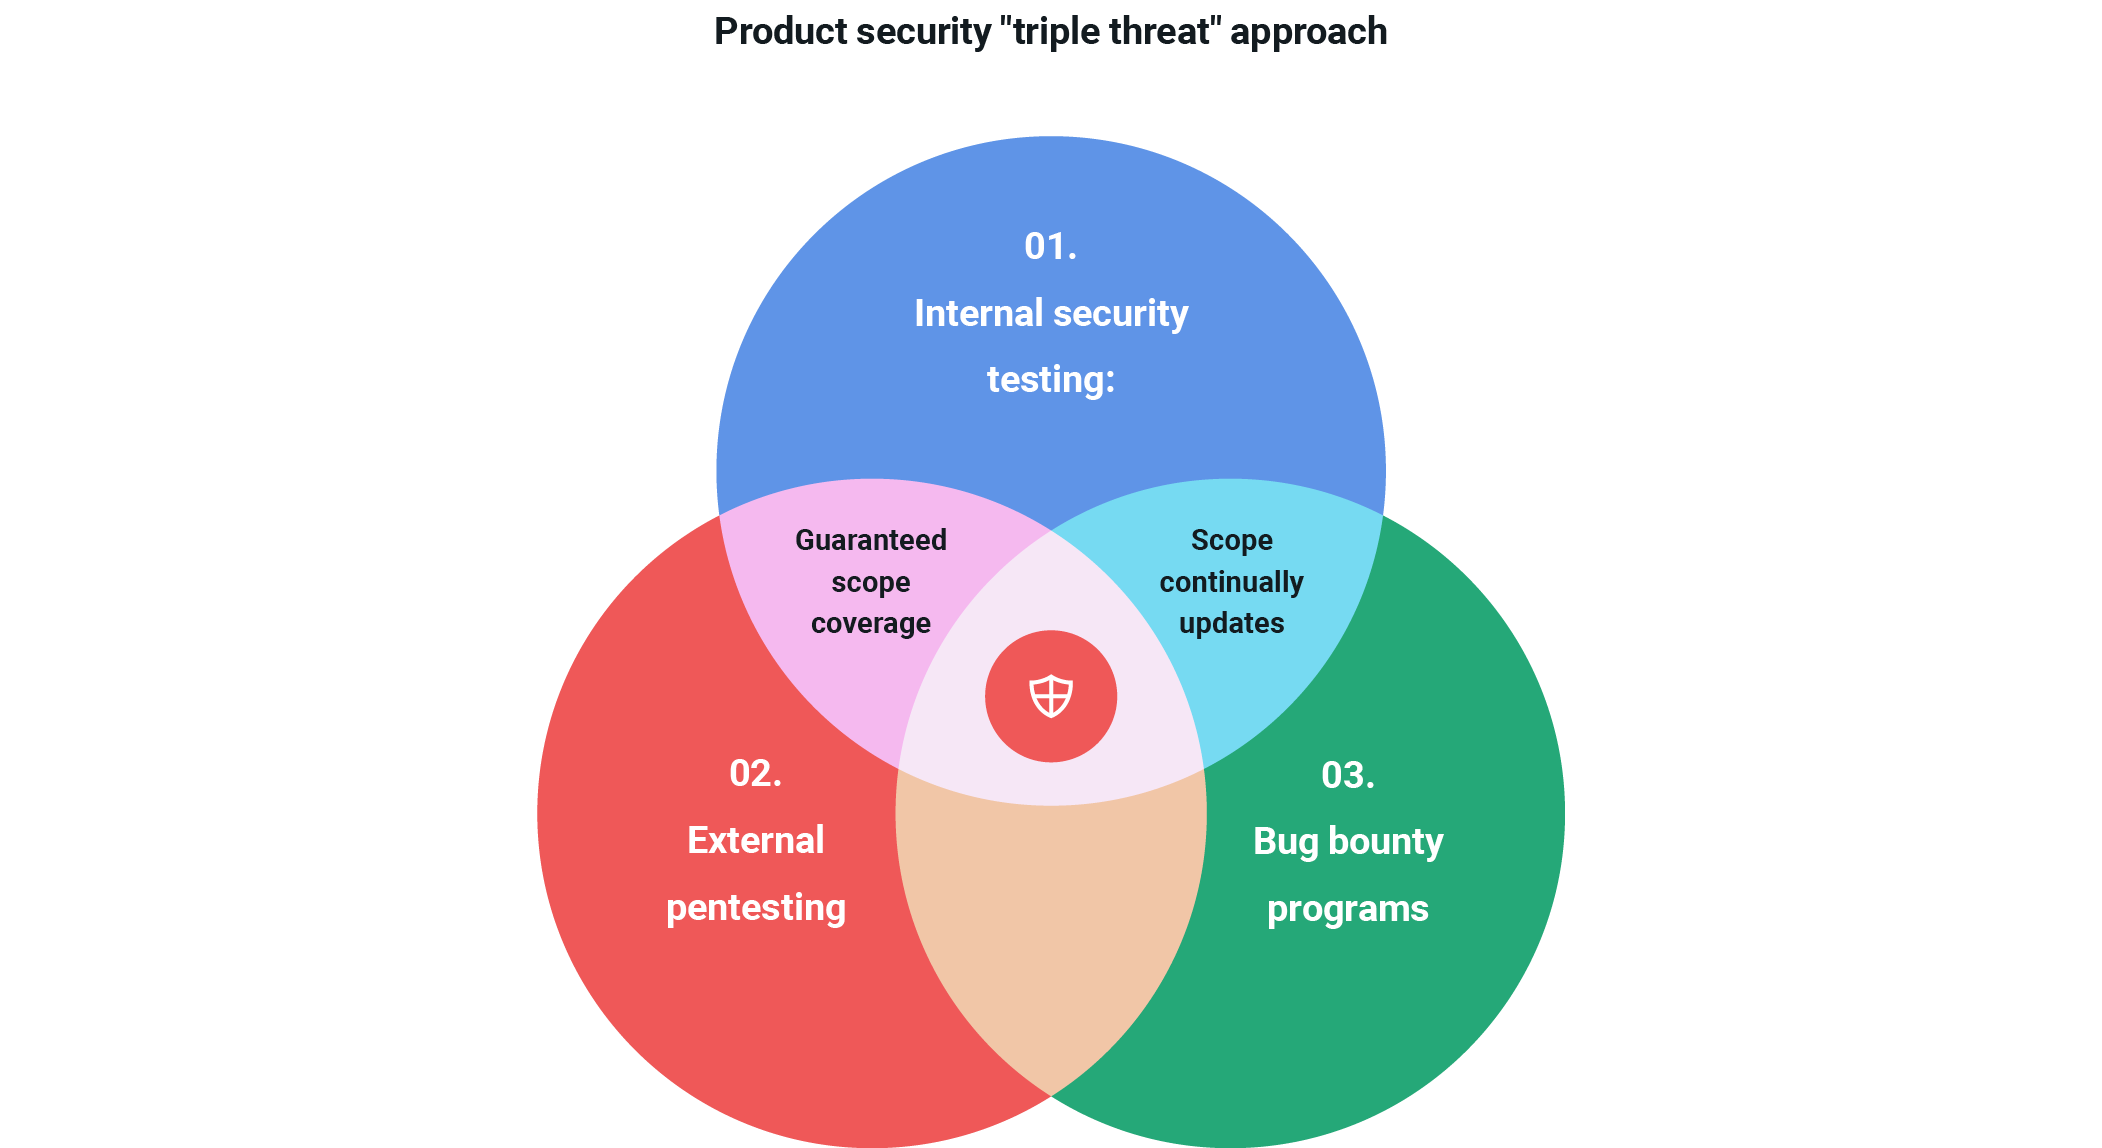
Mas como não existem bolas de cristal mágicas, ficar sempre um passo à frente é mais fácil na teoria do que na prática. Estabelecer uma estratégia madura de gestão de vulnerabilidades exige uma abordagem multifacetada que inclui profissionais especialistas internos para testes de segurança, empresas terceirizadas para testes de invasão (pentest) externos e programas de recompensa por bugs (bug bounty) para atrair a comunidade de pesquisa em segurança.
Trabalhando com a comunidade para desenvolver uma postura de segurança mais forte
As constantes mudanças tecnológicas e falhas de sistema significam que é impossível para as equipes de segurança internas anteciparem e identificarem todas as possíveis ameaças. Cibercriminosos estão ficando mais sofisticados, por isso, o engajamento da comunidade é a melhor maneira de as organizações serem proativas em sua abordagem de cibersegurança. Diferentes hackers em todo o mundo têm perspectivas distintas, e a comunidade de pesquisa pode trazer essa diversidade tão necessária para o programa de segurança de uma empresa.
Os programas de bug bounty são uma maneira eficiente para as organizações escalarem seus programas de gestão de vulnerabilidades e exporem vulnerabilidades desconhecidas para que sejam resolvidas. Por meio de programas de bug bounty, as empresas recompensam a comunidade de pesquisa em segurança – ou o que algumas pessoas chamam de “hackers éticos” – por encontrar vulnerabilidades ou falhas de configuração de segurança em suas aplicações.
Existem diferentes abordagens para programas de bug bounty. Eles podem ser públicos e abertos a qualquer pessoa, embora muitas empresas optem por programas privados onde controlam quem recebe convites para hackear os seus produtos. As empresas também podem criar suas próprias regras para seus programas de bug bounty, então algumas podem pedir à comunidade de pesquisa em segurança para focar em um produto ou serviço específico, enquanto outras limitam o seu programa a determinados problemas de segurança.
A abordagem do Mailgun para a gestão de vulnerabilidades
A segurança é fundamental no Mailgun. Nós lidamos com muitos dados pessoais, e mantê-los seguros é essencial para o nosso negócio. Para oferecer o mais alto nível de proteção para cada cliente, o Mailgun conta com uma estratégia multifacetada de gestão de vulnerabilidades. Nossa abordagem de três frentes inclui uma forte equipe de segurança interna que atua em parceria com a nossa equipe de desenvolvimento para testar a segurança do produto, desde o plano até o lançamento, equipes terceirizadas de pentest que podem explorar rapidamente as vulnerabilidades do sistema e um programa público de bug bounty que recompensa especialistas em segurança por identificar ameaças e produzir um relatório sobre elas.
No espaço tecnológico em constante evolução, é necessário um grande esforço coletivo para manter nosso produto e infraestrutura seguros. É por isso que as contribuições do nosso programa de bug bounty são uma parte tão essencial do nosso programa de gestão de vulnerabilidades. Nosso engajamento contínuo e proativo com a comunidade de pesquisa em segurança nos permitiu identificar bugs e vulnerabilidades antes que pudessem ser explorados por cibercriminosos, algo essencial para manter a nossa plataforma segura.
Mas não somos apenas nós – a cibersegurança está toda interconectada e, às vezes, os programas de bug bounty de outras empresas também podem ajudar a expor e atenuar falhas de configuração na nossa própria aplicação.
Trabalhando com a comunidade para corrigir ameaças de segurança
Recentemente, por exemplo, um de nossos clientes emitiu um alerta sobre um bug na nossa plataforma que foi encontrado pelo programa de bug bounty da sua própria clientela. Esse problema específico poderia permitir que uma conta burlasse a verificação de domínio em circunstâncias específicas. Uma conta capaz de burlar a verificação poderia enviar mensagens assinadas via DKIM que passassem na verificação SPF para o subdomínio recém-criado.
Para que isso acontecesse, duas condições precisavam ser atendidas:
- Um domínio validado que fosse alvo do bypass precisava ter um subdomínio de rastreamento de cliques e aberturas apontado para mailgun.org.
- A raiz de um nome de domínio alvo do bypass não poderia existir previamente na plataforma.
Embora esse bug não tivesse permitido a extração de dados da conta ou informações pessoais armazenadas na plataforma, ele teria possibilitado que agentes mal-intencionados enviassem e-mails da nossa plataforma que passariam por muitas políticas DMARC criadas para evitar spam ou phishing.
Graças à comunidade de caça a recompensas por bugs e ao trabalho das nossas equipes internas, conseguimos resolver e atenuar essa ameaça rapidamente, antes que pudesse ser explorada por agentes mal-intencionados. As contas de cliente do Mailgun não foram afetadas ou acessadas de forma alguma, e nossa equipe conseguiu realizar uma investigação completa para garantir que a nossa clientela não tivesse sido um alvo direto. As únicas tentativas de explorar essa vulnerabilidade estavam diretamente ligadas a profissionais de pesquisa em segurança conhecidos.
Promover a adoção desses programas de caça a recompensas por bugs nas organizações e fomentar uma cultura de colaboração no que diz respeito à cibersegurança pode ajudar a construir um espaço mais seguro para todo mundo.
Conclusão
A gestão de vulnerabilidades não é fácil, mas estabelecer uma base sólida de cibersegurança desde cedo é a melhor maneira de garantir que você tenha proteção contra ataques. Com espírito de colaboração, aqui estão nossas principais dicas para criar um programa forte de gestão de vulnerabilidades para a sua organização:
- Execute testes de intrusão (pentests) internos e externos regularmente para identificar possíveis ameaças antes que os cibercriminosos as descubram.
- Crie uma equipe de especialistas em segurança que possa fazer parceria com a sua equipe de desenvolvimento para testar a sua aplicação antes de novos lançamentos.
- Contrate um pentest externo terceirizado para realizar um teste pontual dos seus ativos.
- Crie um programa de bug bounty para convidar profissionais de pesquisa em segurança de todo o mundo para hackearem continuamente os seus produtos. Comece com um programa privado até ter estabelecido uma boa postura para lidar com o influxo de relatórios.
Na Pathwire, temos uma gratidão enorme por toda a comunidade de pesquisa em segurança. O trabalho que essas pessoas fazem nos permite ficar à frente e oferecer o mais alto nível de cibersegurança à nossa clientela e, sem elas, o Mailgun e o Mailjet não seriam as soluções seguras que você conhece e confia. Então, nosso agradecimento a essa comunidade por tornar a internet um espaço mais seguro para todo mundo!
Descubra por que mais de 100.000 clientes trabalham com a Pathwire para criar ótimos aplicativos e programas de e-mail.