Deliverability
Protegendo a reputação do seu domínio com DMARC

Como alguém que trabalha nesse maravilhoso mundo do e-mail, posso dizer que existem algumas coisas que infernizam a vida de todo mundo: spammers e phishers. A internet ainda é a plataforma preferida para interações comerciais e sociais, então, naturalmente, há mais incentivo para que agentes mal-intencionados ataquem os usuários para seu próprio ganho financeiro. Vamos ver as maneiras absurdamente fáceis que agentes mal-intencionados usam para nos atrair para uma armadilha, e como podemos parar de ser vítimas de spammers.
Como o DMARC protege a sua reputação
O DMARC é a autenticação menos conhecida. Se você trabalha na área de e-mail, é bem provável que já tenha adotado o DKIM e o SPF. Embora seja muito eficaz – tendo bloqueado mais de 90 milhões de ataques de phishing no primeiro semestre de 2022 sozinho, o DMARC ainda não é amplamente adotado. Com mais de 90% dos ataques cibernéticos começando com phishing (exatamente contra o que o DMARC defende), esse é o protocolo de segurança que você não quer ignorar.
DKIM e SPF são excelentes para indicar de onde as mensagens deveriam vir, embora não sejam muitos os ISPs que filtram o e-mail usando apenas essas autenticações. Tanto o DKIM quanto o SPF fornecem os mecanismos para filtrar mensagens que falham em suas verificações, mas a maioria dos provedores ainda permite que a mensagem chegue. Isso acontece porque é muito difícil saber quantos e-mails legítimos sem autenticação estão sendo enviados – especialmente se o remetente não estiver recebendo nenhum feedback. É aí que entra o DMARC.
DMARC (Domain-based Message Authentication, Reporting & Conformance) usa os registros SPF e DKIM em conjunto para identificar melhor quem enviou a mensagem. Ele pode dizer se o remetente tinha permissões para enviar e se identificar como o domínio no campo “From” do cabeçalho do seu e-mail.
O Sender Policy Framework (SPF) é controlado no nível do DNS. É onde você pode dizer quais servidores podem enviar em seu nome, e permite consultar se o IP de origem corresponde à lista no seu DNS. Um IP correspondente é como o servidor do destinatário sabe que a mensagem vem de um remetente autorizado do seu domínio.
O DomainKeys Identified Mail (DKIM) assina as suas mensagens para sinalizar que elas foram enviadas do servidor que criou a mensagem, e não por um impostor que a interceptou e inseriu algo no próprio corpo da mensagem.
Para passar nas verificações do DMARC, o SPF ou o DKIM devem atender aos requisitos de alinhamento e autenticação. Deve haver alinhamento entre o domínio no endereço “from” e o domínio identificado no caminho de retorno ou na parte “d=” da assinatura DKIM.
Se você procura mais recursos sobre DMARC, o site do DMARC fornece sugestões de serviços de agregação que pegam esses dados de retorno e os exibem para você de uma maneira amigável para leitura. Afinal, quem não gosta de um ciclo de feedback sólido que ajuda a melhorar a entregabilidade de e-mail?
Quais tipos de ataques o DMARC ajuda a bloquear?
Somos grandes fãs do DMARC, tanto em termos de segurança quanto de entregabilidade. Uma coisa é falar sobre a logística, mas quais são alguns exemplos dos riscos que o DMARC ajuda a prevenir?
Você sofreu spoofing
Uma das maneiras mais fáceis para agentes mal-intencionados se infiltrarem em nossas vidas é usar nossa atitude confiante – e muitas vezes negligente – em relação a remetentes estabelecidos. Spoofing de e-mail testa a nossa confiança e a explora, usando-a contra nós para ver se morderemos a isca caso pareça que a mensagem vem de alguém que conhecemos. Você pode ser o destinatário e não perceber a diferença, porque agentes mal-intencionados imitam os cabeçalhos de e-mail para que pareçam legítimos.
Ataques de spoofing mais sofisticados geralmente incluem logotipos de empresas, são bem escritos e possuem links para sites que também parecem legítimos, tornando muito difícil para um usuário perceber que está sofrendo phishing até que seja tarde demais. Mas se você analisar mais de perto os detalhes completos do cabeçalho do seu e-mail, pode identificar coisas estranhas, como endereços IP que você não autorizou a enviar em seu nome. É muito fácil replicar um cabeçalho de e-mail e colocar a reputação do seu domínio em risco.
Você caiu no “phishing” de águas profundas
Um domínio sem proteção é uma má notícia para a sua reputação com os ISPs. Os usuários do seu próprio domínio ficam vulneráveis a ataques de phishing nos quais agentes mal-intencionados enganam os destinatários com mensagens personalizadas. Essas mensagens podem tentar obter senhas, informações de pagamento ou informações confidenciais da empresa que você normalmente não compartilharia. Portanto, se você não consegue viver sem maratonar Futurama e a Netflix ameaça cancelar a sua conta devido a um problema nas informações de faturamento… eu diria que
- Você nos representa, e
- Você talvez não questione a legitimidade deste e-mail:
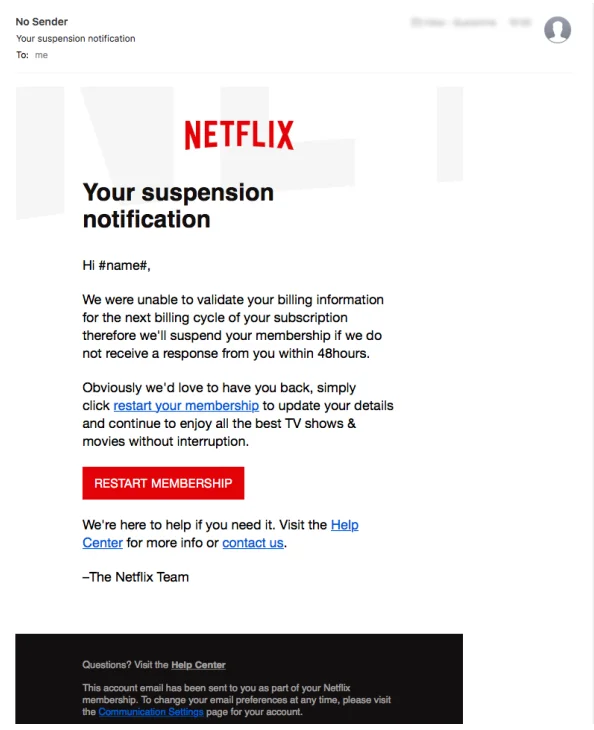
E isso é só a ponta do iceberg. Esses ataques são o Moby Dick do “phishing” – um desastre de segurança prestes a acontecer devido ao seu alcance e ao tamanho do seu impacto. Eles podem atingir a sua organização na forma de uma mensagem enviada por um executivo sênior ou um contato de alto escalão e são criados para parecer correspondência oficial. É basicamente uma mensagem que você até esperaria receber, como uma intimação legal, uma reclamação de cliente ou uma mensagem do CEO. Se pedirem que você forneça informações confidenciais ou faça um pagamento direto a uma fonte obscura… denuncie imediatamente.
Conclusão
O DMARC não é, de forma alguma, uma varinha mágica que eliminará o spoofing do seu domínio, mas pode deter um spammer ou phisher de usar o nome do seu domínio ao tentar executar um desses ataques. E, claro, ele também pode ajudar a proteger a reputação do seu domínio ao validar a sua identidade e separar as suas ações de envio das de um spammer que esteja tentando imitar você.
Para proteger seus próprios usuários contra ataques de spoofing, lembre-se de que o DMARC faz parte do conjunto de ferramentas que você precisará, mas a conscientização do usuário é fundamental.. Para se aprofundar na proteção da reputação, confira o nosso webinar sobre tudo o que envolve IP dedicado e descubra quando usá-los para e-mail.

A entregabilidade é um tópico desafiador. O DMARC é uma das autenticações que protegem o seu programa de e-mail, mas ainda é apenas a ponta do iceberg.