Deliverability
Comprender los requisitos para remitentes de Yahoo: reflexiones de Marcel Becker, de Yahoo
Marcel Becker, director sénior de Gestión de Productos de Yahoo, se unió a nuestro podcast, Email’s Not Dead, para compartir su visión sobre los requisitos de la bandeja de entrada de Yahoo, arrojar luz sobre por qué se están produciendo estos cambios ahora y qué significan estas actualizaciones para la relación entre los remitentes y los proveedores de servicios de email.
Nuevos requisitos para remitentes de Yahoo
Los proveedores de servicios de email (nosotros incluidos) llevamos hablando a los cuatro vientos sobre estos requisitos de la bandeja de entrada desde que se anunciaron por primera vez en octubre de 2023. Para resumir: Tanto Yahoo como Gmail están aplicando actualizaciones que exigirán a los remitentes cumplir estos estándares clave:
- Autenticar: se exigirá a los remitentes que verifiquen sus identidades de remitente con protocolos estándar como SPF, DKIM y DMARC.
- Habilitar la baja en 1 clic: los remitentes tendrán que implementar un enlace para darse de baja en un solo clic en los encabezados del email mediante list-unsubscribe si aún no lo han hecho, para permitir a los destinatarios darse de baja fácilmente.
- Enviar únicamente emails que los usuarios quieran: Gmail y Yahoo se ponen firmes con la monitorización del spam y los remitentes van a tener que asegurarse de mantenerse por debajo de un umbral de tasa de spam determinado.
Estos requisitos suponen un cambio en el sector, pero al mismo tiempo no tanto. Hablaremos de ello más adelante, pero tener un proceso para darse de baja y mantener unas tasas de quejas por spam bajas ya formaban parte de las mejores prácticas estándar recomendadas tanto por los proveedores de servicios de email como por los ESP.
El más importante de estos requisitos es, sin duda, la autenticación; en particular, la adopción de DMARC, que antes era una autenticación opcional para los remitentes de envíos masivos. Pero a medida que analizamos estos requisitos, es importante saber que en realidad no cambia nada en cuanto a la forma en que los proveedores de servicios de email gestionan y tratan el email. Simplemente se está definiendo con más claridad, se está aplicando con más firmeza y se habla de ello más públicamente.
“Podemos resumir las actualizaciones pendientes muy rápido. Van a ser tres cambios: autenticación, autenticación, autenticación”.
Escucha el episodio completo del podcast en Email’s Not Dead
Remitentes de envíos masivos: comprender los requisitos
Empecemos por a quiénes afectan estos requisitos. Las actualizaciones afectan a los remitentes de envíos masivos, pero ¿qué es un remitente de este tipo? Para estas actualizaciones, Google define a un remitente de envíos masivos como aquel que envía 5000 o más mensajes promocionales en un día. Yahoo ha evitado intencionadamente poner una cifra a la definición de remitente de envíos masivos, ya que la realidad es que 5000 es más una pauta que una regla inquebrantable.
«La cifra no es 5000, ni 6000, ni 4000. Si envías 4999 mensajes, tienes que seguir cumpliendo los requisitos igualmente. La realidad es más sencilla. Si envías el mismo email a mucha gente, eres un remitente de envíos masivos, y punto”.
En cuanto a la definición de remitente de envíos masivos, la cantidad de mensajes enviados puede ser una pauta, pero hay algo que no lo es: en cuanto se te designa como tal, es un título del que no puedes librarte. A lo largo de este artículo tenemos algunos mantras tranquilizadores sobre el email para ayudarte a entender algunos de los matices de la actualización de la bandeja de entrada. Aquí va el primero:
«Quien es remitente de envíos masivos una vez, lo es para siempre.»
En cuanto llegues al punto de tu recorrido de envíos en el que distribuyes un gran volumen (en torno a los 5000 emails), enhorabuena, te has unido al club de los remitentes de envíos masivos y la suscripción es de por vida. A partir de este momento, estarás sujeto a los estándares de la bandeja de entrada que regulan los envíos masivos.
Autenticación: aplicación de DMARC
Conseguir que los remitentes aprovechen DMARC no solo ayuda a proteger a sus propias marcas de las suplantaciones de identidad, sino que también ayuda a las personas usuarias a asegurarse de que reciben emails legítimos de una marca en concreto. DMARC está diseñado para este tipo de validación, pero es un poco más difícil de implementar que otras autenticaciones estándar requeridas como SPF y DKIM.
Hablemos entonces de la diferencia clave entre DMARC y otras autenticaciones, y de cómo ayuda a los proveedores de servicios de email a tomar medidas drásticas contra los spammers a los que les gusta suplantar dominios legítimos.
“Comprender las políticas de DMARC, lo que significa la aplicación de la política y los informes que se generan resulta técnico. Queremos asegurarnos de que esta información técnica se escuche porque hay grandes recursos y empresas que hacen un buen trabajo para ayudar a las personas a implementar los procesos de DMARC y a saber qué pasa con sus programas de email. Querrías saber si hay alguien por ahí suplantando a tu marca en el mundo, y DMARC da cobertura a los remitentes a quienes les preocupa esto”.
Entonces, ¿qué es DMARC? La autenticación de mensajes, informes y conformidad basada en dominios (DMARC) es un método de autenticación diseñado para impedir que los ciberdelincuentes se hagan pasar por ti. Básicamente, es solo una línea de código que se incluye en tu registro TXT de DNS, y tú (como remitente) tienes la opción de establecer una política dentro (p=none, p=quarantine o p=reject). Y esa política indica a los servidores de email receptores qué hacer con los emails que no superan la validación.
- p=none: registrar la entrada, pero no realizar ninguna acción.
- p=quarantine: filtrar como spam.
- p=reject: rebotar el mensaje de email.
Hay tres autenticaciones de emails principales: SPF, DKIM y DMARC. Muchos remitentes aún no han adoptado DMARC, quizá debido a los pasos adicionales para implementarlo y a la naturaleza más técnica del proceso. El año pasado, nuestro Estado de la entregabilidad del email informe reveló que menos de la mitad de los remitentes que encuestamos (42,5 %) estaban seguros de que DMARC se utilizaba para la autenticación.
DMARC depende de SPF y DKIM para ayudar a autenticar los mensajes, pero va un paso más allá e indica a los servidores receptores cómo gestionar los mensajes que no superan la autenticación. Esa es la pieza que falta y que ayudará a los proveedores de servicios de email a limpiar la bandeja de entrada de spammers.
Tasa de quejas por spam: no es un número arbitrario
Nos pondremos como ejemplo. Aquí en Sinch Mailgun, nuestra Política de Uso Aceptable ya exige que los remitentes que utilizan la plataforma cumplan con una tasa máxima de quejas por spam del 0,08 %. Esto se debe a que queremos asegurarnos de que los spammers no están utilizando Mailgun Send, y necesitamos proteger la reputación de nuestros remitentes que usan IP compartidas.
Una rápida búsqueda en Google revela que el 0,1 % es un punto de referencia estándar para una tasa de quejas por spam saludable. Una tasa de spam del 0,1 % significa que 1 persona te ha marcado como spam de cada 1000 mensajes enviados. Entonces, ¿por qué Yahoo y Gmail se sitúan en el 0,3 % con estos requisitos?
«Elegimos el 0,3 % porque hay otras empresas y programas, y el 0,3 % o menos ya es el requisito para ellos. Si tu tráfico mantiene una tasa de spam superior al 0,3 %, es probable que ya tengas un problema grave. Por lo general, buscamos cifras mucho menores, pero el 0,3 % tiene eco en el sector, así que decidimos hacerlo público.»
El sector siempre ha considerado las tasas de spam como un indicador de un remitente de envíos masivos fiable, pero ahora que tiene más peso, aquí tienes otro mantra:
«Más de un día, menos de un año.»
Si alcanzas un porcentaje máximo de quejas por alguna razón en una campaña, no se utilizará necesariamente en tu contra. Quizá cometiste un error como remitente o escribiste una línea de asunto que parecía spam. Puede que unos cuantos destinatarios más de lo normal marcaran tu mensaje como spam. Sea cual sea el motivo, los proveedores de servicios de email examinarán tu tasa a lo largo de un “periodo de tiempo razonable”, semanas e incluso meses, para ver cuál es el volumen medio. Mantén una tasa de spam deficiente de forma constante y te afectará. Pero los infractores poco frecuentes que experimenten problemas atípicos no sufrirán penalizaciones.
Darse de baja: simplificar la experiencia de usuario
Muchos remitentes ya incluyen un enlace para darse de baja en el texto del pie de página de sus emails, una práctica habitual y un ajuste predeterminado si utilizas cualquier tipo de plantilla de email. Este tipo de enlace para darse de baja no es el proceso de baja en 1 clic que exigen estas actualizaciones. Lo que sí se requiere es que los remitentes incluyan encabezados list-unsubscribe-post en el encabezado de su email, tal y como se especifica en RFC 8058.
Si eso te ha sonado a jerga de una misión de Top Gun, no eres el único. La parte de la baja en 1 clic de estos requisitos ha suscitado muchas preguntas entre los remitentes de todo tipo. Esto es lo que significa y por qué es importante.
Si envías un email a un proveedor de buzones de email como Yahoo o Gmail, o a una aplicación de email que pueda entender el estándar RFC 8058, el usuario verá una opción para darse de baja encima del mensaje dentro de la interfaz de la aplicación de email.
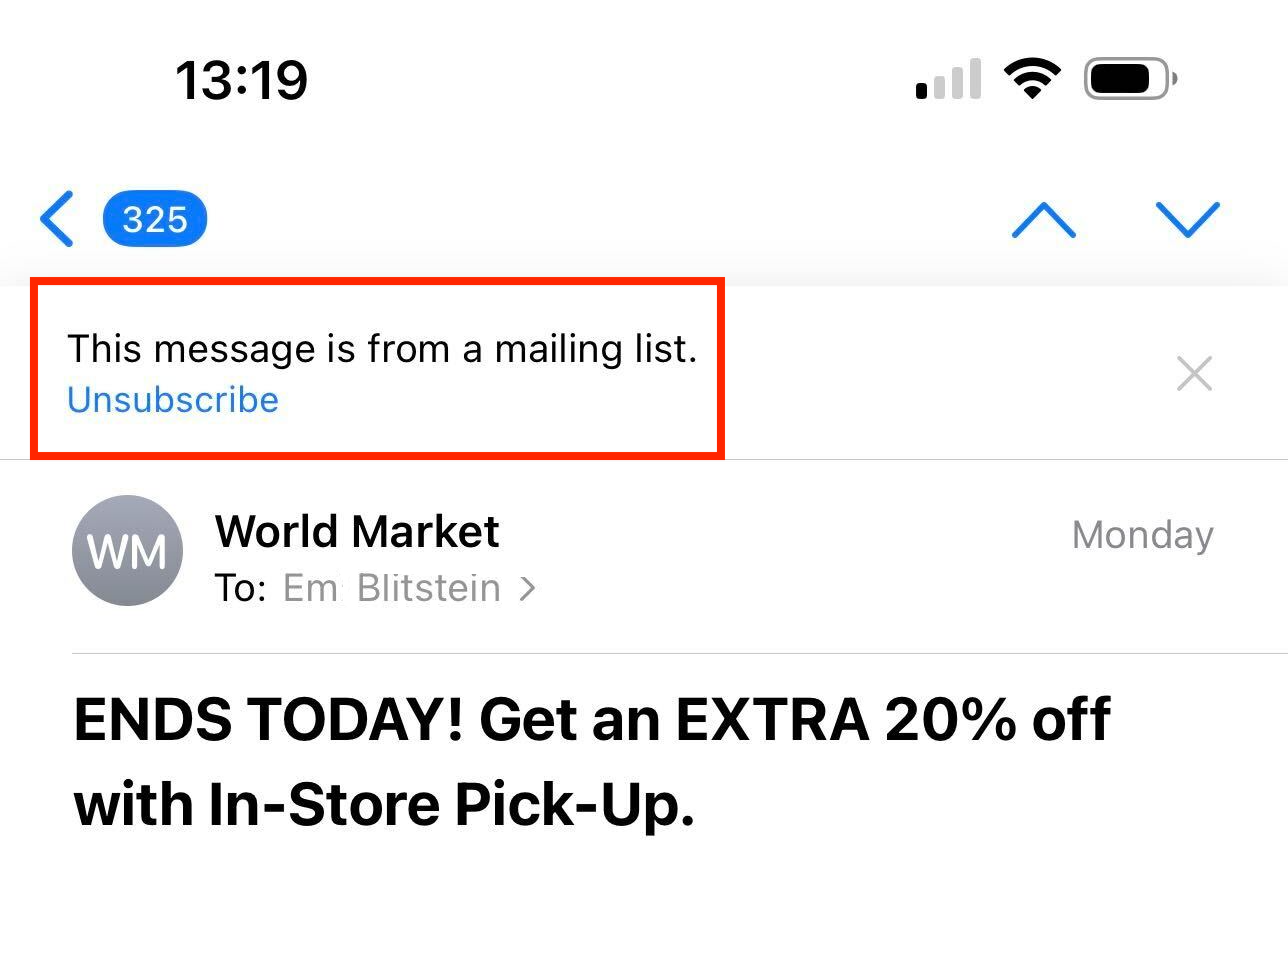
Cuando el usuario hace clic en el enlace para darse de baja a través de la interfaz del proveedor, el ISP completa el proceso de baja por él. A continuación, el remitente es responsable de procesar los datos de baja y actualizar su lista de contactos de email en un plazo de 48 horas tras la acción de baja. Entonces, ¿cómo te ayuda esto como remitente? La respuesta nos remite a la experiencia de usuario y a hacerle las cosas más fáciles.
Es mucho más probable que un usuario se dé de baja de un mensaje si la opción está visible desde la interfaz, en lugar de tener que abrir un email, desplazarse hasta el final, hacer clic en un enlace para darse de baja, confirmar su email, etc. Muchos usuarios no están dispuestos a seguir tantos pasos y es más probable que marquen los mensajes no deseados como spam simplemente porque es un proceso más fácil.
«Queremos que los usuarios se den de baja de los mensajes que no quieren; no queremos que los marquen como spam y perjudiquen la reputación del remitente. Hemos visto que, al implementar esta facilidad de baja en la interfaz, las marcas de spam disminuyen y, en algunos casos, se están reduciendo entre un 30 % y un 40 %.»
Ahora que hemos cubierto los aspectos básicos de los requisitos de la bandeja de entrada anunciados, una de las primeras cosas que podrían hacer algunos remitentes es tratar de buscar una salida a todo esto. Te entendemos. Suena intimidante y requiere mucho tiempo implementar DMARC y adoptar el estándar RFC 8058, y todo ello manteniendo tu tasa de quejas por spam por debajo del 0,3 %. Puede que incluso estés pensando que hay formas de evitar que te vean como remitente de envíos masivos y, por tanto, escapar de estos requisitos por completo, pero esto no es una situación de pastilla roja o pastilla azul.
Burlar el sistema: ¿existen lagunas para los remitentes de envíos masivos?
Esto es internet y siempre hay atajos. Cuando se trata de las actualizaciones de la bandeja de entrada, los líderes del sector te sugieren que te lo pienses dos veces antes de escabullirte por la puerta de atrás. Si eres de quienes desafían las reglas o buscas túneles secretos y lagunas para saltarte estos requisitos, no lo hagas.
Hay un par de formas clásicas en las que los estafadores suelen eludir los límites de envío, o prácticas que emplean para pasar desapercibidos y disfrazarse de remitentes de pequeño volumen. Estas son un par de las más importantes que podrías estar haciendo (o que te tiente probar) sin darte cuenta de que se trata de un comportamiento tipo spam que hundirá tu reputación.
Snowshoeing
Utilizar un gran número de direcciones IP diferentes para repartir la carga y mantenerte muy por debajo del límite de los remitentes de envíos masivos por IP. Incluso si te pasas de listo como un spammer y ocultas tu IP (mediante una conexión de túnel), los ISP tienen muchos métodos para detectar e identificar este tipo de comportamiento.
De persona a persona
Utilizar diferentes direcciones de email del mismo dominio para enviar directamente a muchas otras personas, o utilizar los campos CC o CCO. Básicamente se trata de una distribución delegada de folletos. Si envías 1000 emails desde 10 direcciones diferentes en el mismo dominio, sigues enviando 10 000 emails desde ese dominio, y eso te convierte en un remitente de envíos masivos.
¿Por qué ocurre esto ahora?
Lo hemos dicho varias veces a lo largo de este artículo, pero estos requisitos no son estándares nuevos. Todos los elementos de estas actualizaciones han sido una práctica recomendada durante años, y muchos remitentes ya han implementado estos requisitos. Entonces, ¿por qué se aplican ahora?
“Se puede filosofar mucho sobre por qué se ha decidido hacerlo ahora. Recuerdo hablar de estos cambios hace diez años con un grupo y decíamos “sin autenticación, no hay acceso”. Hacia ahí es hacia donde debemos avanzar, porque tiene todo el sentido del mundo poder identificar a quién envía un email. Nos ayuda a vincular tu reputación con tu identidad. El volumen de emails no deja de aumentar, hay mucho ruido y un montón de atacantes que se aprovechan de la buena reputación de los remitentes. Llegado a un punto, como proveedores de servicios de email, teníamos que decir ‘vale, ya es suficiente’”.
El objetivo es hacer de la bandeja de entrada una experiencia mejor y más segura para los usuarios. Y recuerda que estos usuarios son clientes compartidos entre los remitentes y los proveedores de servicios de email. Estos requisitos no solo ayudan a proteger a los usuarios de la bandeja de entrada frente a los spammers y el email no deseado, sino que facilitan a los proveedores de servicios de email la tarea de ofrecer asistencia a los remitentes de buena reputación… siempre que todos esos remitentes adopten estos requisitos para facilitar a los proveedores la gestión de las bandejas de entrada.
Estamos conteniendo las ganas de cantar El ciclo de la vida.
En resumen
Si implementar estos cambios e incluso simplemente comprobar tu programa de email para ver si cumples los requisitos te parece desalentador, no pasa nada. De hecho, ha sido una respuesta común desde que se anunciaron estos requisitos. No tienes que averiguarlo por tu cuenta. En Sinch Mailgun nos enorgullece poner a disposición de nuestros usuarios a especialistas en entregabilidad como Jonathan Torres y su equipo. Este equipo se desayuna los problemas de entregabilidad.
Recursos
Si buscas más información sobre los cambios en la bandeja de entrada de Gmail y Yahoo echa un vistazo a estos recursos, incluido nuestro webinar de charla informal con Gmail y Yahoo, o ponte en contacto con nuestros profesionales de la entregabilidad para obtener información personalizada.