Deliverability
Qu’est-ce que le protocole DKIM ? L’authentification des emails expliquée (avec guide de configuration)

Êtes-vous bien la personne que vous prétendez être, ou un usurpateur déguisé? C’est précisément à cette question que le protocole DKIM permet de répondre.
L’utilisation et les capacités de l’email ne cessant de croître, il est important de vous assurer que votre réputation d’expéditeur reste positive et sécurisée. L’un des meilleurs moyens d’y parvenir est d’utiliser le protocole DKIM (DomainKeys Identified Mail). Si l’idée d’un énième acronyme lié à l’email vous rebute, pas de panique.
Nous sommes là pour vous expliquer cette méthode d’authentification et vous présenter les principes de base et les avantages du protocole DKIM.
Qu’est-ce que le protocole DKIM ?
Le protocole DKIM (DomainKeys Identified Mail) est un authentification des emails protocole qui valide que vous êtes le véritable expéditeur d’un message à l’aide de signatures chiffrées. Il garantit que personne n’a utilisé votre domaine ni d’autres identifiants pour usurper votre identité ou celle de votre entreprise.
Le protocole DKIM est devenu une norme d’authentification dans le monde de l’emailing, indispensable tant pour les envois marketing en masse que pour les campagnes transactionnelles. Un message envoyé sans signature DKIM et/ou SPF peut être considéré comme suspect par les différents outils d’analyse d’emails.
Le protocole DKIM est un élément crucial pour garantir la sécurité des emails face aux attaques par hameçonnage. Utilisant l’authentification des messages basée sur le domaine, le protocole DKIM vérifie l’authenticité des emails en y attachant une signature numérique liée au nom de domaine d’envoi. Cette signature agit comme un sceau de légitimité : elle garantit que les emails n’ont pas été altérés lors de leur transit et qu’ils proviennent de sources autorisées. En fournissant un mécanisme permettant de détecter et de prévenir l’usurpation d’emails, le protocole DKIM ajoute une couche de confiance aux communications en ligne, ce qui est crucial à une époque où les attaques par hameçonnage sont monnaie courante.
Le protocole DKIM fonctionne grâce à un système de paires de clés : une clé privée est détenue par le serveur d’emails, et la clé publique correspondante est publiée dans les enregistrements DNS du domaine d’envoi DKIM. Pour implémenter efficacement le protocole DKIM, les serveurs d’emails doivent être configurés pour signer les emails sortants avec cette clé privée.
Ce processus de signature intègre une signature cryptographique dans l’en-tête de l’email, servant d’empreinte numérique garantissant son authenticité. La signature DKIM est ensuite vérifiée par les serveurs des destinataires à l’aide de la clé publique stockée dans les enregistrements DNS du domaine de l’expéditeur. Cette conformité garantit que les emails proviennent bien de l’expéditeur déclaré et qu’ils n’ont pas été modifiés en cours de route. Cela contribue également à la sécurité des emails. Des clés concordantes ouvrent la voie à une bonne délivrabilité. En cas de non-concordance, des alertes se déclenchent et vos messages finissent dans les spams.

L’authentification DKIM comporte quelques éléments importants, notamment les signatures DKIM et les enregistrements DKIM. Voyons ce qu’ils sont et quel rôle ils jouent dans ce processus.
Qu’est-ce qu’une signature DKIM ?
Le composant principal de l’authentification DKIM est la signature DKIM, un en-tête rattaché à vos messages que votre destinataire peut utiliser pour la vérification. La façon dont vous générez les clés DKIM varie en fonction de votre fournisseur, mais la signature comprend généralement les variables de base suivantes :
- « d= » correspond au domaine de signature, associé à un enregistrement sélecteur pour localiser une clé publique. Les messages de Mailgun sont identifiés par « d=mailgun.com ».
- « b= » correspond à la signature DKIM unique du message (en-têtes et corps du texte), encodée en Base64.
- « bh » correspond à une valeur de hachage numérique qui contient votre clé privée chiffrée (canonisée en Base64) afin qu’elle puisse être vérifiée par le destinataire.

Tout comme une signature manuscrite en bas d’un document, votre signature DKIM doit être le dernier élément ajouté à un message sortant. Pourquoi ? Les modifications apportées au contenu ou aux en-têtes d’un email altéreront son hachage cryptographique (les informations encodées sur le contenu de l’email envoyées avec votre clé chiffrée). Une fois envoyée, votre signature DKIM (contenant votre clé privée chiffrée) est validée par le serveur destinataire.
Comment sécuriser vos clés DKIM
L’utilisation de la cryptographie à clé publique renforce la sécurité des emails en permettant aux serveurs d’emails de signer les messages avec une clé privée et d’y attacher un en-tête de signature. Pour renforcer la sécurité, il est recommandé d’utiliser la rotation des clés pour créer périodiquement de nouvelles paires de clés. La rotation des clés atténue le risque de compromission des clés et garantit une défense continue contre les attaques potentielles.
Qu’est-ce qu’un enregistrement DKIM ?
Un enregistrement DKIM fait partie de vos enregistrements DNS. Son but est de stocker la ou les clés de domaine publiques (une chaîne de caractères générés de manière aléatoire) que vous utilisez pour le protocole DKIM. Pour faire simple, un enregistrement DNS est une liste contenant un domaine et son adresse IP, et l’enregistrement DKIM est un enregistrement TXT figurant dans l’enregistrement DNS, qui contient une clé utilisée pour l’authentification des emails.
Si vous ne configurez pas d’enregistrement DKIM avec les informations de votre domaine personnel, certains fournisseurs de messagerie (comme Gmail) utilisent leur propre signature DKIM par défaut dans vos messages. Cependant, il est toujours préférable de créer vos propres enregistrements DKIM spécifiques. Les enregistrements spécifiques et approuvés facilitent la vérification et la résolution des problèmes, tant pour l’expéditeur que pour le destinataire.
En quoi consistent les vérifications des enregistrements DKIM ?
Une vérification des enregistrements DKIM porte bien son nom : il s’agit de valider les enregistrements DKIM pour s’assurer qu’ils sont corrects. Les vérifications d’enregistrements DKIM sont particulièrement utiles si vous envoyez des emails via SMTP. Les protocoles SMTP n’incluent pas automatiquement ces couches d’authentification, ce qui les rend plus vulnérables au spam et aux piratages par email que les envois via l’API.
Les vérifications des enregistrements DKIM montrent le domaine utilisé pour la signature DKIM, et valident que l’email a bien été autorisé par le propriétaire du domaine. Vous vous demandez comment vérifier un enregistrement ? Essayez notre outil pratique : vérificateur DKIM.
Pourquoi le protocole DKIM est-il important ?
Le protocole DKIM protège la réputation de votre entreprise et l’intégrité de son programme d’emailing. Il offre une protection du domaine contre les escroqueries par hameçonnage et l’usurpation (spoofing), en particulier lorsqu’il est utilisé avec DMARC et le protocole SPF. Le protocole DKIM est difficile à usurper, car il détecte les incohérences dans les en-têtes d’emails ainsi que d’autres modifications non autorisées.
Quels sont les avantages du protocole DKIM ?
De plus, le protocole DKIM renforce votre réputation. Vos messages pouvant être vérifiés, ils ont plus de chances d’être reconnus et de susciter la confiance. Savoir que vos emails sont sécurisés permet à vos destinataires de se sentir plus en confiance lorsqu’ils communiquent avec vous. Cela peut favoriser la communication bidirectionnelle entre vous et votre liste de contacts, tout en renforçant les relations avec votre clientèle.
Le protocole DKIM permet de garantir une bonne délivrabilité. Sans signature DKIM ni enregistrements valides, les serveurs SMTP de vos destinataires sont beaucoup plus susceptibles de bloquer vos emails et de les marquer comme spams. Vous souvenez-vous que nous disions que le SMTP ne possède pas de couches d’authentification intégrées ? Eh bien, si vous l’ajoutez, vous avez d’autant plus de chances d’arriver dans la boîte de réception.
Comment configurer le protocole DKIM avec Mailgun
Mailgun exige une vérification de la clé DKIM via un contrôle DNS avant qu’un domaine puisse envoyer des messages depuis sa plateforme. Sécurisez vos messages autant que possible en personnalisant votre clé. Au lieu d’utiliser la signature DKIM standard d’un fournisseur, vous êtes invité à configurer des détails de vérification spécifiques à votre domaine et associés à votre entreprise. Ainsi, vos emails restent facilement identifiables par les destinataires, et vos enregistrements DKIM sont reconnaissables et modifiables par vous et votre équipe.
Vous trouverez ci-dessous un guide étape par étape sur la personnalisation de votre signature DKIM avec Mailgun.
Vérifier votre domaine
Ajoutez un domaine que vous possédez et vérifiez-le en configurant l’enregistrement DNS que nous vous fournissons (il s’agit de l’enregistrement DKIM) chez votre fournisseur DNS. En voici un exemple :
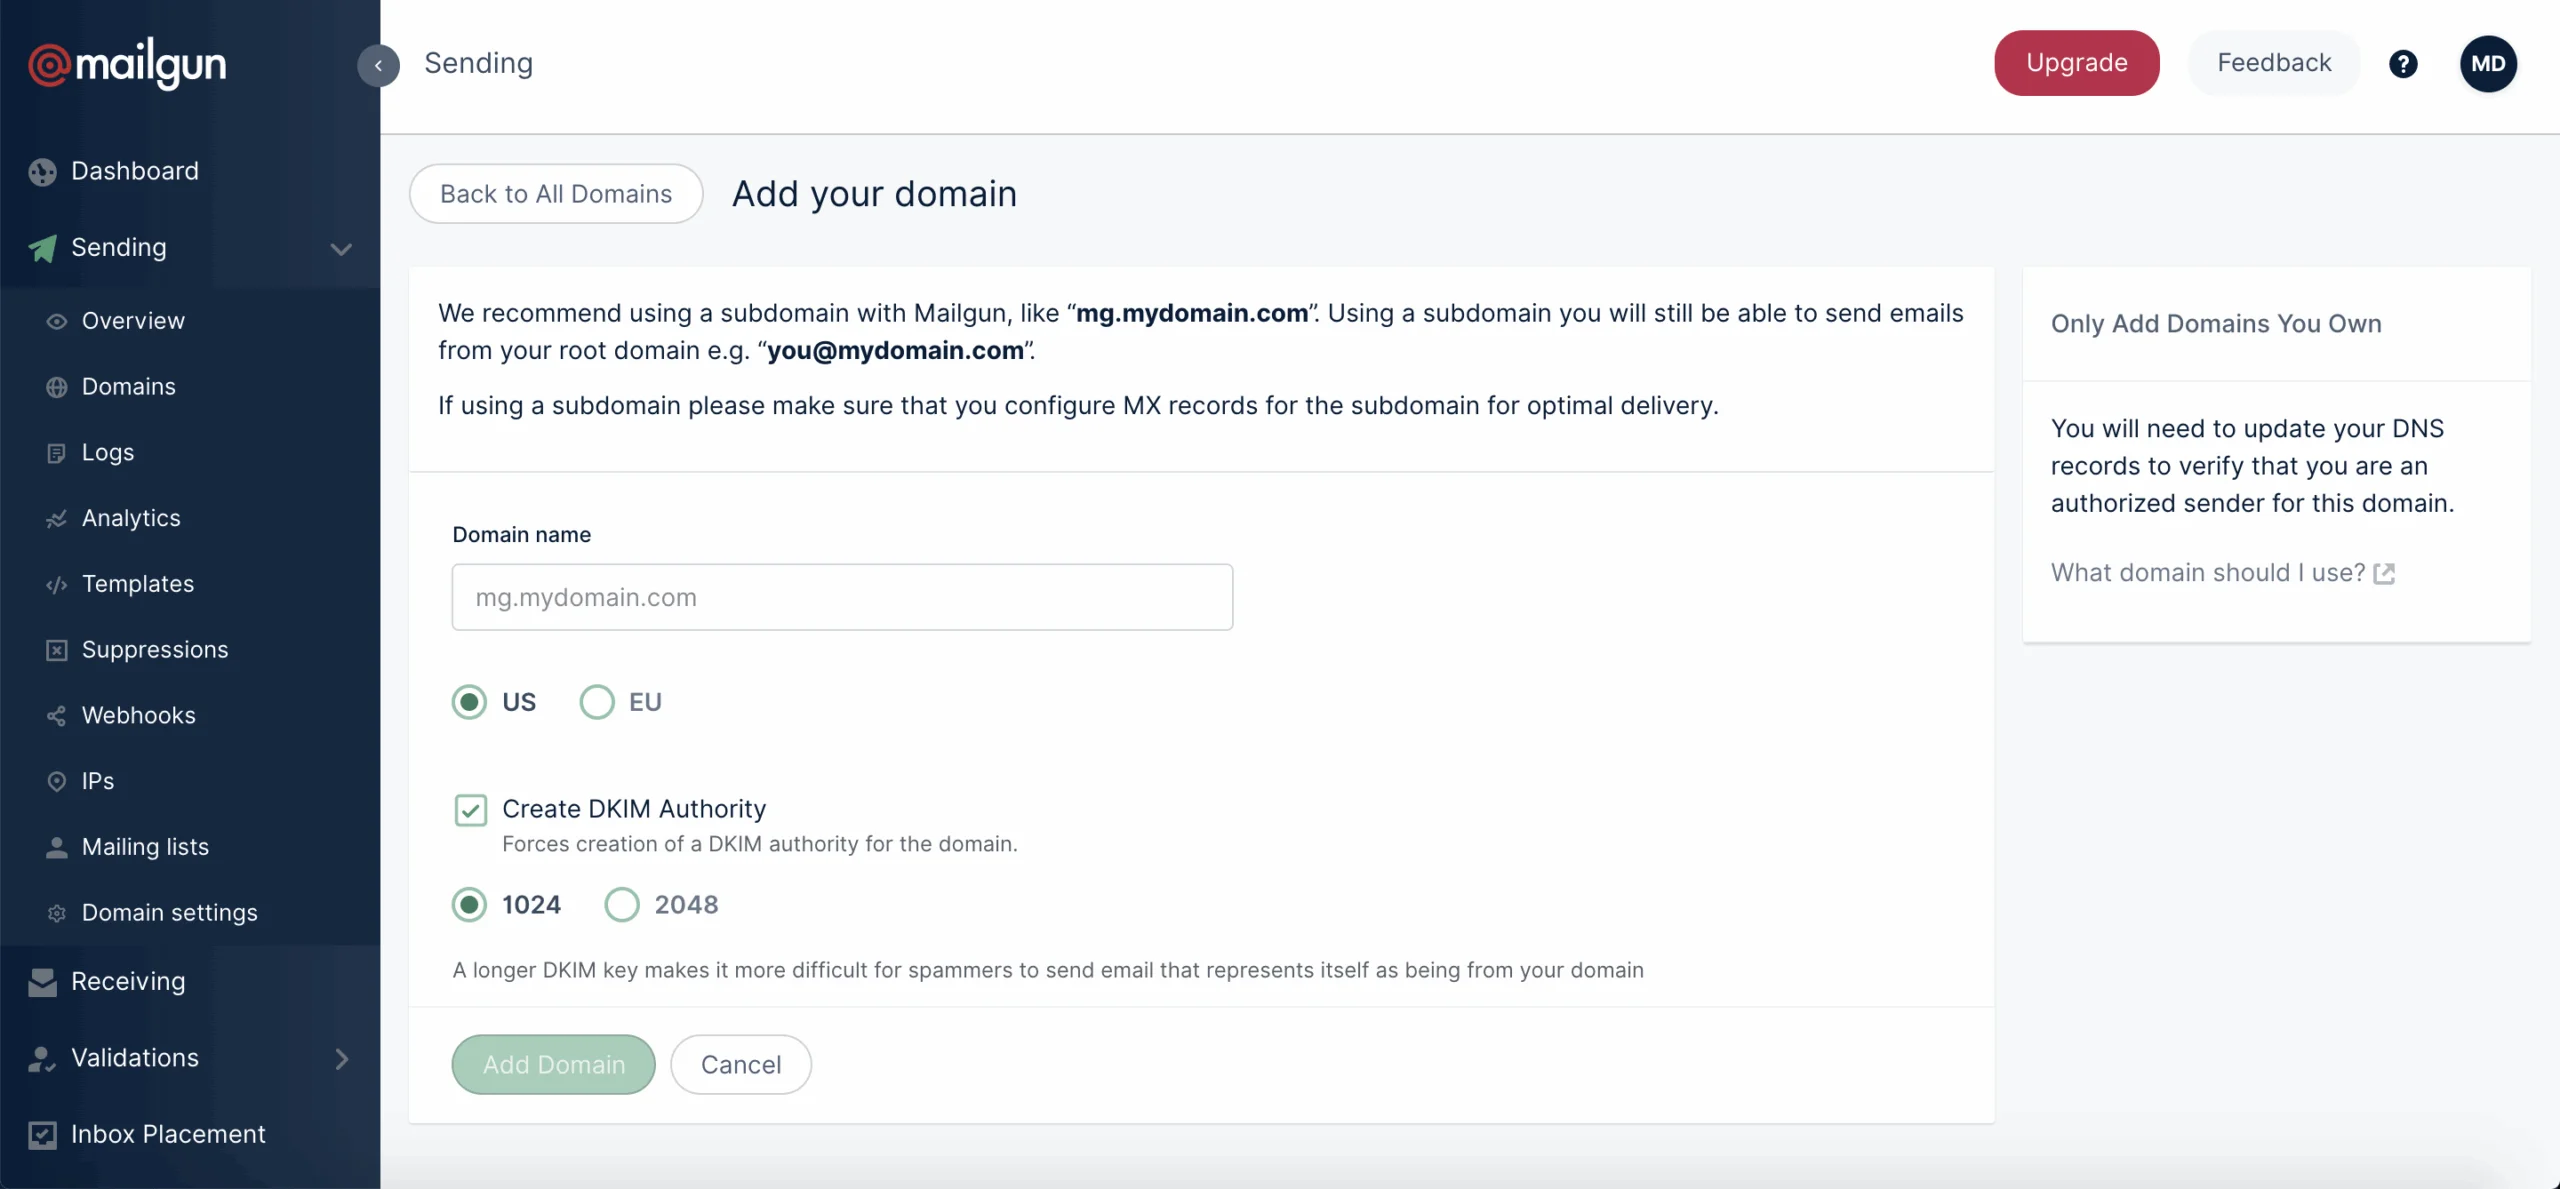
1. Ajoutez votre domaine ou sous-domaine dans l’onglet Domaines du panneau de contrôle Mailgun, ou via l’API.
2. Choisissez la longueur de votre clé DKIM. Des clés plus longues garantissent une meilleure protection contre les spammeurs.
Ajouter vos enregistrements
3. Ouvrez votre fournisseur DNS et ajoutez l’enregistrement DNS TXT DKIM fourni. Vous trouverez cet enregistrement dans la section Vérification du domaine et DNS de la page des paramètres de domaine du panneau de contrôle Mailgun.
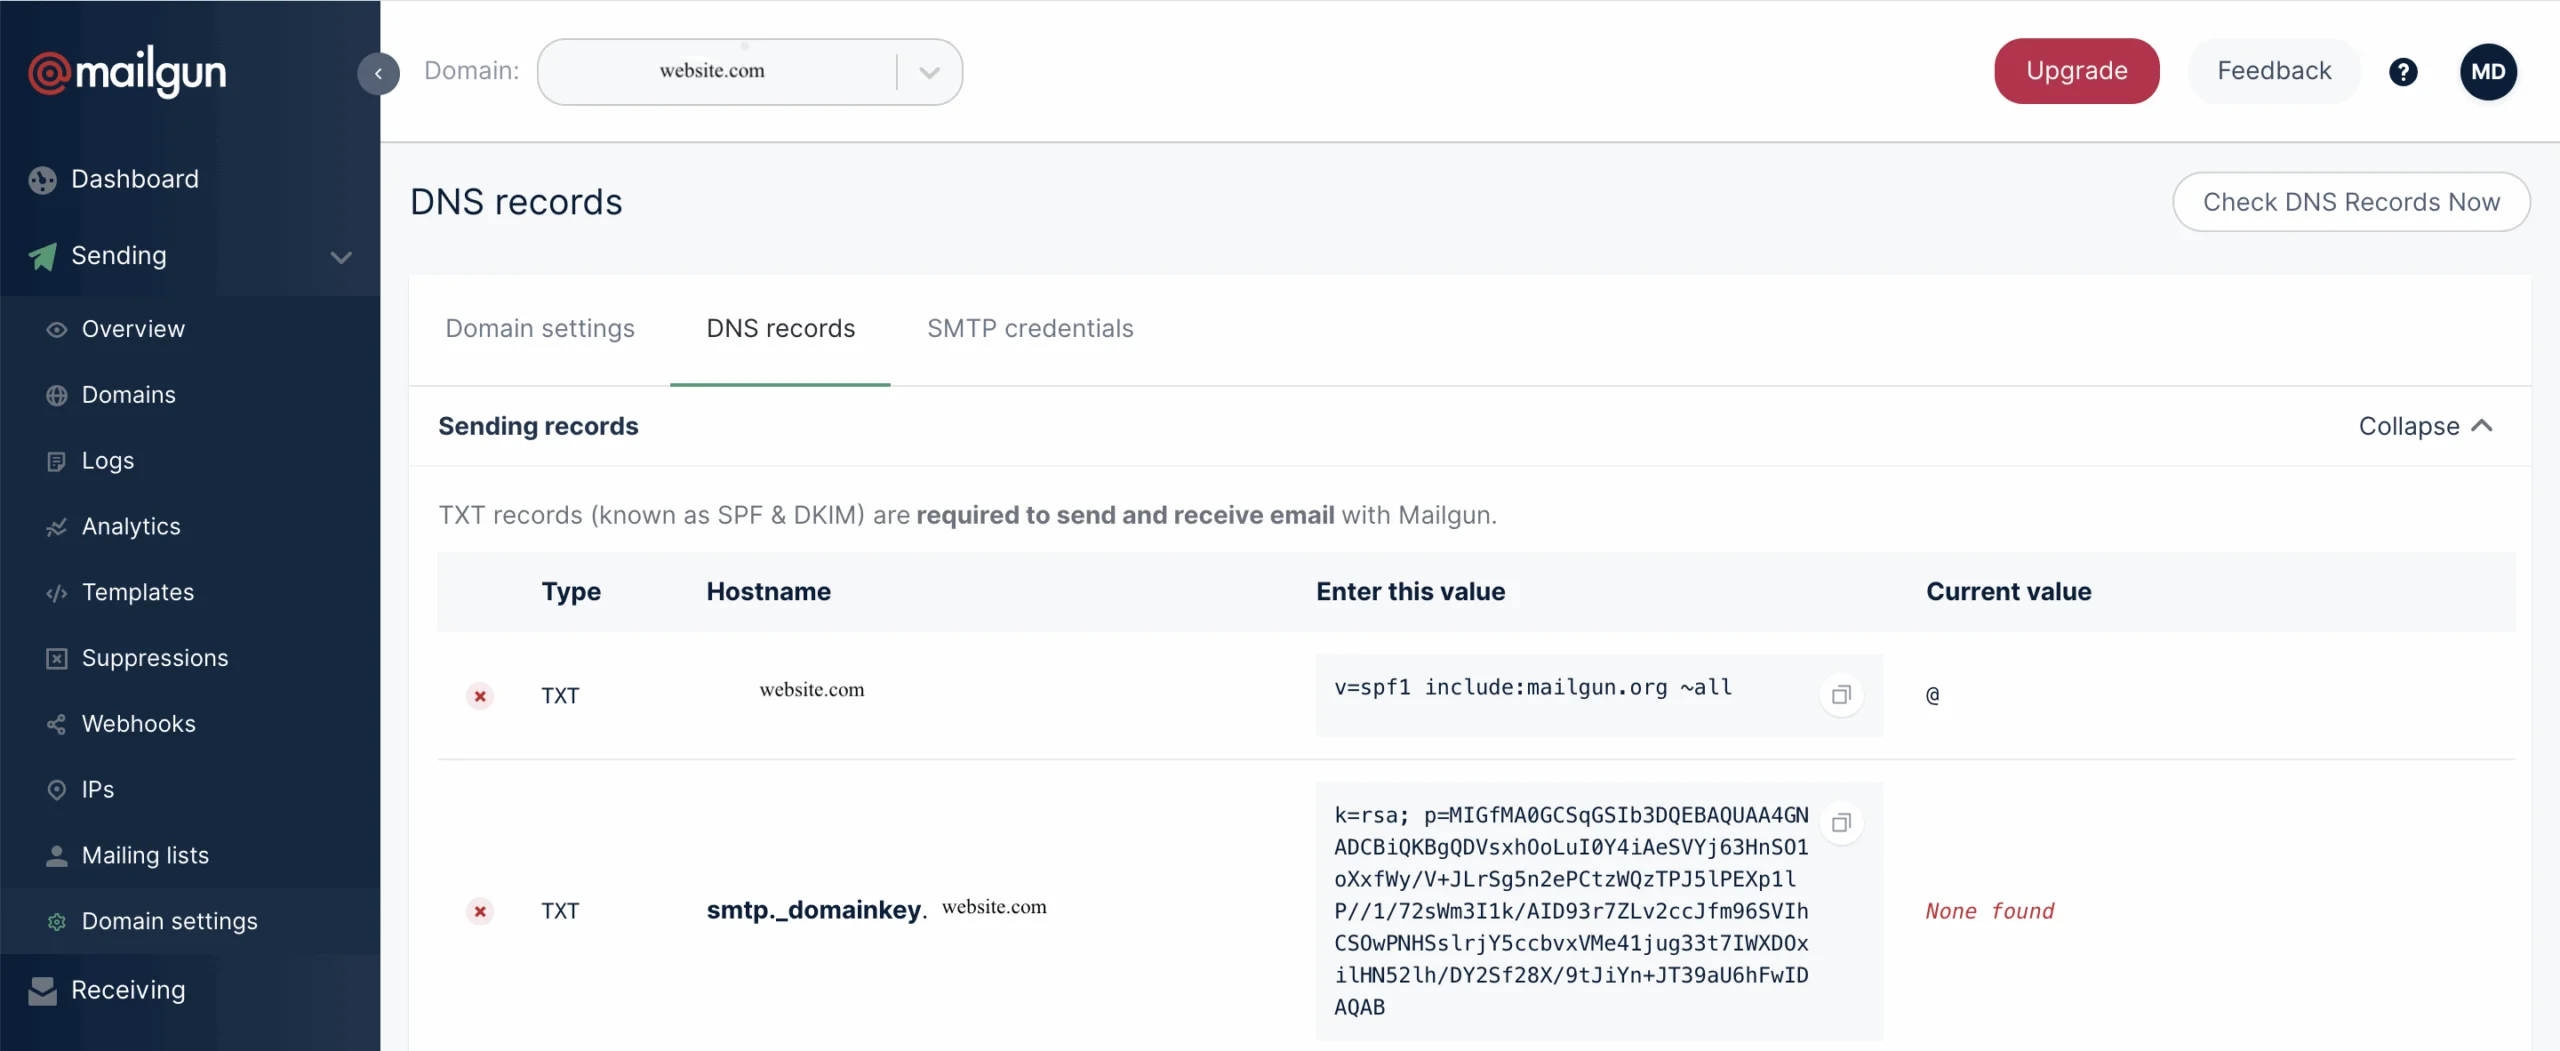
4. Si vous souhaitez que Mailgun suive les clics et les ouvertures, vous pouvez également ajouter l’enregistrement CNAME.
5. Les enregistrements MX doivent également être ajoutés, à moins que vous n’ayez déjà des enregistrements MX pour votre domaine pointant vers un autre fournisseur de messagerie (par ex., Gmail).
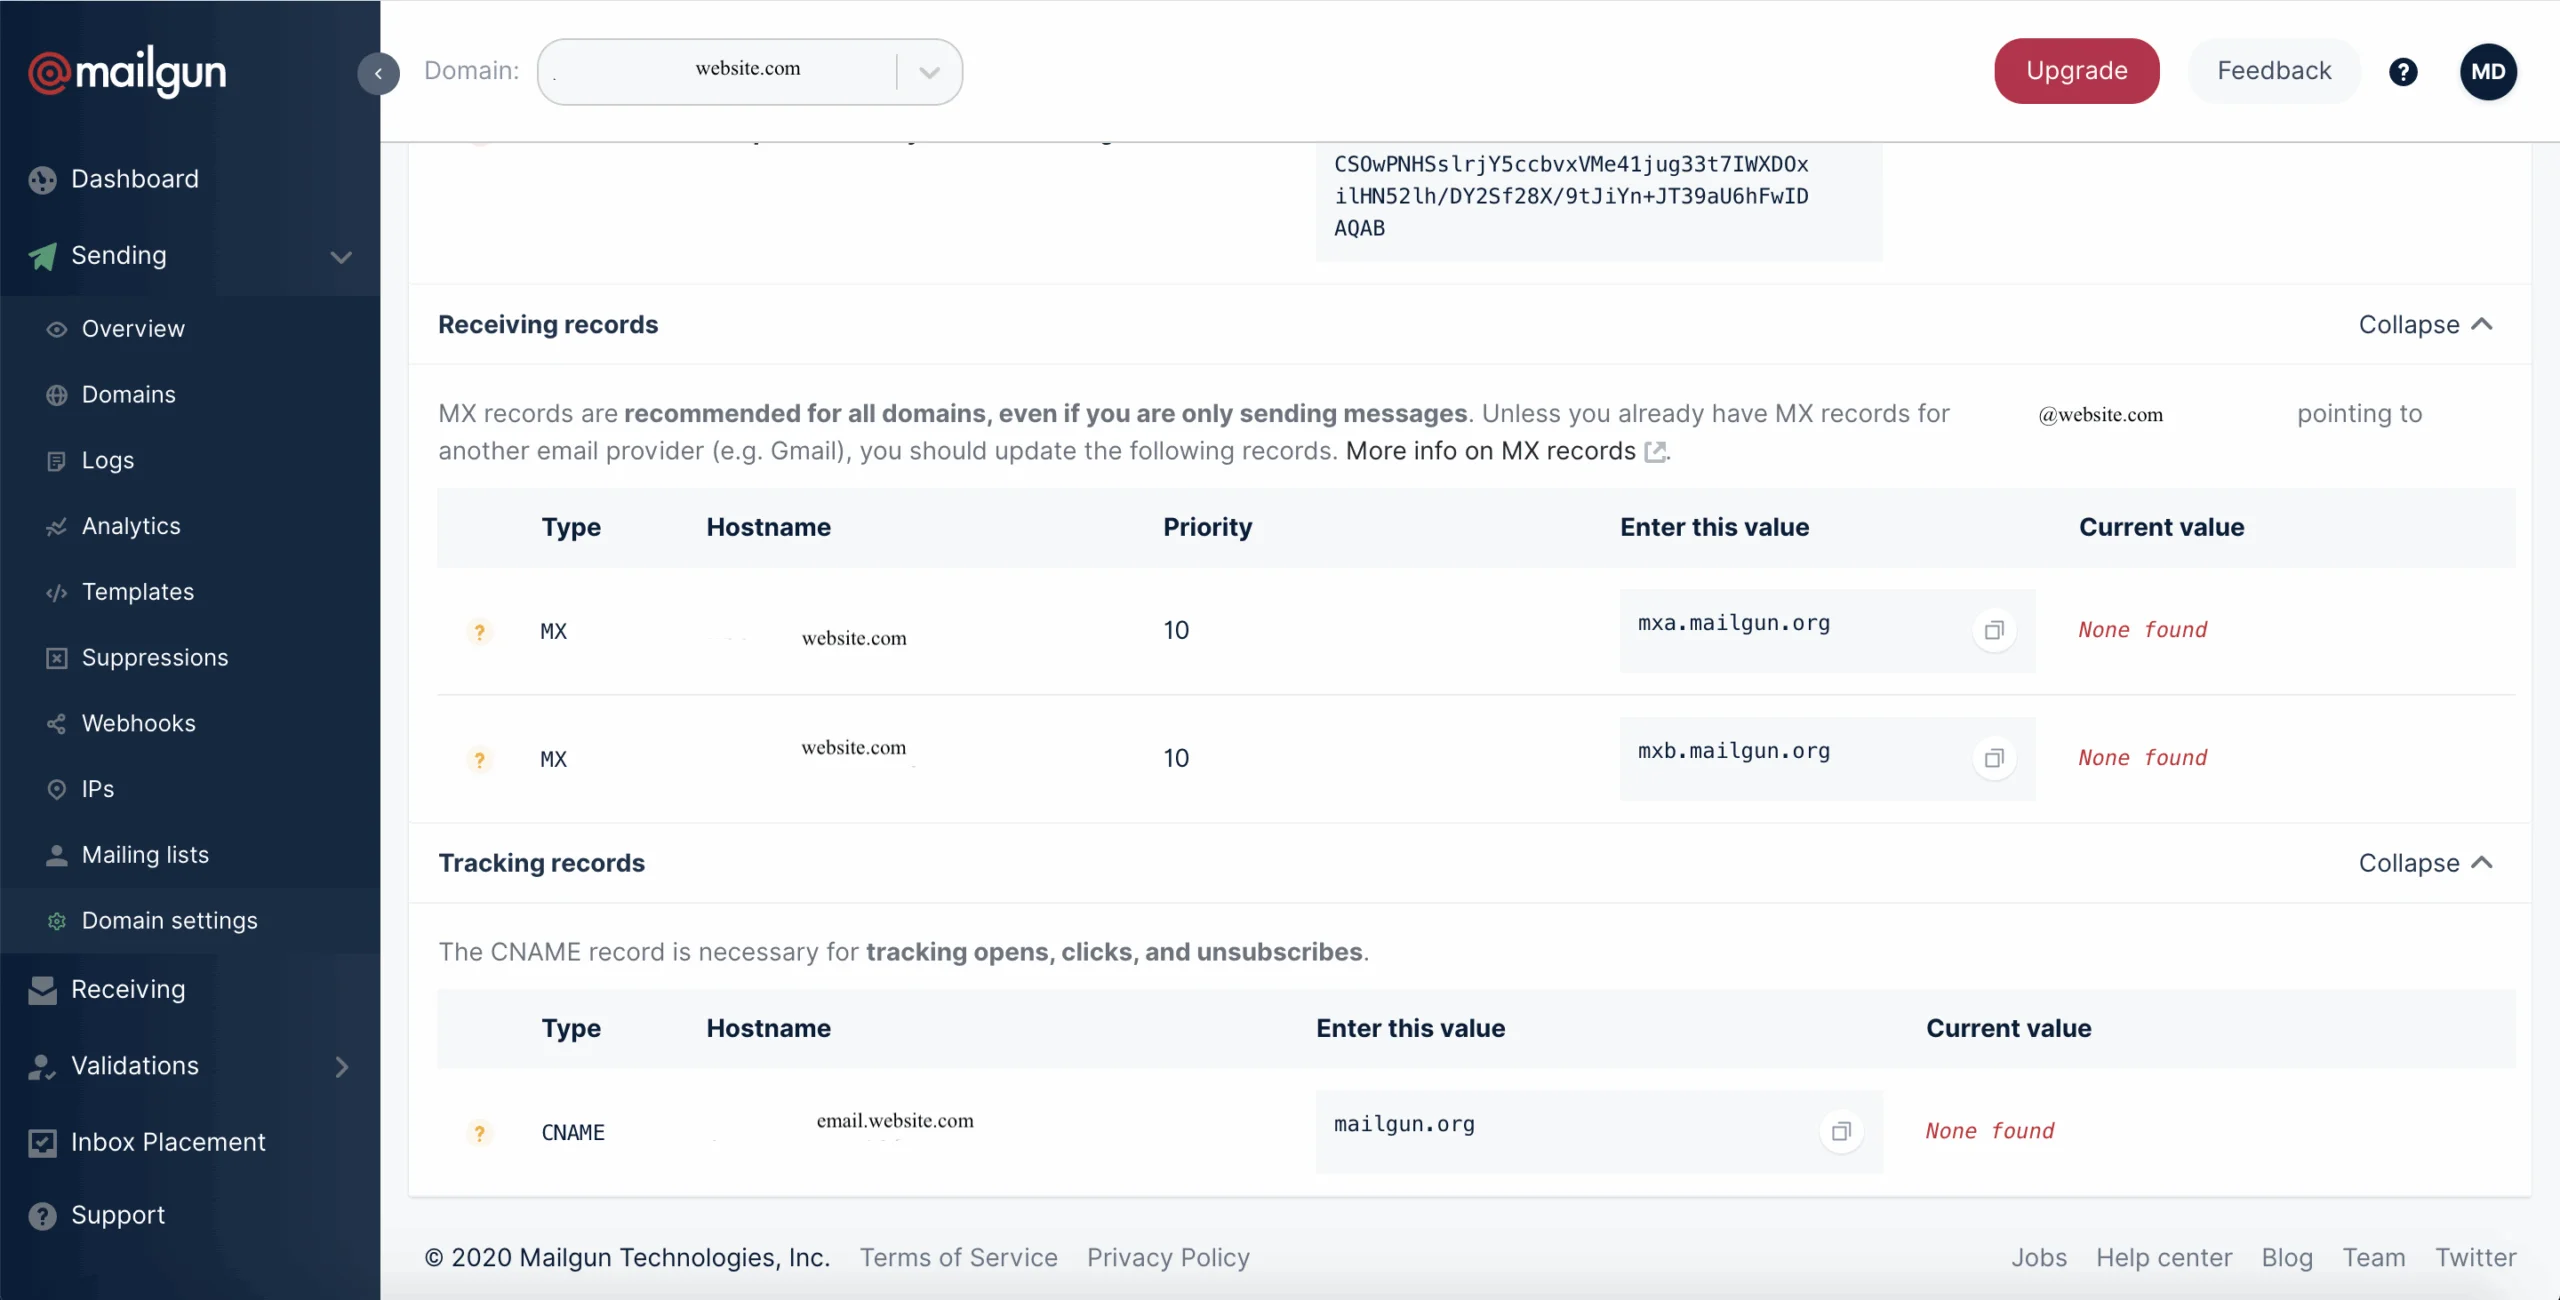
Une fois que vous avez ajouté les enregistrements et qu’ils se sont propagés, votre domaine sera vérifié. Remarque : la vérification des modifications DNS peut prendre 24 à 48 heures.
Documentation des principaux fournisseurs DNS
Les fournisseurs les plus courants sont répertoriés ci-dessous. Si le vôtre n’y figure pas, contactez votre fournisseur DNS pour obtenir de l’aide :
- GoDaddy : MX – CNAME – TXT
- NameCheap : Tous les enregistrements
- Network Solutions : MX – CNAME – TXT
- Rackspace Email & Apps : Tous les enregistrements
- Rackspace Cloud DNS : Guide du développeur
- Amazon Route 53 : Guide du développeur
Tout est prêt ! En cas de problème, consultez notre documentation pour obtenir des informations plus approfondies sur le protocole DKIM et des guides de configuration étape par étape.
Ce que vous devez retenir du protocole DKIM et de son utilisation
Pourquoi rester vulnérable alors que vous pouvez vous authentifier ? Le protocole DKIM est une preuve chiffrée de votre identité d’expéditeur. Il s’agit d’un outil utile que vous pouvez (et devriez) utiliser pour envoyer des emails à votre liste de contacts. En « signant » vos emails, vous montrez que votre entreprise est digne de confiance.
Le protocole DKIM protège vos destinataires contre la fraude, renforce votre réputation d’expéditeur et améliore votre taux de délivrabilité en confirmant votre identité de manière sécurisée. Il s’agit d’une étape minime mais cruciale – au même titre que d’autres bonnes pratiques, comme le nettoyage et la validation de votre liste de contacts – qui renforcent votre programme d’emailing.
Tirer parti des autres méthodes d’authentification des emails
Le protocole DKIM est sans aucun doute une authentification standard du secteur, mais de plus en plus de fournisseurs de messagerie exigent des expéditeurs qu’ils passent à la vitesse supérieure avec le protocole DMARC.
Si les protocoles DKIM et SPF jouent un rôle crucial dans l’authentification des emails, la mise en œuvre de politiques DMARC (Domain-based Message Authentication, Reporting, and Conformance) ajoute une couche de sécurité supplémentaire contre la fraude par email. Le protocole DMARC s’appuie sur DKIM et SPF en offrant aux propriétaires de domaines une visibilité sur la façon dont leurs domaines sont utilisés pour l’authentification des emails. Il permet aux propriétaires de domaines de spécifier une politique DMARC, indiquant aux FAI (fournisseurs d’accès à Internet) et aux serveurs de messagerie récepteurs comment traiter les emails qui échouent aux vérifications d’authentification. La configuration des politiques DMARC peut aller de la simple surveillance à la mise en quarantaine ou au rejet, ce qui offre un contrôle très fin sur la livraison des emails. En associant les protocoles DMARC, DKIM et SPF, les entreprises peuvent réduire considérablement le risque d’usurpation d’emails et d’attaques par hameçonnage.
FAQ
- Authentifier les emails pour prévenir l’usurpation et l’hameçonnage.
- Signaler la fiabilité aux fournisseurs de messagerie, ce qui améliore la délivrabilité.
- Se conformer aux normes du secteur en matière de transmission sécurisée d’emails, comme le préconise l’expertise en délivrabilité de Mailgun.
- Générer les clés DKIM : Mailgun peut générer les clés DKIM pour vous, avec la possibilité de choisir la longueur de la clé :
- 1 024 bits : plus facile à configurer en raison de la longueur réduite des enregistrements, compatible avec la plupart des fournisseurs DNS.
- 2 048 bits : plus sécurisé, mais peut nécessiter de diviser l’enregistrement en deux parties en raison de sa longueur accrue, comme l’exigent certains fournisseurs DNS.
- Publier la clé publique : ajoutez la clé publique en tant qu’enregistrement TXT dans les paramètres DNS de votre domaine. Mailgun fournit des instructions détaillées sur l’authentification de domaine.
- Activer la signature : configurez les paramètres de Mailgun pour signer automatiquement les emails sortants avec la clé privée.
- Renforcer la sécurité des emails pour protéger les destinataires contre les emails usurpés.
- Maintenir l’intégrité des données en s’assurant que le contenu de l’email n’est pas altéré lors de son transit.
- Bâtir la réputation d’expéditeur, un point crucial pour les services de délivrabilité d’emails de Mailgun.
- Un accès à vos DNS pour ajouter les enregistrements TXT DKIM fournis par Mailgun.
- Un domaine d’envoi d’emails authentifié sur la plateforme de Mailgun.
- La conformité avec les bonnes pratiques de Mailgun, y compris la surveillance régulière et la rotation des clés.
- Assurez-vous que la signature DKIM correspond à la clé publique dans l’enregistrement DNS du domaine.
- Effectuez une rotation régulière des clés, une pratique recommandée par Mailgun pour renforcer la sécurité.
- Les emails dont les en-têtes ou le corps ont été modifiés échoueront à la vérification DKIM ; suivez les directives de Mailgun en matière de délivrabilité pour éviter ces problèmes.
Mailgun vous permet de choisir une longueur de clé DKIM de 1 024 bits ou de 2 048 bits :
- 1 024 bits : plus courte et plus simple à configurer.
- 2 048 bits : offre une plus grande sécurité, mais implique de diviser l’enregistrement DNS en deux parties en raison de sa longueur. Cela peut être exigé par certains fournisseurs DNS.
Les enregistrements TXT DNS doivent respecter la limite de 255 caractères par segment.
En intégrant le protocole DKIM aux outils de Mailgun et en tirant parti de la possibilité de choisir la longueur des clés, vous vous assurerez une sécurité et une délivrabilité des emails optimales tout en adaptant la configuration aux capacités de votre fournisseur DNS.

Comment fonctionne DKIM ?