Deliverability
Arnaques par email : comment les repérer et les éviter

Sans vouloir dramatiser, être victime d’une arnaque par email peut détruire la vie d’une personne, paralyser une entreprise, coûter des millions de dollars et faire perdre un temps infini. Le pire, c’est que vous pourriez ne pas vous en rendre compte. Un escroc par email peut s’infiltrer dans votre vie numérique sans être détecté, et y rester pour collecter vos données et surveiller vos activités numériques pendant des mois.
Dans cet article, nous explorons en détail les types courants d’arnaques par email afin que vous puissiez comprendre comment fonctionnent les arnaques courantes, comment les repérer, comment vous protéger, et que faire si vous vous rendez compte que vous en avez été victime.
Que sont les arnaques par email ?
De manière générale, les arnaques par email tentent de piéger les personnes pour les pousser à faire des choses qui leur nuisent, au profit de l’escroc qui envoie l’email.
Aux débuts de l’email, les arnaques étaient faciles à repérer. Elles présentaient une grammaire désastreuse, une mauvaise orthographe, des noms bizarres et des adresses d’expédition loufoques. Classiquement, un prince nigérian figurait quelque part dans l’histoire.
Bien que cela existe encore aujourd’hui, les véritables menaces se cachent dans de nouveaux types d’arnaques par email, y compris celles que nous allons explorer dans cet article.
Glossaire des arnaques par email
Nous nous concentrons sur trois types courants d’arnaques par email : l’hameçonnage, le doxing et les botnets.
Hameçonnage
Classique technique de l’appât, une tentative d’hameçonnage est un email frauduleux qui vise à soutirer des informations personnelles aux destinataires en leur faisant croire que l’email provient d’une personne ou d’une entreprise en qui ils ont confiance.
Les messages d’hameçonnage incluent généralement un lien vers un faux site Web qui semble légitime, où l’on vous demande de saisir des identifiants tels que des mots de passe, des numéros de carte de crédit ou des informations de compte. D’autres messages d’hameçonnage contiennent des pièces jointes ou des liens qui installent des malwares sur votre appareil lorsque vous cliquez dessus. Vous pourriez ne pas vous rendre compte que vous avez été infecté, car le malware fonctionne simplement en arrière-plan en siphonnant vos informations.
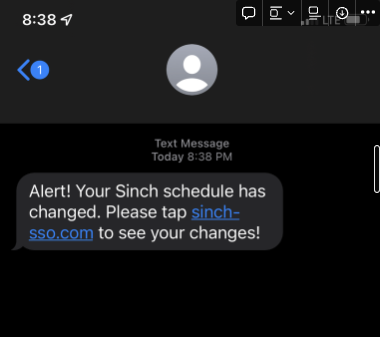
En juillet 2022, Mailgun et d’autres entreprises du secteur des communications numériques ont été la cible d’une vaste attaque par hameçonnage.
Voici quelques types spécifiques d’attaques d’hameçonnage :
1. Arnaques à la connexion
Les arnaques à la connexion tentent de vous piéger en vous demandant de « prouver » votre identité. Ces arnaques par email déclarent souvent que votre mot de passe a expiré ou a été réinitialisé et que vous devez vous connecter pour retrouver l’accès à votre compte. Les emails incluent des logos et d’autres éléments de design trompeurs qui imitent la véritable entreprise dont ils usurpent l’identité.
Lorsque vous cliquez sur le lien contenu dans ces emails, vous êtes redirigé vers une fausse landing page ou page Web conçue pour capturer vos informations de connexion et les transmettre aux escrocs, qui les utiliseront contre vous plus tard.
2. Arnaques aux fausses factures
Ce type d’email d’hameçonnage vous cible financièrement en vous envoyant une fausse facture, un faux avis d’expédition ou un autre visuel qui imite une véritable entreprise comme Amazon, Netflix ou PayPal. Le message joue sur vos peurs en créant un sentiment d’urgence ; il prétend que votre compte est fermé ou qu’il a été piraté, et que pour résoudre le problème, vous devez vérifier les informations de votre compte ou associer à nouveau votre compte bancaire.
Tout cela est un mensonge. Fournir les informations de votre compte revient à céder aux escrocs.
3. L’arnaque Google Docs
Si un escroc parvient à obtenir l’adresse email d’une personne de confiance, comme un collègue ou un ami, il peut vous envoyer un email contenant un lien Google Docs. Une fois de plus, il ne s’agit pas d’un véritable lien Google Docs, et si vous cliquez dessus, un malware sera probablement installé sur votre ordinateur.
4. Arnaques gouvernementales
Les escrocs par email peuvent également tenter d’usurper l’identité d’un organisme gouvernemental pour collecter des informations sensibles telles que des numéros de sécurité sociale et d’autres données personnelles. L’email ressemblera à celui d’un véritable bureau gouvernemental et inclura de faux liens ou pièces jointes.
Risques liés aux arnaques d’hameçonnage par email
Derrière toutes ces arnaques par email, vous êtes confronté à des risques similaires.
Les escrocs veulent votre argent, vos informations ou le contrôle de votre appareil. Selon l’arnaque, vous pourriez être victime d’une usurpation d’identité. Ils pourraient utiliser vos informations pour ouvrir des comptes à votre nom, obtenir des avances de fonds ou vous menacer. Si vous avez de la chance, ils se contenteront de voler votre argent ou de vendre vos informations à quelqu’un d’autre.
Comment repérer les arnaques d’hameçonnage par email
Vous avez peut-être déjà des protections anti-hameçonnage en place. Des entreprises comme Google analysent les messages entrants à la recherche de menaces potentielles et émettent des avertissements s’ils échappent d’une manière ou d’une autre au dossier spam. Outre une bannière d’avertissement bien visible, la façon la plus simple de démasquer un email suspect est de survoler l’adresse de l’expéditeur. Une incohérence entre le nom de l’expéditeur et l’adresse email est un signe révélateur, surtout si l’email imite une véritable entreprise.
D’autres signes d’avertissement peuvent se présenter sous la forme de légères altérations de la marque de la véritable entreprise, telles que :
- L’utilisation de .con au lieu de .com
- Des chiffres à la place des lettres, par exemple Linked1n
- L’utilisation de .org au lieu de .com, par exemple paypal.org
- Des tirets au lieu de points, par exemple mailgun-com
- Des lettres supplémentaires, par exemple gooogle ou netfllix, également connus sous le nom de domaines cousins
- Toute une série de caractères bizarres
Si le nom et l’adresse de l’expéditeur semblent corrects, vous pouvez utiliser une approche similaire pour examiner l’URL de la landing page, que vous devriez pouvoir voir en survolant le lien sans cliquer dessus. L’URL d’une arnaque sera altérée avec des stratégies similaires à celles de la liste ci-dessus.
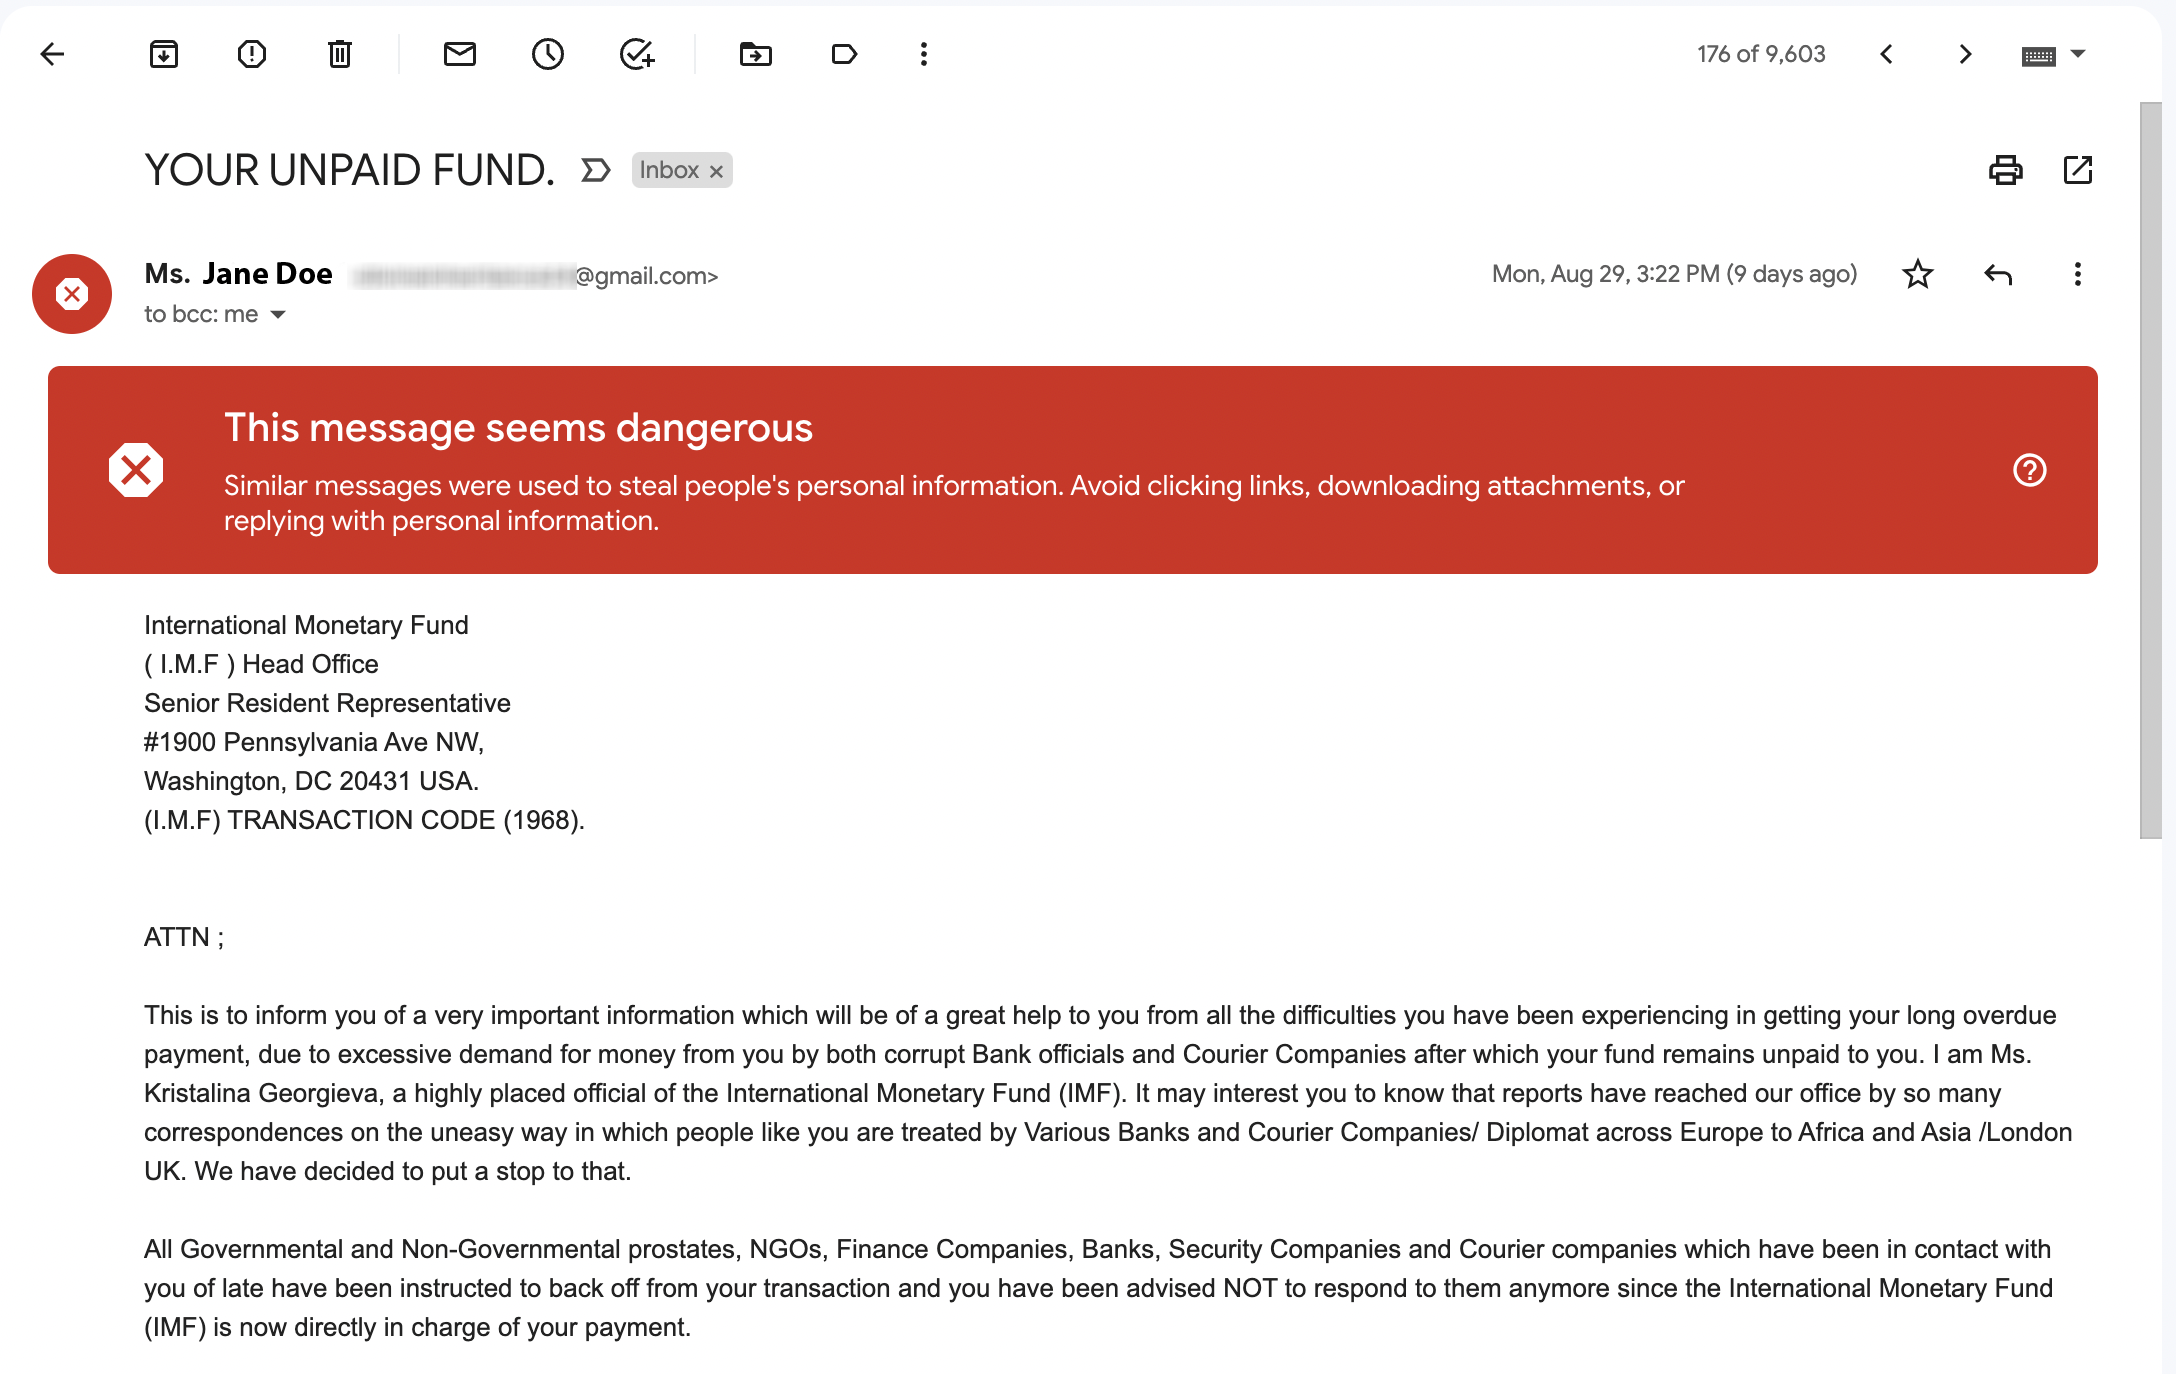
N’oubliez pas que les vrais problèmes avec votre compte bancaire ou votre service vous seraient signalés directement par le biais de ce service ou de cette institution, ou tout du moins par un email contenant des informations précises sur l’entreprise et sur vous-même. En d’autres termes, si l’email s’adresse à vous en disant « monsieur » ou « madame » ou utilise une autre salutation générique, pour vous demander ensuite de vous connecter et de réparer votre compte, c’est un signal d’alarme majeur. Nous avons une expérience directe en matière d’atténuation des arnaques d’hameçonnage. Découvrez comment nous avons fait.
Des stratégies plus sophistiquées mais infaillibles pour repérer les emails d’hameçonnage incluent la vérification des protocoles d’authentification des emails tels que SPF, DKIM, et DMARC. Si l’authentification des emails n’est pas encore votre point fort, des ressources comme MXToolbox permettent d’analyser facilement les en-têtes et d’afficher les données anti-spam ainsi que d’autres détails de diagnostic.
Dans l’ensemble, il est extrêmement rare que des entreprises légitimes demandent des informations personnelles ou de compte par email. Elles ne le font tout simplement pas. Soyez donc méfiant à l’égard de tout email qui le fait, il est probablement frauduleux.
Comment éviter les arnaques d’hameçonnage par email
Repérer les emails d’hameçonnage, c’est bien. Éviter totalement les arnaques, c’est mieux. Voici quelques stratégies :
- Utiliser des protocoles d’authentification des emails (Écouter un podcast sur la façon dont DMARC combat les emails d’hameçonnage).
- Ne communiquez pas de numéros de compte ou d’informations personnelles en réponse à des demandes non sollicitées par email.
- Ne visitez que des sites sécurisés utilisant le protocole https, par opposition au http.
- Contactez l’entreprise directement pour confirmer qu’elle a bien envoyé l’email.
- N’ouvrez pas les emails suspects provenant d’expéditeurs inconnus.
- Signalez tous les emails frauduleux comme spam à votre fournisseur d’accès à Internet.
- Utilisez un générateur et gestionnaire de mots de passe pour employer des mots de passe difficiles à deviner.
- Utilisez un logiciel antivirus.
- Installez un réseau privé virtuel (VPN).
- Utilisez une sécurité par authentification à deux facteurs (2FA) qui vous oblige à saisir un code provenant d’un appareil secondaire ou d’un SMS de vérification.
Doxing
Le doxing se produit lorsque quelqu’un recherche intentionnellement et expose vos informations personnelles en ligne, qu’elles soient physiques ou numériques, dans le but explicite de détruire votre réputation. Lorsque vous êtes victime de doxing, vos informations privées deviennent publiques et n’importe qui peut les utiliser contre vous.
Risques liés au doxing
Si votre adresse physique était divulguée, cela pourrait signifier qu’on vous envoie des objets illégaux puis qu’on appelle la police, ou qu’on signale un faux crime à votre domicile. Lorsque les informations divulguées sont numériques, comme des données de connexion, n’importe qui peut alors s’en servir pour manipuler vos comptes ou nuire à votre réputation en ligne à des fins personnelles.
Doxing est malveillante et intentionnelle. Pas le fruit du hasard. C’est aussi un moyen rapide d’accomplir ce que de nombreuses arnaques d’hameçonnage tentent de faire, et son objectif est finalement le même. Il s’agit d’obtenir vos informations personnelles ou financières pour les convertir en argent dans les poches de l’escroc.
Comment repérer le doxing
Vous êtes victime de doxing si vous commencez à recevoir des messages menaçants contenant des informations sur vous que les gens ne devraient pas avoir. Les personnes à l’origine du doxing veulent que vous sachiez qu’elles vous ciblent.
Comment éviter le doxing par email
Le doxing implique bien plus que le simple email, mais l’email peut parfois être la source d’informations que des parties malveillantes utilisent pour vous exploiter.
Voici quelques conseils pour éviter le doxing :
- Ne partagez pas d’informations personnelles en ligne, même avec vos amis.
- Utilisez un VPN pour protéger votre adresse IP d’une exposition publique et chiffrer vos activités en ligne.
- Utilisez des mots de passe robustes et ne les réutilisez pas sur plusieurs sites.
- Utilisez différents comptes email à des fins différentes, par exemple des comptes personnels, professionnels et commerciaux.
- Méfiez-vous lors du téléchargement d’applications mobiles, surtout si elles demandent l’accès à des informations personnelles dont elles ne devraient pas avoir besoin.
Les applications mobiles deviennent l’une des méthodes les plus courantes pour installer des malwares sur des appareils. Quel est le rapport avec le doxing ? Les malwares suivent souvent vos mouvements, enregistrent vos données et révèlent toutes les activités que vous effectuez. Plus tard, ces informations peuvent être utilisées contre vous lors d’une attaque de doxing, ainsi que dans d’autres types d’arnaques. Plus nous ajoutons de canaux d’information sur les appareils, plus il y a de risques que ces données soient compromises. De bonnes pratiques en matière de données peuvent réduire le risque d’être ciblé par des arnaques.
Botnets
Un botnet est un réseau d’ordinateurs personnels infectés par un malware. Le malware donne le contrôle du réseau à un escroc. Dans la plupart des cas, les propriétaires d’ordinateurs n’ont aucune idée que leurs appareils sont utilisés pour commettre des délits.
Avec suffisamment d’ordinateurs sous son contrôle, l’escroc ou le hacker peut lancer des attaques à grande échelle contre de grandes entreprises (attaques par botnet), compromettant d’énormes quantités d’informations sur les clients ou les patients et empêchant l’entreprise de fonctionner en toute sécurité.
En matière d’email, les botnets peuvent transformer chaque ordinateur sous leur contrôle en un mini serveur d’email. Ensuite, en combinant tous ces serveurs, ils peuvent commencer à envoyer des emails d’hameçonnage en grandes quantités. Contrairement aux arnaques d’hameçonnage conventionnelles, le spam par email issu de botnets ne peut pas être combattu aussi facilement, car chaque email proviendra d’un ordinateur « serveur » différent au sein du botnet.
Les botnets utilisant cette stratégie peuvent être très difficiles à repérer et à éliminer. Vous pouvez désactiver un ordinateur, mais si le botnet en contrôle 500 000, en perdre une poignée de temps en temps n’y change rien.
Risques d’appartenir à un botnet
Faire partie d’un botnet signifie que l’escroc a le contrôle de votre ordinateur. En théorie, cela signifie qu’il pourrait surveiller vos activités numériques, collecter vos mots de passe et d’autres informations sensibles.
Même s’il utilise simplement votre ordinateur pour s’infiltrer dans une grande entreprise ou envoyer du spam par email en masse, faire partie d’un botnet pourrait nuire à votre réputation d’expéditeur en vous faisant signaler comme spammeur et placer sur liste de blocage.
Comment repérer un botnet
Si un botnet attaque votre adresse IP ou votre email d’une manière ou d’une autre, un bon indicateur est que vous voyez continuellement des messages similaires apparaître dans votre boîte de réception (ou celle de vos employés), mais que les emails proviennent à chaque fois d’expéditeurs différents.
Si votre ordinateur fait partie d’un botnet, l’un des moyens de le savoir est de vérifier votre adresse IP sur un site tel que Sonic Wall. Ce n’est pas infaillible, car les nouveaux botnets ne figureront pas encore dans leur système, mais ces sites disposent de bonnes informations sur tous les botnets connus.
Comment éviter les botnets
La première étape pour éviter les arnaques de botnets est de les comprendre. L’étape suivante consiste à maintenir une solide réputation pour votre domaine. Les protocoles d’authentification des emails comme DKIM, SPF et DMARC vous aident à rester à la pointe de la sécurité et vous protègent contre le téléchargement accidentel du malware qui intégrera votre ordinateur à un botnet.
En matière de bonnes pratiques de sécurité, ne cliquez pas sur des liens suspects, que ce soit par email ou autre. Cela inclut les liens provenant de sources inconnues sur les réseaux sociaux, de sites Web moins réputés et de publicités en ligne invasives. Un bon logiciel antivirus reste également à jour sur les derniers botnets et peut identifier tout malware sur vos appareils. Découvrir les méthodes avancées de sécurité de l’email ici.
Outre l’hameçonnage, les botnets et le doxing, il existe d’autres arnaques par email qui présentent des caractéristiques uniques, bien qu’elles comportent des similitudes avec celles dont nous avons déjà parlé. En voici quelques-unes :
Fraude à l’avance de frais
Cette arnaque par email tente de vous convaincre que vous avez gagné un prix, obtenu une subvention ou un prêt, été invité à un événement ou obtenu un autre avantage. Mais pour le réclamer, vous devez payer des frais, impliquant généralement un virement bancaire ou une carte-cadeau.
Si vous vous faites duper et payez les frais, attendez-vous à ce qu’une autre complication survienne et retarde votre avantage. Les escrocs vous feront miroiter monts et merveilles pendant un certain temps, puis disparaîtront lorsqu’ils penseront que vous êtes sur le point de cesser de payer leurs frais.
Il n’existe aucun moyen infaillible de bloquer ce type d’emails, car la plupart du temps, il s’agit d’emails directs, souvent envoyés depuis un webmail. Par conséquent, il incombe au destinataire de reconnaître l’arnaque pour ce qu’elle est.
Si une chose est trop belle pour être vraie, c’est généralement le cas. Le bon sens doit prévaloir ici. Pourquoi une personne inconnue vous enverrait-elle un email concernant quelque chose de si personnel ou d’apparence si importante ? Elle ne le ferait pas. Ne vous laissez pas avoir : supprimez l’email, signalez-le comme spam et tout ira bien.
Arnaques 419
Les arnaques 419 sont une variante de la fraude à l’avance de frais, mais méritent une mention spéciale en raison de leur notoriété. L’auteur de l’arnaque 419 prétendra connaître une personne très riche récemment décédée sans héritier, et si vous pouvez l’aider à accéder à l’argent, vous obtiendrez une part.
Historiquement, ces arnaques proviennent du Nigéria et 419 correspond à l’article du code pénal nigérian concernant la fraude. Le mécanisme d’une arnaque 419 suit le même protocole que les autres fraudes à l’avance de frais.
Email avec cheval de Troie
Cette arnaque peut vous sembler familière grâce aux films. Le cheval de Troie est une attaque informatique qui tire son nom d’un mythe grec dans lequel un grand cheval de bois a été offert à la ville de Troie par les Grecs. Une petite armée se cachait à l’intérieur du cheval. Elle en est sortie pendant la nuit, a ouvert les portes au reste de son armée et a conquis la ville.
Dans un email avec un cheval de Troie, l’email éveille votre curiosité avec, par exemple, une blague stupide, des tickets à télécharger, une photo incontournable ou un correctif logiciel pour protéger votre ordinateur des virus.
Quel que soit le cadeau offert, il ne s’agit que d’une ruse pour vous inciter à ouvrir une pièce jointe, qui installera ensuite un malware sur votre ordinateur.
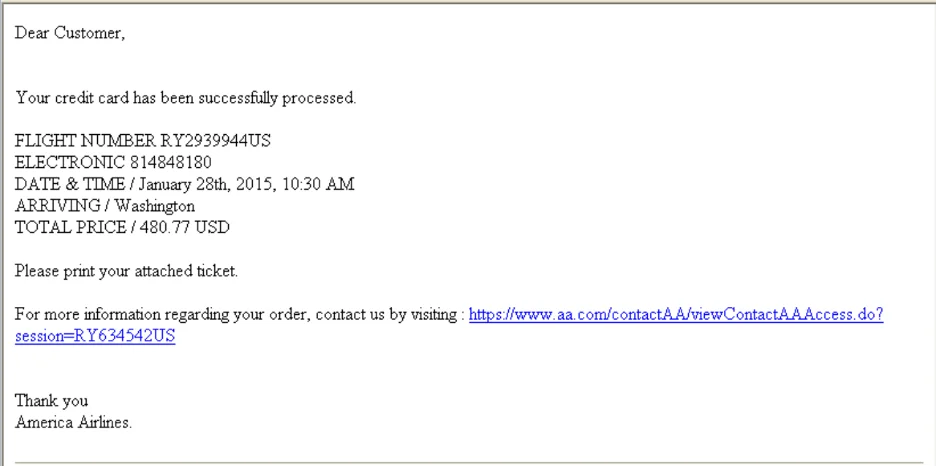
La caractéristique commune de toutes les arnaques par email avec cheval de Troie est la pièce jointe. Chaque fois qu’un email d’un expéditeur inconnu tente de vous persuader d’ouvrir une pièce jointe, méfiez-vous. C’est votre meilleure ligne de défense.
Malware
Les malwares, ou logiciels malveillants, se présentent sous de multiples formes : du ransomware qui bloque votre ordinateur jusqu’à ce que vous payiez, aux programmes fonctionnant en arrière-plan pour un botnet, en passant par la surveillance de vos activités et de vos frappes au clavier, et bien plus encore. Malheureusement, l’email est un vecteur courant de transmission de malwares, mais cela ne signifie pas que vous êtes sans défense. Il y a plusieurs choses que vous pouvez faire pour sécuriser vos passerelles d’email.
Comme vous le remarquez probablement, les types d’arnaques par email se chevauchent beaucoup. Un email d’hameçonnage peut par exemple être un cheval de Troie, dont le but est d’installer un malware pour que votre ordinateur intègre un botnet. C’est pourquoi les risques que vous encourez, les moyens de les repérer et les façons d’éviter ces arnaques par email ont tendance à se ressembler.
Emails d’usurpation générés par des virus
Cette arnaque par email est particulièrement insidieuse et bien plus difficile à repérer.
Ici, l’escroc accède d’abord à un ordinateur à l’aide d’un malware qui lui permet de consulter la liste de contacts email de la personne. Ensuite, il utilise le malware pour usurper l’identité de cette personne et effectuer un envoi d’emails en masse à ses contacts.
Contrairement aux arnaques d’hameçonnage habituelles, ces emails semblent provenir d’un expéditeur de confiance. Il est donc d’autant plus difficile de ne pas cliquer sur le lien ou d’ouvrir la pièce jointe qui vous est présentée.
La seule chose que vous pouvez faire face à cela est de toujours faire preuve de vigilance et de rester en alerte lors de l’ouverture de vos emails. Même si vous faites confiance à l’expéditeur, n’ouvrez pas l’email et ne cliquez pas sur les pièces jointes s’il contient une requête étrange, ou si la façon dont il est rédigé ne ressemble pas du tout à la personne dont il usurpe l’identité.
Vous soupçonnez qu’une de vos connaissances a été piratée ? Appelez-la (ne lui envoyez pas d’email) pour vérifier qu’elle vous a bien envoyé un email.
Attaques de la chaîne logistique
Les arnaques par email ciblant la chaîne logistique visent les entreprises, et leur but est d’obtenir les informations de contact de tous leurs clients. Les tactiques peuvent inclure un grand nombre des arnaques que vous avez déjà vues : hameçonnage, botnets, chevaux de Troie, emails générés par des virus, etc.
La différence réside ici dans la cible de l’attaque.
En général, une grande entreprise disposant d’une base de données clients massive constitue la cible ultime. Mais comme cette entreprise bénéficie d’une cybersécurité robuste, les escrocs cibleront une entreprise beaucoup plus petite située en aval de la chaîne logistique de la grande entreprise.
Une fois qu’ils se seront infiltrés dans cette petite entreprise, ils enverront des emails semblant provenir de celle-ci à certaines personnes travaillant dans la plus grande. Il suffit qu’une seule personne au sein de la grande entreprise ouvre l’email frauduleux pour que toutes les données de l’entreprise soient compromises.
Comment y mettre fin ?
Il incombe à l’entreprise de former son personnel à se méfier des emails prétendant provenir d’un de ses partenaires de la chaîne logistique. De nombreuses grandes entreprises peuvent impliquer des dizaines ou des centaines d’entreprises plus petites le long de leur chaîne logistique, et la vérification de la légitimité des emails incombera à de nombreuses personnes à chaque maillon de la chaîne. Automatiser et gérer ces communications peut vous aider.
Slow loris
Il s’agit moins d’une arnaque par email que d’une stratégie. Le slow loris cible les adresses IP dédiées et représente en gros la version cybercriminelle du « préchauffage » d’une adresse IP, une pratique que les entreprises légitimes peuvent employer lorsqu’elles lancent une nouvelle adresse IP à des fins d’email marketing. Une nouvelle adresse IP n’a aucune réputation d’expéditeur d’email, vous pouvez donc la préchauffer en maintenant vos volumes d’envoi bas au début et en les augmentant progressivement.
Un slow loris utilise un processus similaire pour améliorer sa réputation d’expéditeur. Puis, une fois un certain niveau de crédibilité atteint, il envoie d’énormes volumes de spam et inonde de nombreuses boîtes de réception en contournant les filtres anti-spam.
Votre meilleure défense contre une attaque de spam par slow loris est d’utiliser des protocoles d’authentification des emails comme DKIM, SPF et surtout DMARC, ainsi que des filtres anti-spam robustes, qui aideront à empêcher la plupart de ces emails indésirables d’atteindre votre boîte de réception.
Bombardement d’abonnements
Le bombardement d’abonnements est le petit frère du doxing axé sur l’email.
Tout d’abord, l’escroc doit obtenir votre adresse email d’une manière ou d’une autre, soit en la récupérant sur un site Web, soit en achetant une liste de contacts. Une fois que c’est fait, il peut créer un bot qui vous inscrira sur des centaines de sites Web en utilisant leurs formulaires d’opt-in par email. Dès lors, votre boîte de réception explose sous le poids de centaines, voire de milliers d’emails provenant de tous ces sites Web. Vous recevez leurs séries de bienvenue et leur email marketing continu, sauf que vous ne l’avez pas demandé.
Le résultat est surtout agaçant, car vous devez passer en revue et vous désinscrire de tous ces sites, et d’autres pourraient continuer à arriver. Le problème avec tous ces emails inutiles, c’est que vous risquez de manquer des emails importants et de cliquer accidentellement sur un lien malveillant.
Le bombardement d’abonnements est personnel, comme le doxing, et est généralement effectué de manière intentionnelle pour compliquer votre vie numérique. Les entreprises peuvent réduire la probabilité d’être impliquées dans un bombardement d’abonnements en exigeant double opt-in pour leurs abonnés et en mettant en place des processus de vérification de compte.
Que faire si vous recevez une arnaque par email
Maintenant que vous savez comment identifier les arnaques par email et vous protéger, il ne vous reste plus qu’à vous débarrasser de ces messages. Signaler les arnaques permet de les identifier et de les arrêter, ou du moins de ralentir les escrocs. Nous recommandons de faire un signalement à :
Le gouvernement : utilisez l’adresse email de lutte contre la fraude de la Federal Trade Commission : spam@uce.gov ou visitez le site Web de la FTC pour plus d’informations.
- Le fournisseur de services d’emailing : si l’email a été envoyé via Mailgun, vous pouvez envoyer les en-têtes du message à abuse@mailgun.com, et nous prendrons le relais.
- L’entreprise ciblée : allez plus loin en informant la marque dont l’identité a été usurpée si vous avez reçu une arnaque d’hameçonnage, ainsi que le service d’emailing, tel que Sinch Mailgun. Si vous êtes victime de doxing, signalez l’attaque à la plateforme où vos informations ont été exposées.
N’oubliez pas : ne cliquez pas, n’ouvrez pas le message et ne répondez pas. Une fois que vous avez vérifié que l’email est une arnaque, signalez-le, supprimez-le et videz fréquemment la corbeille et le dossier spam de votre messagerie.
Sécurisez votre programme d’emailing avec Mailgun
L’envoi d’un simple message peut sembler facile, mais nous venons de décrire comment de simples messages peuvent causer des dommages considérables. Les arnaques par email ne risquent pas de disparaître de sitôt. À mesure que les tactiques des escrocs évoluent, nos défenses évoluent également. Travailler avec un service d’emailing (comme nous) peut vous aider à garder une longueur d’avance et à vous assurer que vos messages ne sont pas confondus avec des arnaques par email à mesure que les protocoles de sécurité progressent.
Rester du bon côté de l’email est notre spécialité. Commencez avec un compte Mailgun gratuit et sécurisez votre système d’emailing et vos abonnés.