Deliverability
Golpes por e-mail: como identificá-los e evitá-los

Sem querer ser dramático, mas cair em golpes por e-mail pode destruir a vida de uma pessoa, paralisar uma empresa, custar milhões de dólares e desperdiçar inúmeras horas. O pior de tudo é que você pode nem saber que é uma vítima. Um golpista por e-mail pode se infiltrar na sua vida digital sem ser detectado e ficar lá coletando seus dados e observando suas atividades por meses.
Neste artigo, vamos explorar a fundo os tipos comuns de golpes por e-mail para que você possa entender como funcionam, como identificá-los, como se proteger e o que fazer caso perceba que foi vítima.
O que são golpes por e-mail?
De modo geral, os golpes por e-mail tentam enganar pessoas para que tomem atitudes prejudiciais a si mesmas, beneficiando quem enviou a mensagem.
Nos primórdios do e-mail, os golpes eram fáceis de identificar. Eles apresentavam gramática ruim, erros de ortografia, nomes bizarros e endereços do remetente estranhos. Classicamente, um príncipe nigeriano aparecia em algum momento da história.
Embora isso ainda exista hoje, as verdadeiras ameaças estão nos tipos mais novos de golpes por e-mail, incluindo os que exploraremos neste artigo.
Glossário de golpes por e-mail
Focaremos em três tipos comuns de golpes por e-mail: phishing, doxing e botnets.
Phishing
A clássica tática da isca e do anzol. Uma tentativa de phishing é um e-mail fraudulento que visa extrair informações pessoais dos destinatários, enganando quem lê para que acredite que o e-mail é de uma pessoa ou empresa de confiança.
As mensagens de phishing geralmente incluem um link para um site falso que parece legítimo, onde pedem que você insira credenciais, como senhas, números de cartão de crédito ou informações de conta. Outras mensagens de phishing incluem anexos ou links que, quando clicados, baixam um malware no seu dispositivo. Você pode não perceber a infecção, pois o malware simplesmente opera em segundo plano roubando suas informações.
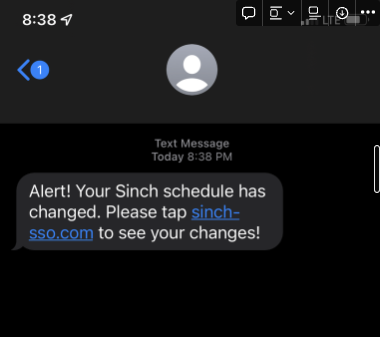
Em julho de 2022, o Mailgun e outras empresas do setor de comunicações digitais se tornaram alvos de um grande ataque de phishing.
Alguns tipos específicos de ataques de phishing incluem:
1. Golpes de login
Os golpes de login tentam enganar você para que “prove” a sua identidade. Esses golpes por e-mail muitas vezes alegam que sua senha expirou ou foi redefinida e que você precisa fazer login para recuperar o acesso à sua conta. Os e-mails incluem logotipos e outros elementos de design enganosos que imitam a empresa real pela qual estão se passando.
Ao clicar no link desses e-mails, você vai para uma landing page forjada ou página da web criada para capturar suas informações de login e entregá-las aos golpistas por e-mail, que as usarão contra você depois.
2. Golpes de fatura falsa
Esse tipo de e-mail de phishing tem um alvo financeiro e enviará uma fatura falsa, um aviso de envio falso ou algum outro elemento gráfico que imita uma empresa real, como Amazon, Netflix ou PayPal. A mensagem joga com seus medos criando um senso de urgência, alegando que sua conta foi encerrada ou invadida por um hacker, e que para resolver o problema, você precisa verificar as informações ou vincular novamente sua conta bancária.
É tudo mentira. Entregar as informações da sua conta significa ceder aos golpistas.
3. Golpe do Google Docs
Se um golpista por e-mail conseguir o endereço de e-mail de alguém em quem você confia, como um colega de trabalho ou amigo, ele pode enviar um e-mail incluindo um link do Google Docs. Mais uma vez, não é um link verdadeiro do Google Docs, e se você clicar nele, um malware provavelmente será baixado no seu computador.
4. Golpes governamentais
Os golpistas por e-mail também podem tentar se passar por uma agência do governo para coletar informações confidenciais, como números de CPF e outros dados pessoais. O e-mail vai parecer algo de um órgão governamental real e incluirá links falsos ou anexos.
Riscos de golpes de phishing por e-mail
Por trás de todos esses golpes por e-mail, você enfrenta riscos semelhantes.
Os golpistas querem o seu dinheiro, suas informações ou o controle do seu dispositivo. Dependendo do golpe, você pode ser vítima de roubo de identidade. Eles podem usar suas informações para abrir contas em seu nome, obter adiantamentos em dinheiro ou ameaçar você. Se tiver sorte, eles podem apenas roubar seu dinheiro ou vender suas informações para outra pessoa.
Como identificar golpes de phishing por e-mail
Você já pode ter proteções antiphishing em vigor. Empresas como o Google verificam as mensagens de e-mail recebidas em busca de ameaças potenciais e emitem avisos se, de alguma forma, os e-mails não forem parar na pasta de spam. Além de um banner de aviso chamativo, a maneira mais simples de expor um e-mail suspeito é passar o mouse sobre o endereço do remetente. Uma incompatibilidade entre o nome do remetente e o endereço de e-mail é um sinal claro, especialmente se o e-mail estiver imitando uma empresa real.
Outros sinais de alerta podem aparecer como pequenas alterações na marca da empresa real, como:
- O uso de .con em vez de .com
- Números no lugar de letras, como Linked1n
- O uso de .org em vez de .com, como paypal.org
- Traços em vez de pontos, como mailgun-com
- Letras extras, como gooogle ou netfllix, também conhecidos como domínios primos
- Uma sequência inteira de caracteres bizarros
Se o nome e o endereço do remetente parecerem corretos, você pode usar uma abordagem semelhante para examinar o URL da landing page, que deve ficar visível ao passar o mouse sobre o link, sem clicar nele. Um URL de golpe será alterado com estratégias semelhantes às da lista acima.
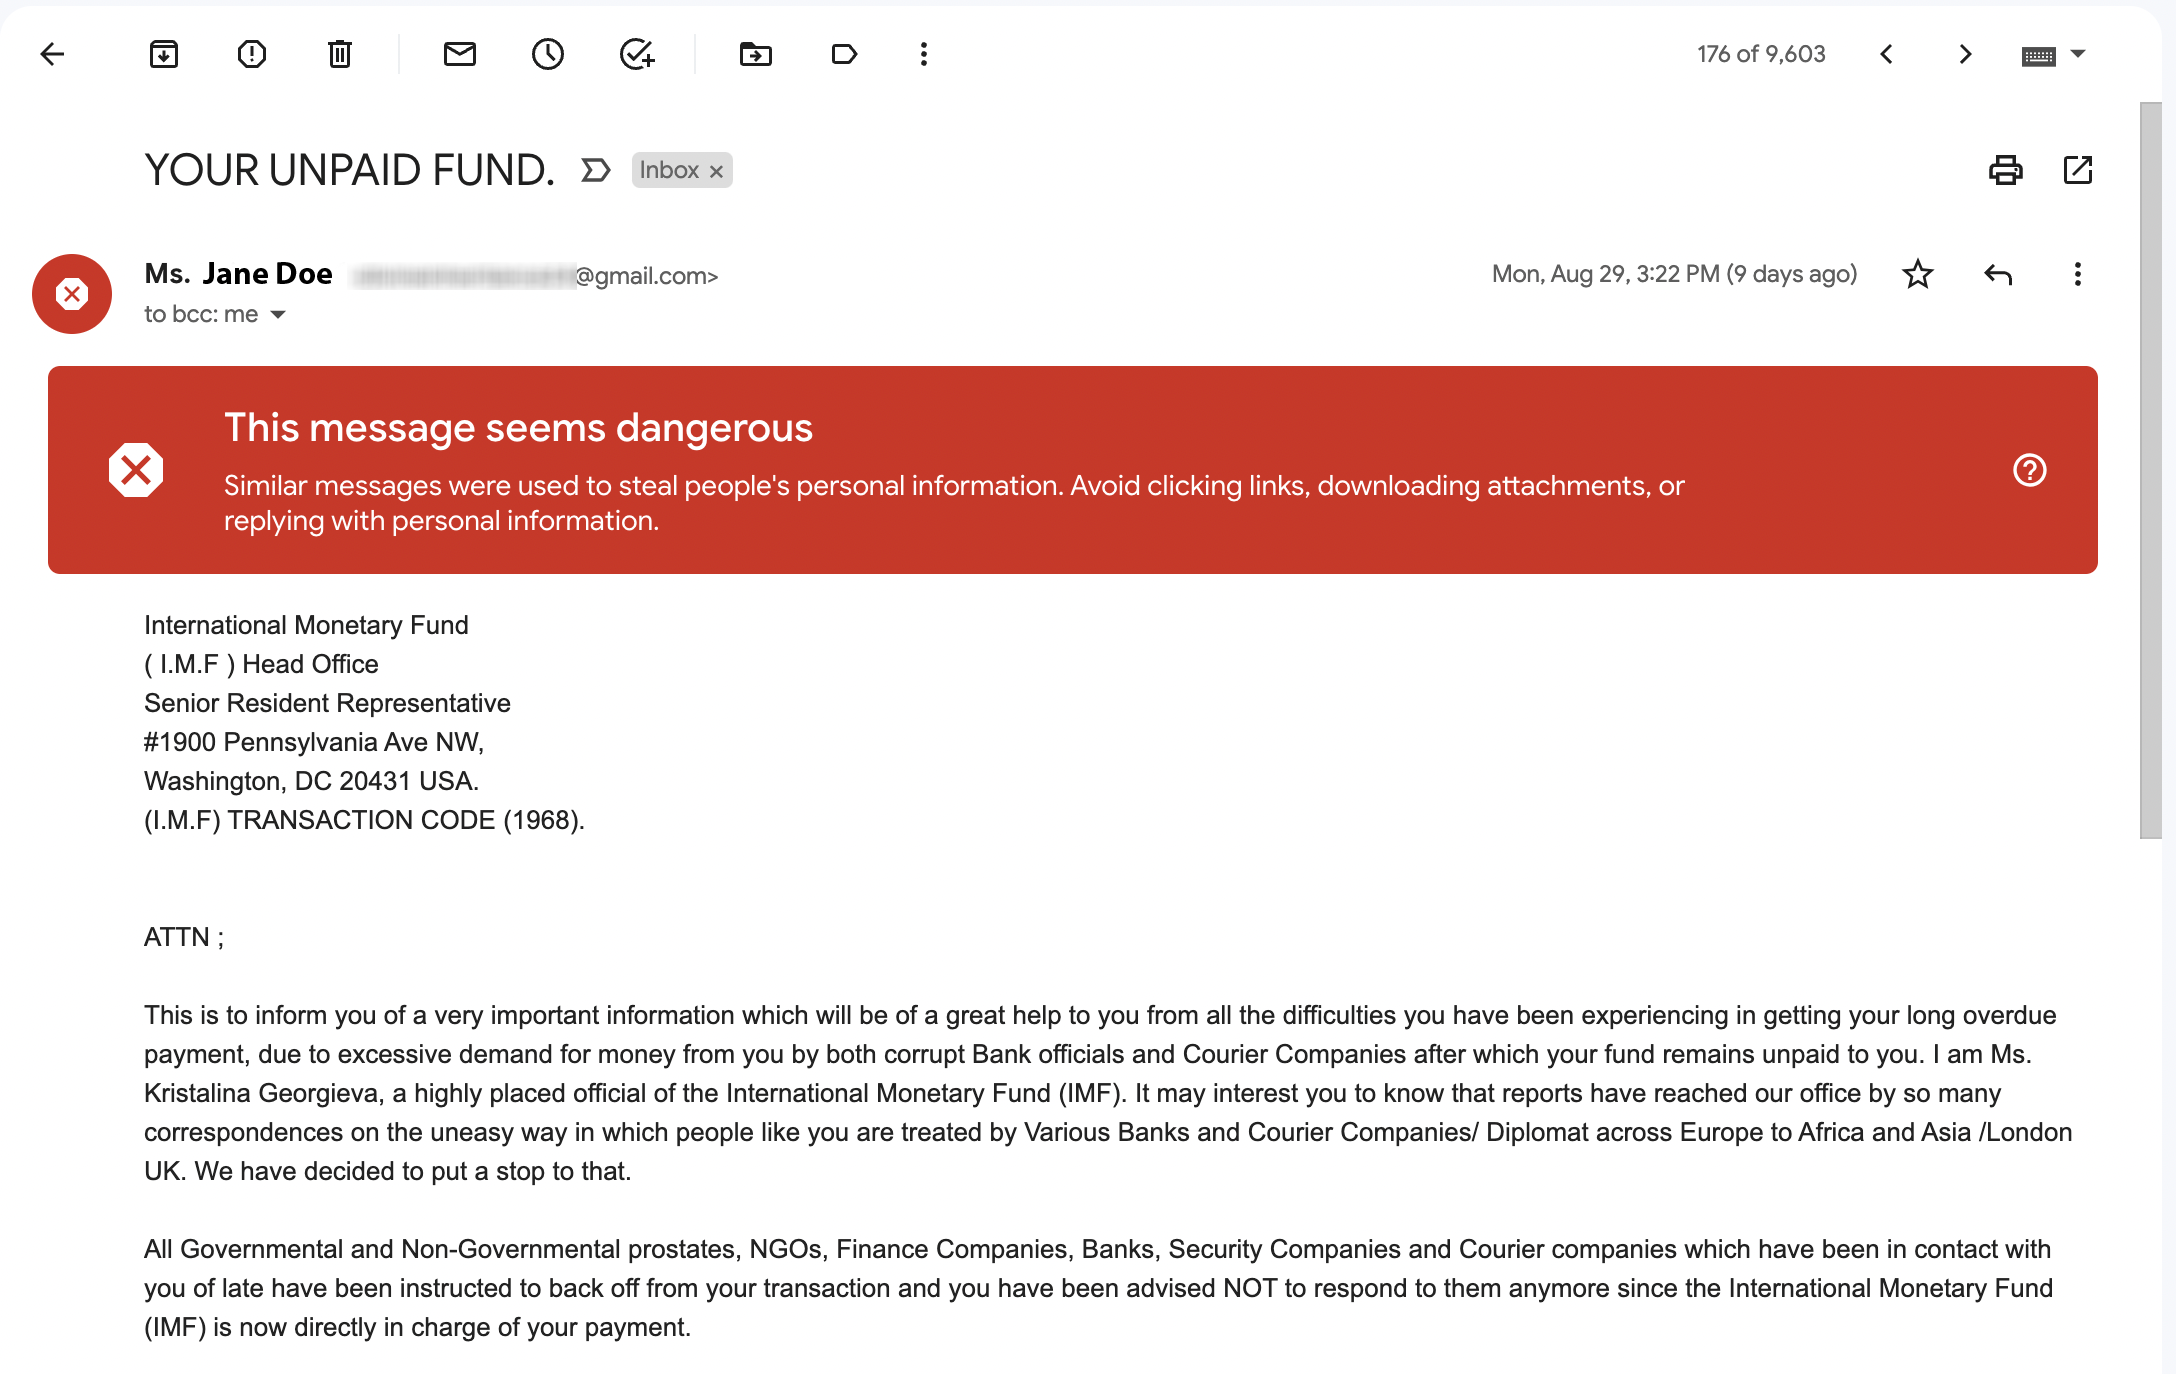
Lembre-se: problemas reais com a sua conta bancária ou serviço emitiriam um alerta diretamente pelo serviço ou instituição ou, pelo menos, por meio de um e-mail com informações precisas sobre a empresa e você. Em outras palavras, se o e-mail cumprimentar você como “senhor” ou “senhora” ou qualquer outra saudação genérica, mas depois pedir que faça o login e corrija sua conta, é um grande sinal de alerta. Temos experiência própria em mitigar golpes de phishing com sucesso. Confira como fizemos isso.
Estratégias mais sofisticadas, porém infalíveis, para identificar e-mails de phishing incluem a verificação de protocolos de autenticação de e-mail, como SPF DKIM e DMARC. Se a autenticação de e-mail ainda não for o seu forte, recursos como MXToolbox facilitam a análise de cabeçalhos e mostram dados antispam, além de outros detalhes de diagnóstico.
No geral, é extremamente raro que empresas legítimas peçam informações pessoais ou da conta por e-mail. Elas simplesmente não fazem isso. Portanto, desconfie de quaisquer e-mails que façam isso, eles provavelmente são fraudulentos.
Como evitar golpes de phishing por e-mail
Identificar e-mails de phishing é bom. Evitar golpes completamente é ainda melhor. Aqui estão algumas estratégias:
- Use protocolos de autenticação de e-mail (Ouça um podcast sobre como o DMARC combate e-mails de phishing).
- Não forneça números de conta ou informações pessoais para solicitações de e-mail não solicitadas.
- Visite apenas sites seguros que usam HTTPS em vez de HTTP.
- Entre em contato diretamente com a empresa para confirmar o envio do e-mail.
- Não abra e-mails suspeitos de remetentes desconhecidos.
- Denuncie todos os e-mails fraudulentos como spam para seu provedor de internet.
- Use um gerador e gerenciador de senhas para empregar senhas difíceis de adivinhar.
- Use um software antivírus.
- Instale uma rede privada virtual (VPN).
- Use a segurança 2FA, que exige que você insira um código de um dispositivo secundário ou mensagem de texto de verificação.
Doxing
Doxing é quando alguém intencionalmente procura e expõe suas informações pessoais on-line (físicas ou digitais) com o propósito expresso de destruir sua reputação. Quando você sofre doxing, suas informações privadas se tornam públicas e qualquer pessoa pode usá-las contra você.
Riscos de sofrer doxing
Se o seu endereço físico fosse exposto no doxing, isso poderia significar receber itens ilegais por correspondência e depois chamarem a polícia, ou relatarem um crime falso na sua casa. Quando as informações expostas no doxing são digitais, como informações de login, qualquer pessoa pode usá-las para manipular suas contas ou prejudicar sua reputação on-line para ganho pessoal.
Doxing é malicioso e intencional. Não é aleatório. Também é uma forma rápida de fazer o que muitos golpes de phishing tentam fazer, e o objetivo final é o mesmo. Trata-se de obter suas informações pessoais ou financeiras e convertê-las em dinheiro para os golpistas.
Como identificar o doxing
Você está sofrendo doxing se começar a receber mensagens ameaçadoras com informações sobre você que as pessoas não deveriam ter. As pessoas que praticam doxing querem que você saiba que está na mira delas.
Como evitar sofrer doxing por e-mail
O doxing envolve muito mais do que apenas e-mail, mas às vezes o e-mail pode ser a fonte de informações que partes maliciosas usam para explorar você.
Aqui estão apenas algumas dicas para evitar o doxing:
- Não compartilhe informações pessoais on-line, nem mesmo com amizades.
- Obtenha uma VPN para proteger seu endereço IP de exposição pública e para criptografar suas atividades on-line.
- Use senhas fortes e não as reutilize em vários sites.
- Use contas de e-mail diferentes para finalidades distintas, como contas pessoais, profissionais e comerciais.
- Tenha cuidado ao baixar aplicativos móveis, especialmente quando solicitam acesso a informações pessoais que não deveriam precisar.
Os aplicativos móveis estão se tornando um dos métodos mais comuns para enviar malware para dispositivos. Como isso se relaciona com o doxing? Os malwares costumam rastrear seus movimentos, registrar e revelar quaisquer dados ou atividades que você coleta ou realiza. Mais tarde, isso pode ser usado contra você em um ataque de doxing, bem como em outros tipos de golpes. Quanto mais canais de informação adicionamos entre dispositivos, maiores são as oportunidades para que esses dados sejam comprometidos. Práticas de dados saudáveis podem reduzir seu risco de ser alvo de golpes.
Botnets
Uma botnet é uma rede de computadores pessoais que foram infectados com malware. O malware dá o controle da rede a um golpista. Na maioria dos casos, as pessoas que são donas dos computadores não têm ideia de que seus dispositivos estão sendo usados para cometer crimes.
Com computadores suficientes sob seu controle, o golpista ou hacker pode iniciar ataques em larga escala contra grandes empresas (ataques de botnet), comprometendo um tesouro de informações de clientes ou pacientes e impedindo que a empresa opere com segurança.
Em termos de e-mail, as botnets podem transformar cada computador sob seu controle em um minisservidor de e-mail. Então, usando todos esses servidores combinados, podem começar a enviar e-mails de phishing em grandes quantidades. Diferentemente dos golpes convencionais de phishing, o spam de e-mail por botnet não pode ser combatido tão facilmente, pois cada e-mail virá de um computador “servidor” diferente dentro da botnet.
Botnets que usam essa estratégia podem ser muito difíceis de identificar e remover. Você pode desativar um computador, mas se a botnet tiver 500.000 sob seu controle, perder um punhado de vez em quando não faz diferença.
Riscos de fazer parte de uma botnet
Fazer parte de uma botnet significa que o golpista tem o controle do seu computador. Em teoria, isso significa que ele poderia monitorar suas atividades digitais, além de coletar senhas e outras informações confidenciais.
Mesmo que eles estejam apenas usando seu computador para invadir uma empresa maior ou enviar spam de e-mail em massa, fazer parte de uma botnet pode prejudicar sua reputação do remetente, fazendo com que você seja sinalizado como um remetente de spam e adicionado a uma lista de bloqueio.
Como identificar uma botnet
Se uma botnet estiver atacando seu IP ou e-mail de alguma forma, um bom indicador é que você continua vendo mensagens semelhantes aparecendo na sua caixa de entrada (ou nas caixas de entrada de sua equipe), mas a cada vez os e-mails são de remetentes diferentes.
Se o seu computador fizer parte de uma botnet, uma forma de descobrir é verificar o seu endereço IP em um site como Sonic Wall. Isso não é infalível, já que novas botnets ainda não estarão no sistema deles, mas esses sites têm boas informações sobre todas as botnets conhecidas.
Como evitar botnets
O primeiro passo para evitar golpes de botnet é entendê-los. O próximo passo é manter a reputação baseada em seu domínio forte. Protocolos de autenticação de e-mail como DKIM, SPF e DMARC ajudam a manter a segurança em dia e protegem você de fazer o upload acidentalmente do malware que tornará seu computador parte de uma botnet.
Quando se trata de práticas recomendadas de segurança, não clique em links suspeitos, seja por e-mail ou de outra forma. Isso inclui links de fontes desconhecidas nas redes sociais, sites de menor reputação e anúncios invasivos on-line. Um bom software antivírus também se mantém atualizado sobre as botnets mais recentes e pode identificar qualquer malware em seus dispositivos. Aprenda métodos avançados de segurança de e-mail aqui.
Além de phishing, botnets e doxing, existem golpes adicionais por e-mail com características únicas, embora apresentem algumas semelhanças com os que já discutimos. Aqui estão alguns:
Fraude de taxa antecipada
Esse golpe por e-mail tenta convencer que você ganhou um prêmio, recebeu um subsídio ou empréstimo, foi convidado para um evento ou obteve outro benefício. Porém, para resgatá-lo, você deve pagar algum tipo de taxa, que normalmente envolve uma transferência bancária ou cartão-presente.
Se você for enganado e pagar a taxa, espere que surja alguma outra complicação que atrase o seu benefício. Os golpistas enrolam você por um tempo e depois desaparecem quando percebem que você vai parar de pagar as taxas.
Não há uma maneira infalível de bloquear esses tipos de e-mails, pois, na maioria das vezes, são e-mails diretos, frequentemente provenientes de serviços de webmail. Portanto, cabe ao destinatário reconhecer que se trata de um golpe.
Se algo é bom demais para ser verdade, normalmente é mentira. O bom senso deve prevalecer aqui. Por que uma pessoa aleatória enviaria um e-mail sobre algo tão pessoal ou aparentemente importante? Ela não enviaria. Não caia nessa — exclua o e-mail, denuncie como spam e tudo ficará bem.
Golpes 419 de câmbio de moeda estrangeira
Os golpes 419 são uma variação da fraude de taxa antecipada, mas merecem menção especial por causa da sua notoriedade. O golpista do estilo 419 alegará conhecer alguém muito rico que morreu recentemente sem deixar herdeiros, e se você puder ajudá-lo a acessar o dinheiro, receberá uma parte.
Historicamente, esses golpes se originaram na Nigéria e 419 é o código penal nigeriano para fraude. A mecânica do golpe 419 segue o mesmo protocolo de outras fraudes de taxa antecipada.
E-mail de Cavalo de Troia
Este golpe pode soar familiar por causa dos filmes. O Cavalo de Troia é um ataque que recebe o nome do mito grego em que um grande cavalo de madeira foi dado como presente à cidade de Troia pelos gregos. Dentro do cavalo havia um pequeno exército, que saiu durante a noite, abriu o portão para o resto das tropas e conquistou a cidade.
Em um e-mail de Cavalo de Troia, a mensagem captura sua curiosidade usando algo como uma piada boba, tickets para download, uma foto imperdível ou uma atualização de software para proteger seu computador contra vírus.
Não importa o presente que está sendo oferecido, é apenas um truque para fazer você abrir um anexo, que então faz o upload de um malware para o seu computador.
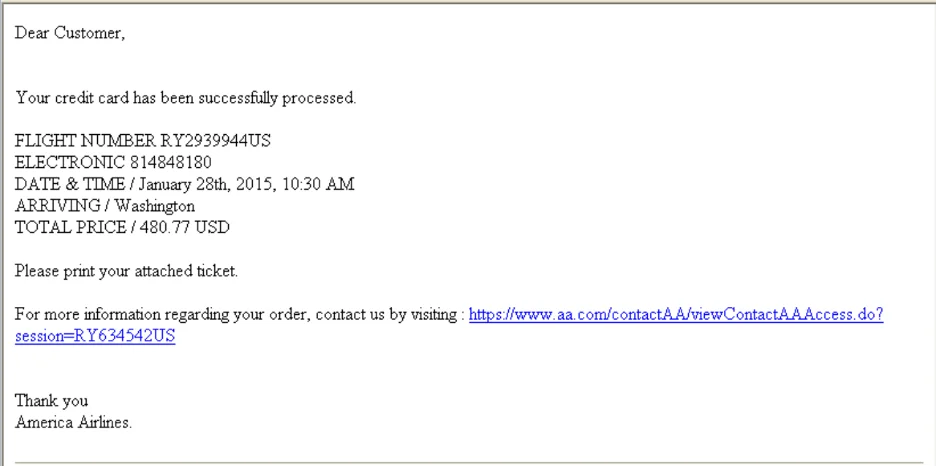
A característica comum de todos os golpes por e-mail de Cavalo de Troia é o anexo. Sempre que um e-mail de um remetente desconhecido tentar persuadir você a abrir um anexo, desconfie. Essa é a sua melhor defesa.
Malware
O malware, ou software malicioso, tem várias formas: desde ransomwares que bloqueiam seu computador até você pagar o resgate, a programas trabalhando em segundo plano para uma botnet, ao monitoramento de suas atividades e teclas digitadas e muito mais. Infelizmente, o e-mail é um veículo comum para a transmissão de malware, mas isso não significa que você esteja sem defesas. Há várias coisas que você pode fazer para proteger os gateways do seu e-mail.
Como você provavelmente deve ter percebido, os tipos de golpes por e-mail têm muita sobreposição. Um e-mail de phishing pode ser um Cavalo de Troia, por exemplo, com o objetivo de fazer o upload de um malware e tornar seu computador parte de uma botnet. Por isso os riscos para você, as formas de identificar e as maneiras de evitar esses golpes por e-mail tendem a ser semelhantes.
E-mails de impostores gerados por vírus
Esse golpe por e-mail é particularmente insidioso e muito mais difícil de identificar.
Aqui, o golpista primeiro ganha acesso a um computador usando malware que permite a ele ver a lista de contatos de e-mail de alguém. Depois, o malware é usado para se passar por essa pessoa e enviar um e-mail em massa para seus contatos.
Diferentemente dos golpes típicos de phishing, esses e-mails parecem ser de um remetente confiável. Assim, resistir ao link ou ao anexo que eles querem que você clique ou abra é muito mais difícil.
A única coisa que se pode fazer nesses casos é estar sempre vigilante e em estado de alerta ao abrir e-mails. Mesmo que você confie no remetente, não abra o e-mail nem clique em anexos se houver um pedido estranho ou se a forma como foi escrito não se parecer com a da pessoa por quem estão se passando.
Suspeita que alguém que você conhece possa ter sido invadido? Ligue para a pessoa — não envie e-mail — e confirme se ela realmente enviou aquele e-mail para você.
Ataques à cadeia de suprimentos
Os golpes por e-mail contra a cadeia de suprimentos têm como alvo as empresas, e o objetivo é obter as informações de contato de todos os clientes. As táticas podem incluir muitos dos golpes que você já viu: phishing, botnets, Cavalos de Troia, e-mails gerados por vírus etc.
A diferença aqui é quem está na mira.
Normalmente, o alvo final é uma grande empresa com um imenso banco de dados de clientes. Mas como essa empresa tem uma segurança cibernética robusta, os golpistas vão mirar em um negócio bem menor e mais abaixo na cadeia de suprimentos da empresa grande.
Assim que invadem a empresa menor, eles enviam e-mails que parecem ser dessa empresa para pessoas que trabalham na maior. Basta que uma pessoa na empresa grande abra o e-mail fraudulento para que todos os dados da empresa fiquem em risco.
Como impedir isso?
Cabe à empresa treinar sua equipe para desconfiar de e-mails que afirmem ser de um de seus parceiros da cadeia de suprimentos. Várias grandes empresas podem envolver dezenas ou centenas de empresas menores ao longo de sua cadeia de suprimentos, e a verificação da legitimidade dos e-mails caberá a várias pessoas em cada elo da cadeia. A automação e gestão dessas comunicações pode ajudar.
Slow loris
Isso é menos um golpe por e-mail e mais uma estratégia. Um ataque slow loris tem como alvo IPs dedicados e é basicamente a versão cibercriminosa do “aquecimento” de um IP, que é algo que empresas legítimas fazem ao lançar um novo endereço IP para fins de e-mail marketing. Um IP novo não tem reputação do remetente de e-mail; portanto, você pode aquecê-lo mantendo seus volumes de envio baixos no início e aumentando com o tempo.
Um slow loris usa um processo semelhante para aumentar a reputação do remetente. Em seguida, quando alcançam um certo nível de credibilidade, eles disparam enormes volumes de spam e inundam muito mais caixas de entrada contornando os filtros de spam.
Sua melhor defesa contra o ataque de spam do tipo slow loris é usar protocolos de autenticação de e-mail como DKIM, SPF e, especialmente, DMARC, bem como filtros de spam robustos, que ajudarão a manter mais desses e-mails de spam fora da sua caixa de entrada.
Bombardeio de assinaturas
O bombardeio de assinaturas é o irmão mais novo do doxing com foco em e-mail.
Primeiro, o golpista deve adquirir o seu endereço de e-mail de alguma forma, seja extraindo de um site ou comprando uma lista de e-mails. Feito isso, eles podem criar um bot que inscreva você em centenas de sites usando seus formulários de opt-in de e-mail. Quando isso acontece, a sua caixa de entrada explode com centenas ou até milhares de e-mails de todos os sites. Você recebe as séries de boas-vindas e todo o e-mail marketing deles, exceto pelo detalhe de que você não pediu isso.
O resultado costuma ser irritante, pois você terá de ir cancelando a inscrição em todos esses sites, além da possibilidade de novos sites continuarem chegando. Outro problema com isso é que com a chegada de todos esses e-mails inúteis, você aumenta o risco de perder os importantes e de clicar em um link malicioso por acidente.
O bombardeio de assinaturas é pessoal, assim como o doxing, e normalmente é feito de forma intencional para complicar sua vida digital. As empresas podem reduzir a probabilidade de envolvimento em um bombardeio de assinaturas exigindo duplo opt-in para seus assinantes e colocando em prática os processos de verificação de conta.
O que fazer se receber um golpe por e-mail
Agora que você sabe como identificar golpes por e-mail e como se proteger, a única coisa que resta é se livrar dessas mensagens. A denúncia de golpes ajuda a identificá-los e impedi-los, ou pelo menos a atrasar os golpistas. Recomendamos que as denúncias sejam feitas para:
O governo: use o endereço de e-mail contra fraudes da Federal Trade Commission (FTC) – spam@uce.gov ou visite o site da FTC para obter mais informações.
- O provedor de serviços de e-mail: se o e-mail passou pelo Mailgun, você pode enviar os cabeçalhos das mensagens para abuse@mailgun.com e nós cuidaremos do resto.
- A empresa que foi alvo: vá além e informe à marca imitada que você recebeu um golpe de phishing, além do provedor de serviços de e-mail, como o Sinch Mailgun. Se sofrer doxing, denuncie o ataque à plataforma onde as suas informações foram expostas.
Lembre-se: não clique, não abra e não responda. Após verificar que o e-mail é um golpe, denuncie, exclua e limpe com frequência a lixeira e a pasta de spam do e-mail.
Mantenha o seu programa de e-mail seguro com o Mailgun
Enviar uma mensagem simples pode ser uma tarefa fácil, mas acabamos de mostrar como as mensagens simples podem causar grandes estragos. Os golpes por e-mail não devem desaparecer tão cedo. À medida que as táticas dos golpistas evoluem, nossas defesas também melhoram. Trabalhar com um ESP (como nós) pode ajudar você a se manter à frente e garantir que suas mensagens não sejam confundidas com e-mails fraudulentos conforme os protocolos de segurança avançam.
Estar do lado certo do e-mail é a nossa especialidade. Comece gratuitamente com uma conta do Mailgun e mantenha seu sistema de e-mail e assinantes em segurança.


