Deliverability
Autenticação de e-mail: sua identidade de envio

A autenticação de e-mail permite que os provedores de caixa de correio saibam que você é um remetente confiável — que você é quem diz ser. Como technical account manager no Mailgun, converso constantemente com clientes sobre como se proteger contra fraudes, spoofing, golpes de phishing e como ficar fora da pasta de spam. Uma das práticas recomendadas é proteger seu programa de e-mail marketing com a autenticação de e-mail.
Mas há outro motivo principal pelo qual profissionais de e-mail marketing devem passar pelo processo com SPF, DKIM, DMARC e BIMI. (Não se preocupe, explicarei essas siglas em um minuto.) Grandes provedores de caixa de entrada como Gmail, Yahoo, e agora Microsoft exigirão que remetentes em massa — definidos como quem envia mais de 5.000 mensagens por dia — autentiquem seus e-mails. Se você quer enviar e-mails para assinantes que usam esses serviços populares, a autenticação de e-mail adequada não é mais opcional — é essencial.
Quando perguntamos aos remetentes sobre suas práticas de autenticação para o nosso relatório sobre o estado da entregabilidade de e-mail, descobrimos que cerca de 40% não têm certeza ou não estão implementando tanto o SPF quanto o DKIM e, entre aqueles que usam o DMARC, 40% não têm certeza sobre qual é a sua política. Vamos resolver isso. Neste post, guiaremos você pelo processo de autenticação de e-mail para que possa proteger seu programa de e-mail marketing e melhorar sua entregabilidade:
O que é autenticação de e-mail?
A autenticação de e-mail verifica a identidade do remetente usando vários métodos para separar mensagens enviadas por remetentes reais daquelas falsificadas. Assumir a propriedade e a autoridade do seu e-mail e servidor mostra aos provedores de caixa de correio que você é legítimo. E torna muito mais difícil para os spammers se passarem por você na caixa de entrada. É como uma carteira de identidade virtual para o seu domínio, como Jonathan Torres explica neste vídeo.

Estabelecer a legitimidade da marca com a autenticação de e-mail não é a parte mais glamorosa do envio de e-mails. Não é tão chique quanto criar modelos ou redigir toda a mensagem de e-mail, mas, sem isso, é mais provável que seus e-mails caiam na pasta de spam. Uma melhor entregabilidade de e-mail começa logo no início, com a configuração inicial e a autenticação.
Diferentes provedores podem exigir diferentes configurações de autenticação. Detalhes obrigatórios, como quais protocolos de autenticação você precisa e quais condições devem ser configuradas, podem variar, mas ficar sem autenticações pode fazer com que você seja marcado como um remetente falso, mesmo que não seja. (E recomendamos preencher todos os requisitos, de qualquer maneira.)
Além disso, ter a autenticação de e-mail correta em vigor permite que provedores de caixa de correio, como o Gmail, detectem phishers e e-mails falsos mais rapidamente — algo que todos nós podemos apoiar.
Como funciona a autenticação de e-mail
A autenticação de e-mail funciona usando registros DNS para verificar diferentes aspectos da sua identidade de remetente. Alguns registros permitem que o servidor de recebimento valide os hosts autorizados a enviar mensagens de um domínio específico, e outros verificam a identidade do remetente com chaves públicas e assinaturas eletrônicas. A política que você define depende de você e dos tipos de registro que escolher.
O processo de autenticação funciona da seguinte maneira:
- Uma empresa desenvolve uma política para gerenciar como o e-mail enviado a partir de seu nome de domínio é autenticado.
- O remetente do e-mail configura seus servidores de e-mail para implementar e aplicar a política.
- O servidor do destinatário autentica a mensagem que recebe em relação à política de autenticação da empresa.
Se autenticada, o servidor do destinatário aceita a mensagem. Se falhar na autenticação, a mensagem será gerenciada com base na política em vigor:
- Entregar na caixa de entrada mesmo assim
- Permitir a passagem da mensagem, mas enviá-la para a pasta de spam
- Rejeitar a mensagem (bloqueando a entrega)
Fazer isso melhora sua entregabilidade ao sinalizar para os provedores de caixa de correio que você está enviando e-mails legítimos, pois passou pelos protocolos de autenticação de e-mail adequados. Isso significa que sua mensagem deve chegar à caixa de entrada em vez de cair na pasta de spam, a menos que o assinante tenha marcado você como tal.
Os remetentes têm vários métodos diferentes de autenticação à escolha para que isso aconteça. Nossa recomendação? Fazer todos eles protege completamente o seu programa de e-mail marketing, melhora a sua entregabilidade e ajuda a cumprir as novas regulamentações de caixa de entrada. Os processos de autenticação se complementam para fechar quaisquer lacunas que um método de autenticação possa deixar em aberto.
Veja como fazer cada um deles:
Métodos de autenticação de e-mail
Um método de autenticação de e-mail é qualquer padrão técnico que possibilita a autenticação de e-mail baseada em domínio. Os elementos que estão sendo verificados podem variar de um método para outro, mas todos foram criados como padrões para oferecer suporte ao Simple Mail Transfer Protocol (SMTP) — o protocolo principal (além da API) usado para enviar e-mails. O SMTP funciona bem, mas não possui segurança integrada, e é por isso que existem os métodos de autenticação.
No momento, provedores de caixa de correio como Gmail, Yahoo e Microsoft exigirão que você conclua o SPF, DKIM e DMARC. Mas há um quarto protocolo de autenticação de e-mail que vale a pena conferir, chamado BIMI. Veja como concluir o processo para cada um deles:
Como funciona o Sender Policy Framework (SPF)
Estrutura de política de remetente (SPF)foi a primeira tentativa real de um protocolo de autenticação de e-mail, concebido no início dos anos 2000. O SPF utiliza um registro TXT do Domain Name System (DNS) para especificar quais fontes de e-mail são remetentes de e-mail válidos para um determinado domínio e o que fazer com as mensagens que não se originam dessas fontes. Ele atua como um segurança digital; se você não for legal o suficiente para estar na lista, provavelmente será deixado de lado (ou cairá na pasta de spam).
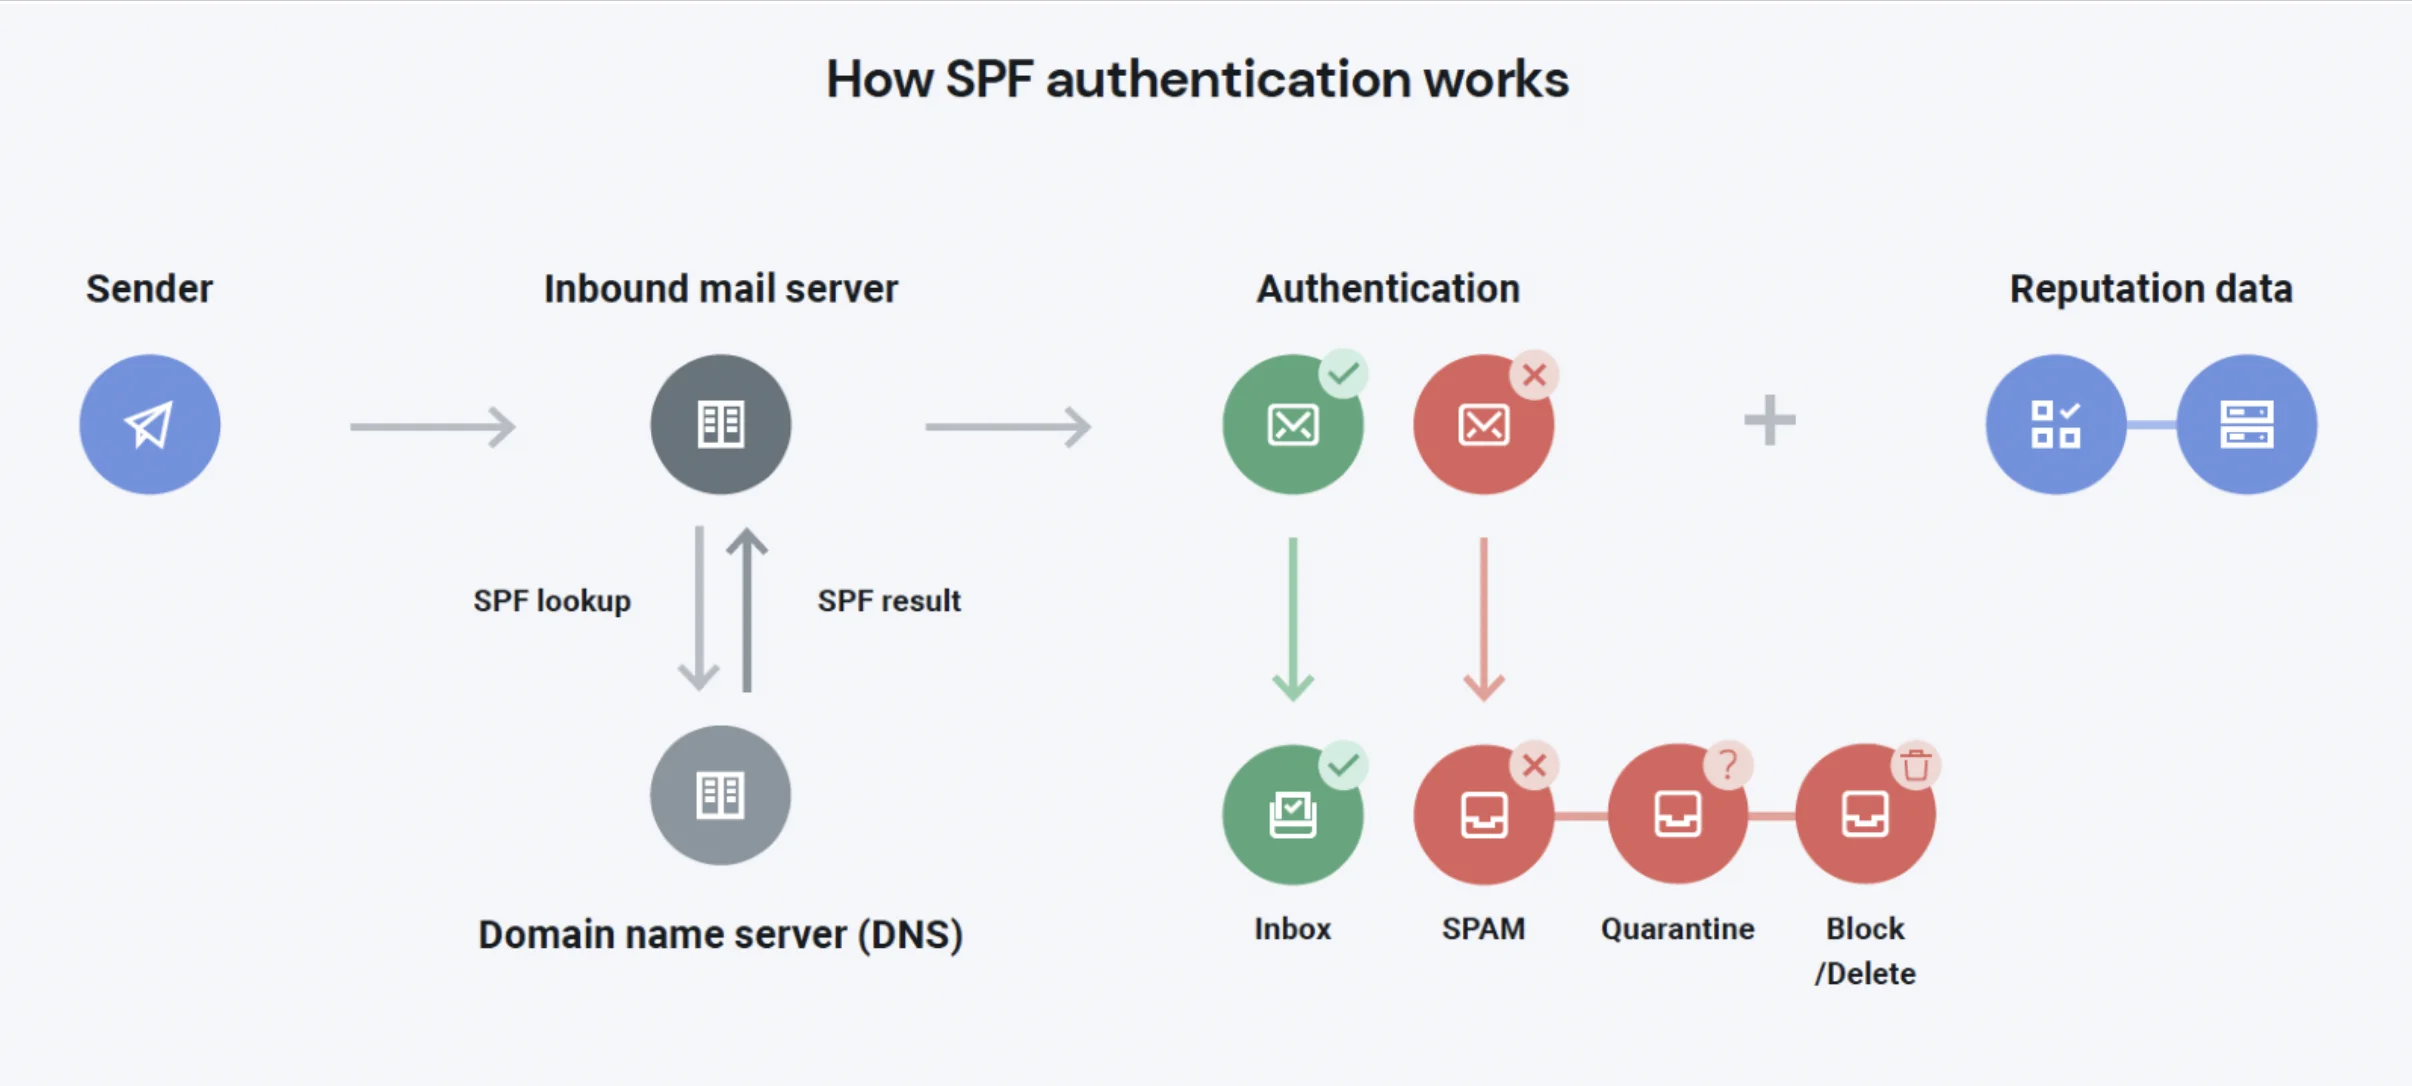
Um registro SPF consiste em um conjunto de mecanismos e qualificadores que informam aos provedores de caixa de correio quem deve enviar e-mails em nome de um domínio. Os mecanismos identificam os servidores de e-mail, enquanto os qualificadores nos dizem o que fazer com eles. A maioria dos ESPs atende aos seus requisitos de SPF — assim como nós aqui no Mailgun.
Ao estabelecer seus registros SPF, tenha o seguinte em mente:
- Apenas um registro SPF válido é permitido por domínio. Múltiplos registros podem confundir os sistemas destinatários.
- A implementação do SPF DEVE limitar o número de mecanismos e modificadores que realizam consultas de DNS a, no máximo, dez por verificação de SPF. (Isso leva em conta os mecanismos INCLUDE e REDIRECT.)
- Recomendamos usar
~allcomo a entrada final no registro, mas certamente também aceitamos-all. - Oferecemos suporte ao encadeamento de registros SPF para listas de permissões. Veja este blog para mais detalhes.
Embora o SPF funcione muito bem na maioria das situações, há algumas circunstâncias em que ele não se sustenta muito bem, como nas mensagens encaminhadas. As mensagens encaminhadas terão o mesmo domínio de envio original, mas provavelmente serão enviadas por um servidor que não está especificado no registro SPF do domínio de envio. O resultado provável são as mensagens serem marcadas como spam sem intenção ou serem descartadas completamente.
Mas o maior problema da autenticação SPF é que agentes mal-intencionados podem explorá-la com um domínio falso no endereço de Return Path e falsificando o endereço From para fazer o e-mail parecer legítimo. Isso significa que O SPF não é a maneira mais eficaz de impedir o spoofing de marca.
Resumo: Embora você definitivamente deva autenticar seus e-mails com SPF, certifique-se também de concluir os outros protocolos de autenticação de e-mail para preencher essa lacuna
Como funciona o DomainKeys Identified Mail (DKIM)
Autenticação DKIM é um protocolo de autenticação de e-mail que combina uma chave pública com uma chave privada para verificar se a mensagem foi autorizada pelo proprietário do domínio do qual foi enviada. Ele usa essa chave privada para criar uma assinatura DKIM, um cabeçalho criptografado adicionado ao seu e-mail que os servidores de e-mail de recebimento podem verificar usando a chave pública correspondente para confirmar que a mensagem foi enviada do seu domínio e não foi alterada.
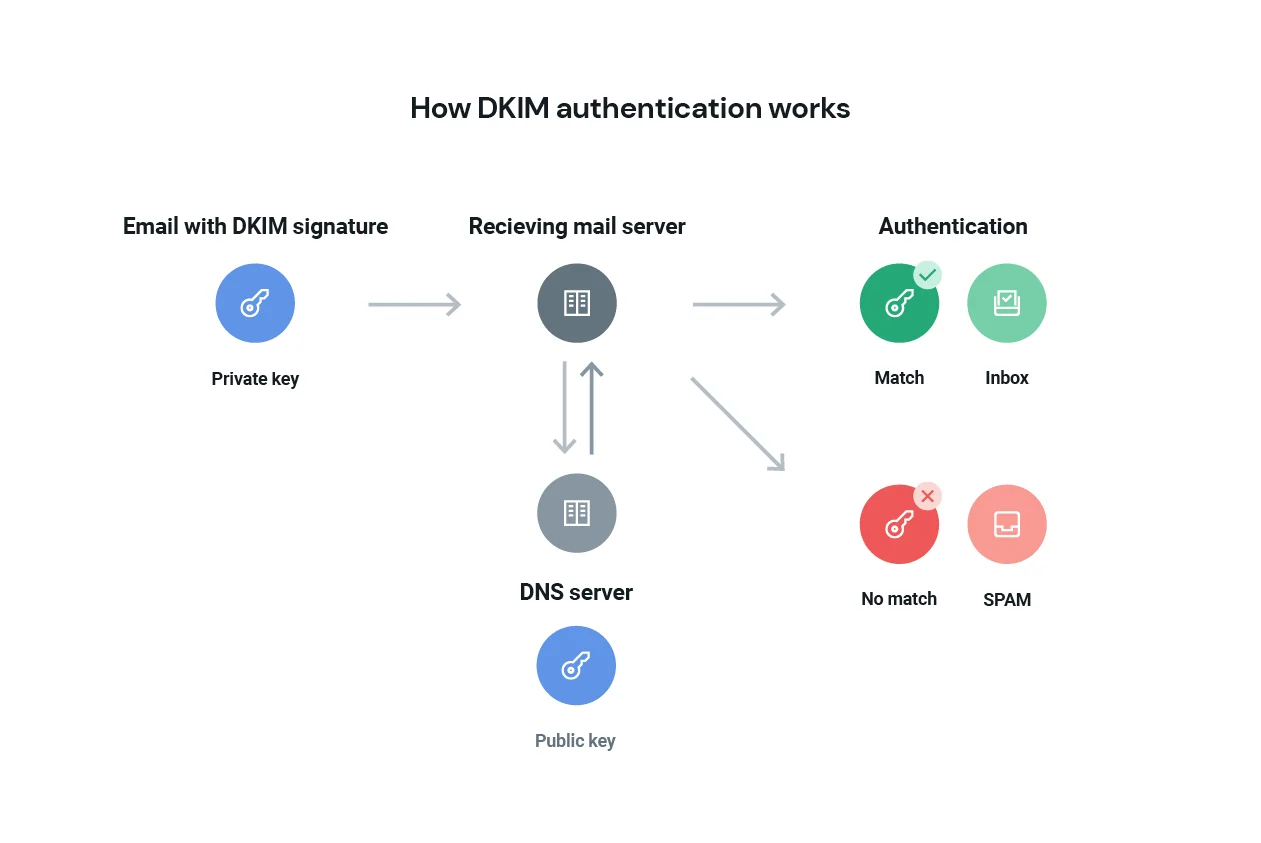
O DKIM é um excelente recurso para um provedor de serviços de e-mail (ESP) rastrear a reputação de um domínio porque a assinatura de mensagens via DKIM é considerada oficial. Como ESP, cuidamos de grande parte do trabalho pesado do DKIM por você; no entanto, há algumas opções de personalização que você deve conhecer.
No Mailgun, nossa recomendação padrão é que o seu domínio de envio seja um subdomínio do seu domínio raiz principal. Sendo assim, nossa clientela tem a opção de definir a autoridade do DKIM para ser esse subdomínio ou a raiz (com a ressalva de que ambos os domínios estejam configurados em sua conta do Mailgun).
Digamos que o nome do seu domínio raiz principal seja catzrule.org (porque gatos de fato mandam), mas você definiu o nome do seu domínio de envio no Mailgun como mg.catzrule.org. Por padrão, nosso sistema desejará definir a autoridade do DKIM de ambos os domínios para catzrule.org. Você pode anular isso usando nossa API e fazer com que mg.catzrule.org tenha seu próprio valor, em vez disso. Esse valor pode ser alterado a qualquer momento, mas esteja ciente de que isso pode ter ramificações para a reputação do seu domínio.
Ao criar seu registro DKIM, você pode especificar, na assinatura, campos de cabeçalho da mensagem e componentes específicos que gostaria de assinar. No entanto, o campo “From” é o único aspecto da mensagem que deve ser incluído na assinatura. Em caso de dúvida, chaves DKIM mais longas equivalem a mais proteção contra spammers. Nosso tamanho de chave padrão atual é de 1024 bits, mas atualizamos nosso sistema recentemente para ser capaz de gerar e utilizar chaves de 2048 bits. Chaves de 2048 bits oferecem criptografia mais forte, mas gerarão um registro TXT maior como resultado; portanto, talvez seja necessário consultar seu provedor de serviços DNS sobre a formatação.
Como funciona o Domain-based Message Authentication Reporting and Conformance (DMARC)
Não havia nada para interligar o SPF e o DKIM até que o DMARC entrou em cena. Autenticação, relatório e conformidade de mensagem baseada em domínio (DMARC) dá aos proprietários de domínio melhor controle sobre o SPF e o DKIM e torna essas políticas mais fáceis de lidar.
O DMARC se baseia nos protocolos de segurança do SPF e do DKIM e vai um passo além, dando aos proprietários de domínios a capacidade de delinear como os servidores de recebimento devem lidar com mensagens que falham na autenticação. Você não pode configurar uma política DMARC sem antes implementar o SPF e o DKIM. A boa notícia? A maioria dos ESPs cobre os fundamentos do SPF e do DKIM (de nada!).
Os registros DMARC abrangem três áreas principais:
- Autenticação: Sinaliza se a autenticação SPF e/ou DKIM está em vigor para o domínio.
- Conformidade: Sugere como lidar com mensagens que não se alinham a esses protocolos.
- Relatório: Orienta sobre como fornecer feedback ao remetente.
Falaremos sobre cada uma:
Como configurar a sua política DMARC
Uma política DMARC se preocupa principalmente com o alinhamento do campo “From:” aos mecanismos de autenticação listados na política SPF ou DKIM do domínio. Em outras palavras, o DMARC ajuda a garantir que os destinatários saibam exatamente o que fazer com uma mensagem que falha no SPF ou no DKIM, ao mesmo tempo em que permite que o destinatário notifique o remetente por meio da função de relatório sobre o desempenho da mensagem.
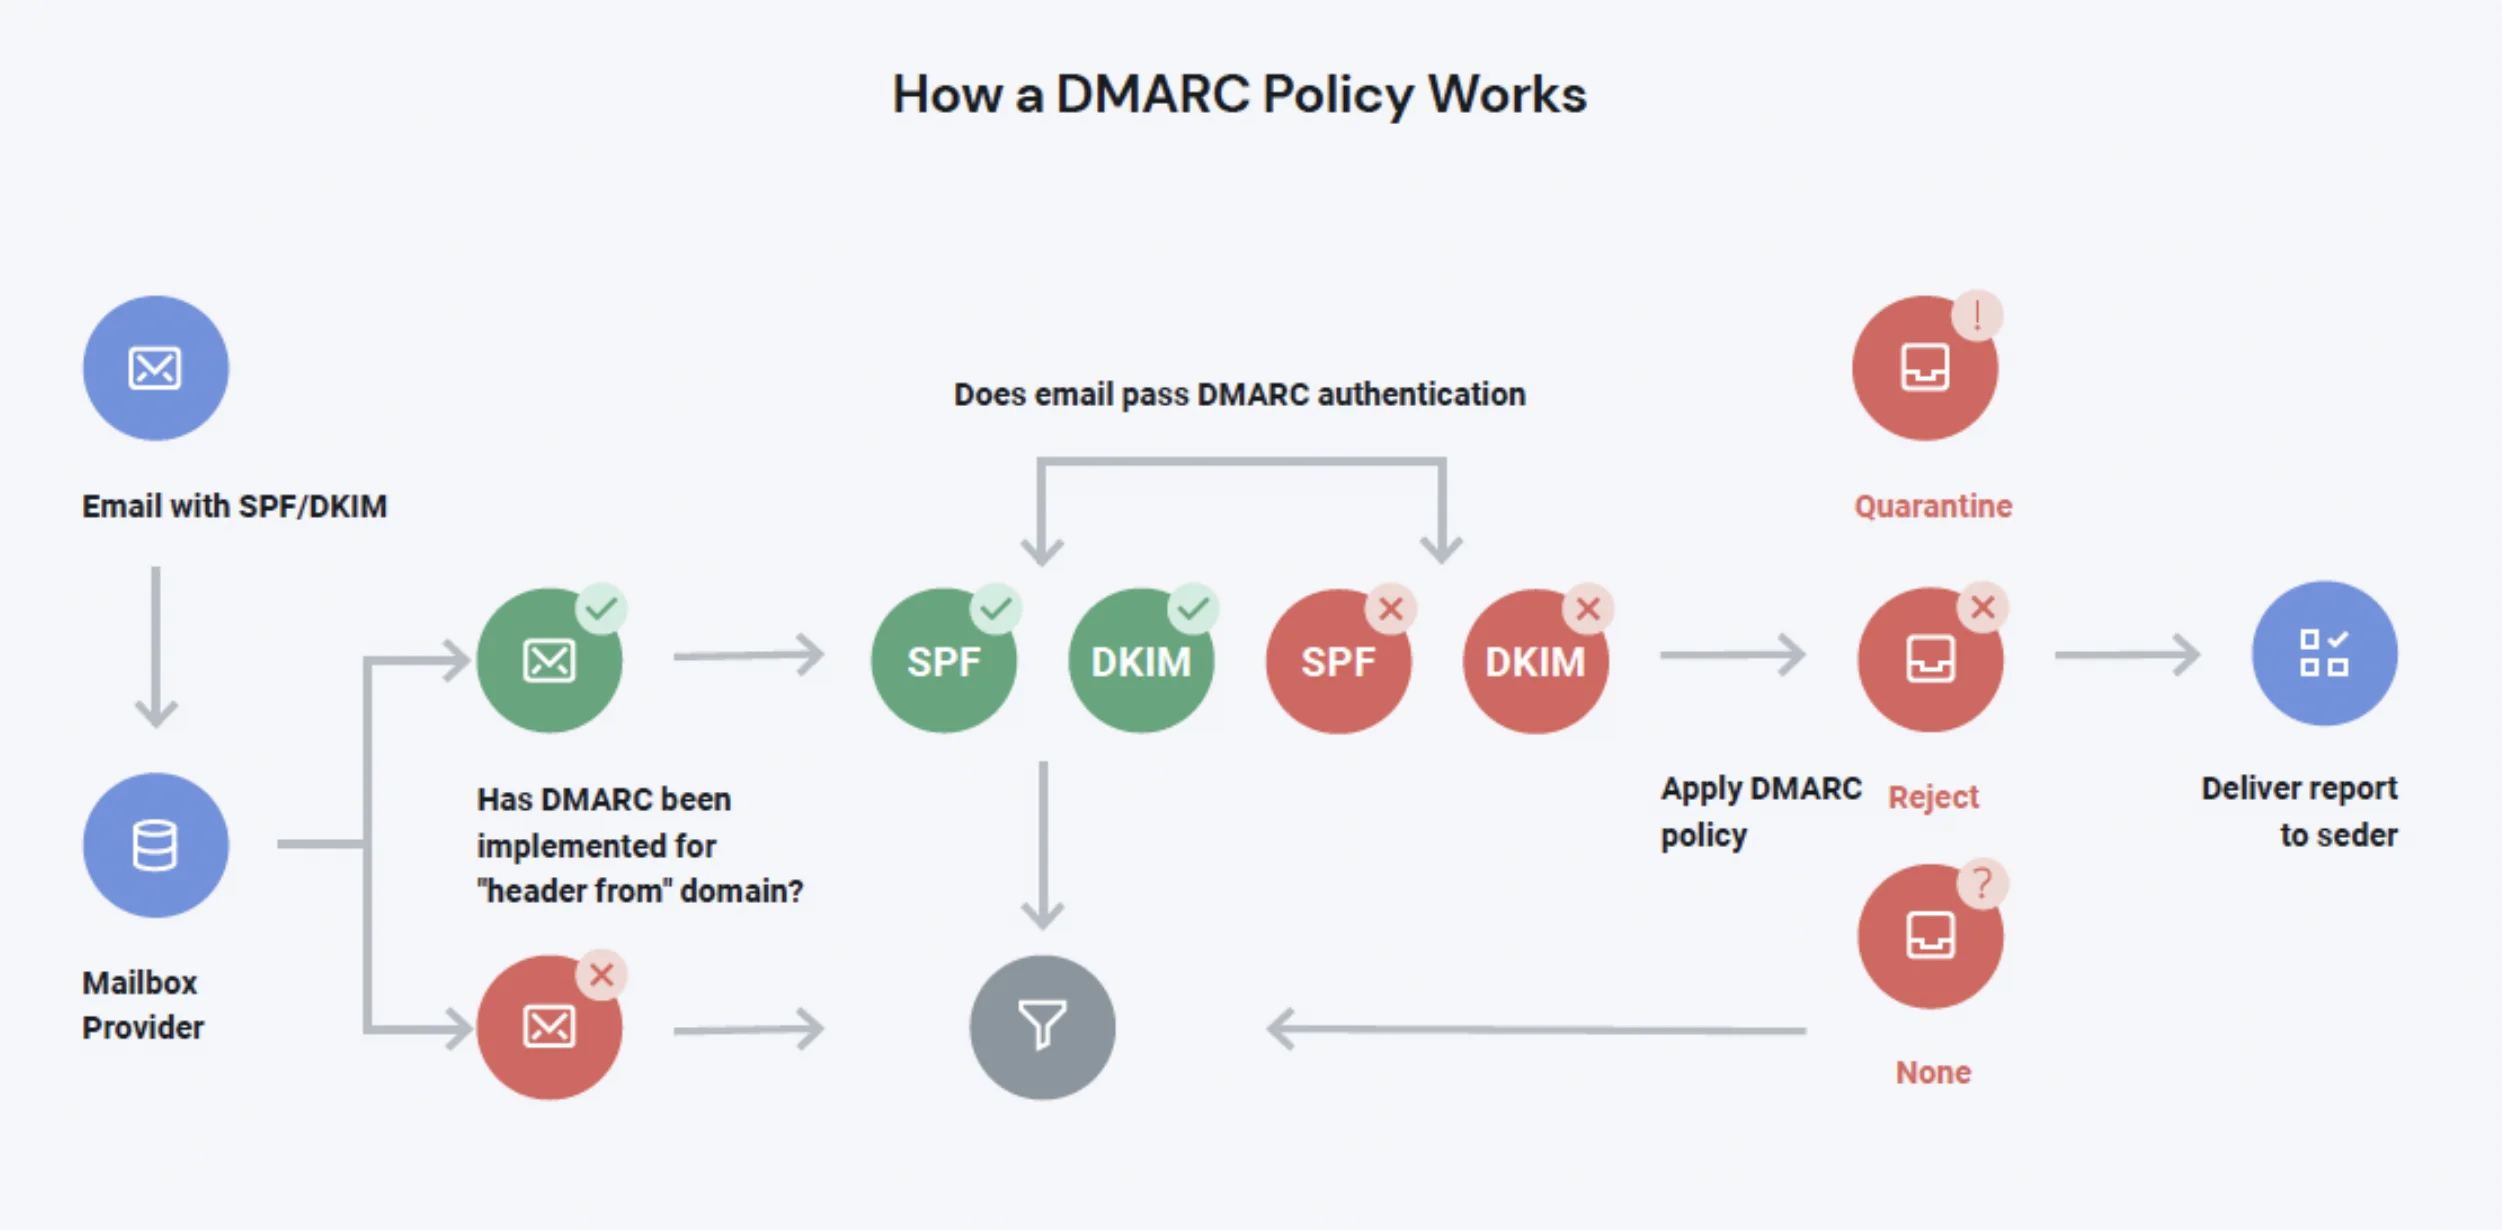
DMARC é uma linha de código adicionada ao seu registro DNS, projetada para ajudar provedores de caixa de correio a limpar mais spammers da caixa de entrada do destinatário. Profissionais de e-mail marketing têm três opções ao implementar uma política DMARC:
p=none, que garante que as mensagens sejam verificadas de acordo com as especificações de alinhamento da sua política DMARC, mas nenhuma ação seja tomada contra elas. Em outras palavras, a política none diz ao provedor de e-mail do destinatário para não tomar medidas contra sua mensagem se o DMARC falhar.p=quarantine, que separa e-mails suspeitos, colocando-os em algum lugar como a pasta de spam em vez da caixa de entrada.p=reject, que diz ao provedor para bloquear qualquer e-mail que falhe no DMARC. Com a política reject, uma mensagem que falhe no DMARC nunca verá o interior da caixa de entrada.
Se for sua primeira vez implementando o DMARC, comece com p=none enquanto realiza testes. A vantagem de usar a política none é que os relatórios ainda serão gerados para esses domínios. Você pode usar os relatórios para verificar as políticas de alinhamento de SPF e DKIM. Depois de confirmar que o DMARC está funcionando como deveria, você deve atualizar a política e instruir os servidores de e-mail de recebimento a colocar em quarentena ou rejeitar as falhas daqui para frente.
De acordo com o dmarc.org, mais de dois terços das políticas DMARC ativas estão definidas como p=none. Uma política flexível de p=none não faz nada para tornar sua autenticação mais forte ou a caixa de entrada um lugar mais seguro para os assinantes. Com novos requisitos de protocolo de autenticação do Gmail e do Yahoo – e os requisitos ainda mais recentes da Microsoft para 2025 — a indústria está mudando para uma norma de política p=reject.
Definir sua política como p=reject sinaliza aos provedores de caixa de correio que você não está de brincadeira. É a melhor forma de proteger seus assinantes contra spam e sua marca contra spoofing. Se você configurou suas outras políticas de autenticação, como SPF e DKIM, além do DMARC, então um p=reject não deve prejudicar suas chances de chegar à caixa de entrada. Na verdade, isso vai ajudar.
O objetivo final, idealmente, é uma política de p=reject. É para isso que o DMARC serve. Garantir que seu domínio não possa sofrer spoofing e proteger nossos clientes em comum contra abusos.
Como estabelecer registros DNS reverso/Pointer (PTR)
Configurar seus registros DNS reverso/PTR é o primeiro passo ao implementar o DMARC. O DNS reverso funciona resolvendo o DNS (nome) de um domínio para um endereço IP, em vez de resolver um endereço IP para um nome de domínio. O último ponto de autenticação ocorre no lado do servidor com registros de DNS reverso ou pointer (PTR).
Todos os servidores de e-mail terão um endereço IP de envio usado para conversar com outros servidores, mas também recomendamos anexar um nome amigável a esse endereço IP. Os registros DNS reverso e registros PTR facilitam a identificação do servidor ao analisar logs de e-mail e cabeçalhos de e-mail, para que você não precise memorizar endereços IP.
No Mailgun, todo o nosso espaço de IP compartilhado e dedicado vem com um registro PTR pré-configurado. Portanto, não importa sua conta ou tipo de IP, você está coberto por padrão.
Escolha a sua estrutura de relatórios
Existem dois tipos de relatórios DMARC que os destinatários podem enviar para proprietários de domínios autenticados por DMARC:
- Relatórios agregados costumam ser enviados diariamente pelos servidores destinatários e reúnem várias estatísticas sobre um domínio de envio. Um relatório agregado típico será no formato XML e incluirá detalhes sobre o IP de envio, aprovações ou falhas no alinhamento de SPF/DKIM, e o domínio FROM do cabeçalho, além de contagens de cada mensagem.
- Relatórios forenses mostram falhas no alinhamento de mensagens DMARC em tempo real, incluindo uma cópia editada da mensagem original que desencadeou a falha. Os proprietários de domínios devem utilizar esses “relatórios de falhas” para entender suas falhas (falhas de mensagens, não pessoais/profissionais) e resolver os problemas descobertos.
Ao contrário do SPF e DKIM, o DMARC fornece aos remetentes mais informações sobre sua entregabilidade — portanto, não importa que tipo de relatório você escolha, preste atenção ao que está acontecendo com seu DMARC para que possa resolver quaisquer problemas antes que eles prejudiquem a reputação do seu remetente.
Como funciona o Brand Indicators for Message Identification (BIMI)
Diferentemente do SPF, DKIM e DMARC, o BIMI não é exigido pelo Gmail, Yahoo e Microsoft (ainda). Mas espere! Não vá embora — o BIMI é uma das formas de autenticação mais recentes e a que mais pode ajudar sua marca na caixa de entrada.
O BIMI permite que você inclua uma imagem de remetente com a identidade da marca usando o logotipo da sua marca junto à sua mensagem. O BIMI não apenas fornece reconhecimento de marca à primeira vista, como também é um registro DNS TXT que oferece autenticação adicional. De acordo com o recente relatório da Sinch sobre o estado das comunicações com o cliente, 53% dos consumidores dizem ter recebido e-mails de marca legítimos nos quais não confiaram. Com o phishing atingindo níveis recordes, certificações como o BIMI podem ajudar a aumentar visualmente a confiança na marca dentro da caixa de entrada, ao mesmo tempo em que adicionam uma camada extra de autenticação.
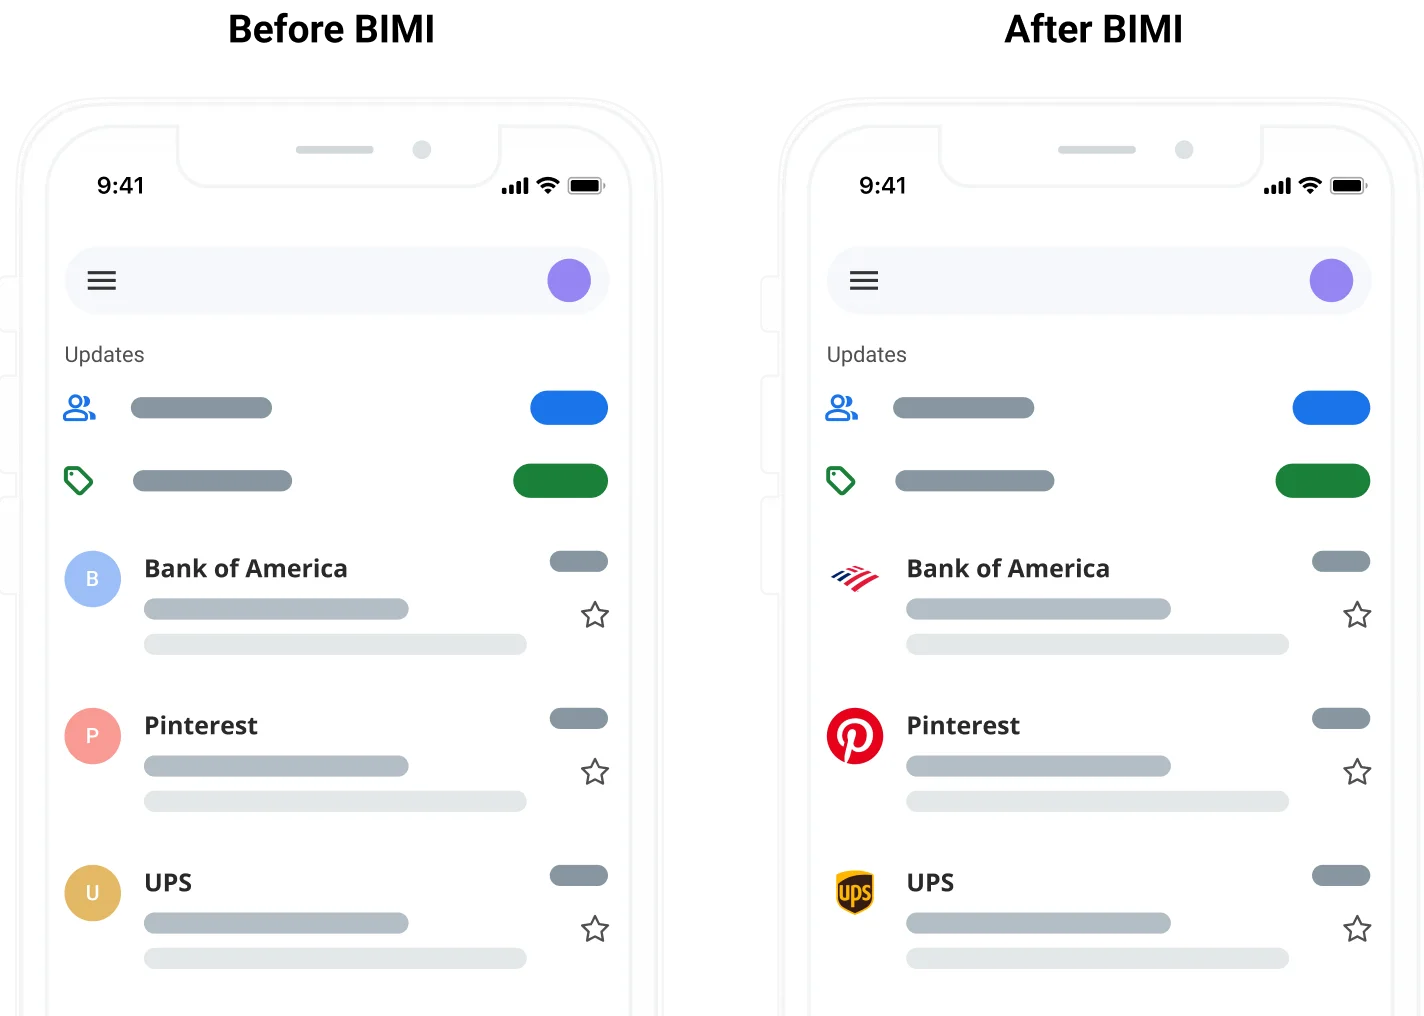
Pense no BIMI como a cereja do bolo. Depois de pular todas as etapas e configurar todos os seus padrões de autenticação, você se qualifica para ter um registro BIMI, mas há uma ressalva. Para o BIMI funcionar, sua política DMARC deve ser definida como quarantine ou reject.
Autenticação de e-mail: a última defesa
A autenticação de e-mail não se trata apenas de proteger sua identidade, é um fator decisivo na filtragem de mensagens. No final da jornada do seu e-mail, quando os ISPs decidem se deixam sua mensagem entrar na caixa de entrada, a autenticação é o que faz sua mensagem passar pelos filtros de spam e chegar às caixas de entrada dos assinantes. É um tema em alta no momento, e por um bom motivo.
A verdadeira questão não é se você deve ou não prosseguir com o processo de autenticação de e-mail, mas se pode se dar ao luxo de não o fazer.
A autenticação de e-mail engloba entregabilidade, reputação e segurança. Há muito mais na implementação e compreensão dos protocolos de autenticação de e-mail, e a segurança vai muito além da autenticação. Tem curiosidade de conhecer outras maneiras de proteger o seu programa de e-mail? Nós também temos. Na verdade, somos tão curiosos que reunimos nossos geeks de e-mail mais dedicados em segurança e entregabilidade para montar um guia completo. Confira tudo o que você precisa saber sobre segurança e conformidade de e-mail.