Consentimento explícito e o GDPR

O GDPR é real (e aplicável) para qualquer pessoa que faça negócios com residentes da UE, mesmo que você esteja do outro lado do mundo. O tempo voou com todo esse trabalho de preparação para entrar em conformidade com o GDPR, e ninguém se divertiu — exceto profissionais de privacidade de dados. Esse pessoal se divertiu de todas as formas e teve um Natal antecipado. Para todo o resto, foi um papo sério e muita confusão.
Aviso: as leis de proteção de dados da UE, incluindo o GDPR, são complexas. Este post do blog não deve ser considerado um aconselhamento jurídico. Consulte um profissional da área jurídica para obter detalhes sobre como o GDPR afeta seus negócios.
Então, por que tudo isso tem sido tão doloroso?
Dá para dizer que aplicar essas leis da UE é basicamente o equivalente a chamar o bebê de alguém de feio. Isso aponta que há algo errado com a coleta e o processamento de dados se as empresas não estiverem seguindo as práticas recomendadas. E a verdade dói.
O GDPR também não parece oferecer diretrizes diretas sobre como corrigir o curso. Então, é… tem sido difícil. E um tanto irônico também. Essas mesmas leis exigem mudanças na forma como obtemos o consentimento, afirmando que ele não pode mais ser presumido. Leis explícitas com diretrizes de implementação vagas, exigindo consentimento explícito. Pense nisso por um segundo.
O consentimento é dinâmico
O GDPR abrange várias bases legais para o processamento de dados, e o consentimento é uma delas. Precisamos mudar nosso entendimento sobre o consentimento, de permanente para dinâmico. Isso significa que o consentimento sob o GDPR depende da situação e é específico apenas para a atividade. Especialmente no lado do marketing, temos que começar a nos perguntar: eu tenho permissão para enviar mensagens de marketing para você? Você está esperando meus e-mails? Até mesmo um príncipe nigeriano rico que queira compartilhar sua fortuna comigo precisaria do meu consentimento explícito para continuar me enviando e-mails de spam!
Embora o fato de alguém cancelar a inscrição dos seus e-mails não seja exatamente a montanha-russa emocional de um término presencial, isso ainda assusta a maioria dos profissionais de marketing. Mas, sério, por que você iria querer falar com alguém que não quer ouvir você em primeiro lugar?
Com o GDPR, a clientela deve ter a opção de retirar o consentimento (opondo-se ao uso de informações para marketing direto) se decidir que não quer mais receber suas mensagens. Além disso, é preciso que tenham a opção de fazer o opt-out de forma contínua, a opção de atualizar o status do consentimento a qualquer momento e o direito de ter os dados eliminados. Ah, e se quiserem levar os dados com eles, você tem que fornecê-los.
Esse foco no consentimento explícito atinge o principal culpado: as caixas pré-marcadas que são definidas como opção padrão em formulários, usando alguma declaração genérica nos termos e condições de serviço. Se você quer alcançar seus contatos, ofereça apenas o que lhes interessa e interaja em um espaço seguro onde você deve pedir permissão diretamente antes de interagir com eles. Um bom exemplo disso é o recurso InMail no LinkedIn. Você só conversa com alguém lá por um motivo de negócios, e a pessoa decide se responde ou não.
O que o Mailgun está fazendo em relação à coleta de dados?
Com tudo isso, fizemos muito trabalho no lado do processamento de dados para atualizar nosso DPA e fazer mudanças antes do prazo. Mas a coleta de dados não foi ignorada… tivemos que tomar algumas ações para cumprir os requisitos do GDPR em nossas comunicações de marketing também.
Nós nos fizemos (e aos nossos advogados) algumas perguntas difíceis para decidir o que fazer. Sabe, aquele material de pesadelos para profissionais de marketing: nós reengajamos os contatos e pedimos que digam explicitamente que fazem o opt-in? Excluímos todo o nosso banco de dados porque achamos que não conseguiremos obter o consentimento explícito? Eu realmente preciso de coisas como números de telefone e endereços de correspondência?
Depois de pensar um pouco, chegamos à conclusão de que faz sentido ter o trabalho duro desde já — mesmo que percamos uma grande parte das nossas listas de e-mails. Fizemos atualizações em nossos formulários da web para garantir que as caixas de seleção estivessem lá e não fossem marcadas por padrão. Isso também incluiu separar cada tipo de comunicação em sua própria caixa de seleção.
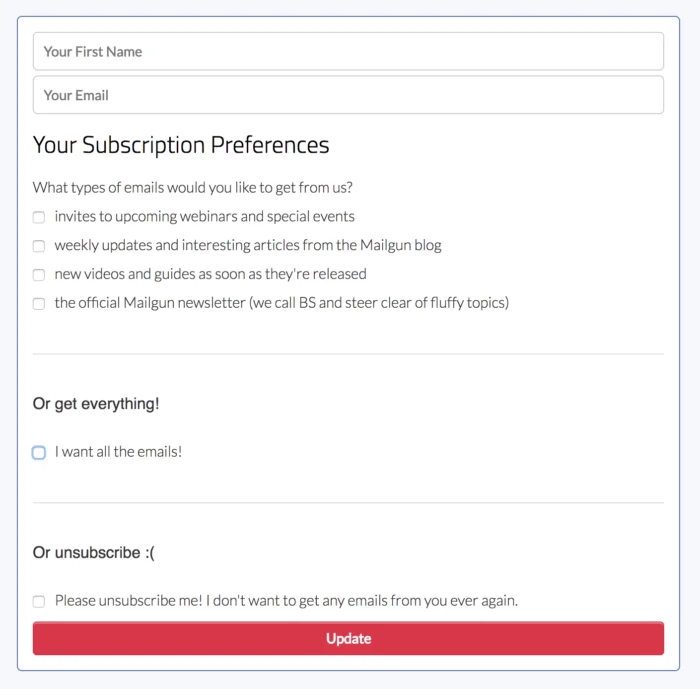
Isso é para garantir que capturemos o consentimento explícito daqui para a frente, independentemente da localização geográfica. Para os contatos existentes, estamos reengajando-os compartilhando nosso novo formulário de opt-in e deixando que escolham suas preferências de comunicação por tipo. Assim que o GDPR entrar em vigor, desativaremos aqueles contatos que não enviaram suas preferências de opt-in (você saberá o que quero dizer com isso se assistiu ao nosso webinar sobre práticas de listas de e-mails).
Conclusão
O GDPR terá um impacto além das fronteiras da UE, é apenas uma questão de tempo até que outros países implementem disposições semelhantes de alguma forma. Achamos melhor nos anteciparmos, mesmo que você tenha algumas desvantagens a curto prazo.
Há um lado bom, no entanto. O engajamento com a clientela e com os contatos vai melhorar muito, o que é excelente para o e-mail. Isso pode levar a conversas melhores e também ter um impacto positivo geral na sua entregabilidade de e-mail.

