Deliverability
Cuidado con los emails de phishing

NOTA: Si sospechas que has recibido un email de phishing que suplanta la identidad de Mailgun, envía los encabezados del email a abuse@mailgun.com.
¡Tienes un email!
¿Pero es legítimo?
Incluso si reconoces a la empresa que te envía el email, conviene comprobar dos veces los emails que soliciten información confidencial, como restablecer contraseñas o datos de facturación. Al fin y al cabo, el email podría ser un intento sofisticado de phishing o un ataque de malware de un ciberdelincuente.
Veamos qué son los emails de phishing, cómo reconocerlos y los pasos a seguir para protegerte de las estafas de phishing.
¿Qué son las estafas de phishing?
Las estafas de phishing son emails que se hacen pasar por empresas legítimas para obtener tu información personal. Estos emails incluyen enlaces a una página de destino que te pide introducir información confidencial, como tu contraseña, número de cuenta bancaria, número de teléfono, número de tarjeta de crédito o número de la seguridad social.
En otros casos, los estafadores incluyen adjuntos en el email que, al abrirlos, infectan tu dispositivo con malware. El phishing es la versión de internet de la ingeniería social.
Los ciberdelincuentes utilizan los mensajes de phishing para:
- Averiguar tus datos de inicio de sesión
- Robar tu dinero y abrir cuentas bancarias o tarjetas de crédito a tu nombre
- Hacer compras
- Obtener anticipos de efectivo
- Cometer un robo de identidad
- Vender tu información a terceros que la utilizarán con fines ilícitos o ilegales
El informe de 2025 de Sinch, El estado de las comunicaciones con los clientes ha revelado que casi la mitad (48 %) de los consumidores ha recibido un email de phishing en el último año y el 28 % admitió haber hecho clic en un enlace sospechoso al menos una vez. Estas probabilidades significan que no puedes depender únicamente del reconocimiento al juzgar la legitimidad de un email.
¿Cuáles son algunos tipos de ataques de phishing?
Vale, parece bastante aterrador. Antes de repasar cómo protegerte de los intentos de phishing, echemos un vistazo a los tipos más comunes de emails de phishing, que son los siguientes:
- Estafa de inicio de sesión: esta estafa te pide que inicies sesión en tu cuenta a través de un enlace inseguro. El hacker almacena tus credenciales de inicio de sesión para piratear tu cuenta real durante este proceso.
- Estafa de la factura falsa: este email de phishing pide tus datos bancarios para robarte dinero o abrir cuentas bancarias y tarjetas de crédito a tu nombre.
- Estafa de Google Docs: esta estafa se hace pasar por un documento de uno de tus contactos. Te piden que hagas clic en el enlace para “abrir el documento de Google”. El hacker lo utiliza para instalar malware en tu dispositivo o extraer datos confidenciales.
- Estafa de la fecha de caducidad: esta estafa se basa en la próxima fecha de caducidad de un servicio, como una suscripción. Te piden que facilites credenciales de inicio de sesión o datos bancarios que el hacker utilizará después con fines malintencionados.
- Estafa del amigo o del gobierno: este intento de phishing se basa en la confianza que tienes en un amigo o en el gobierno para engañarte y que reveles información confidencial, como tu número de la seguridad social, datos de inicio de sesión o cuenta bancaria. También pueden pedirte que envíes dinero a un amigo que lo necesita o que dones a una causa gubernamental.
A continuación, profundizaremos en tres de estos ejemplos.
1. Estafa de inicio de sesión
La estafa de inicio de sesión recopila tu nombre de usuario y contraseña. Lo hemos visto recientemente en Mailgun. Echa un vistazo al siguiente mensaje.
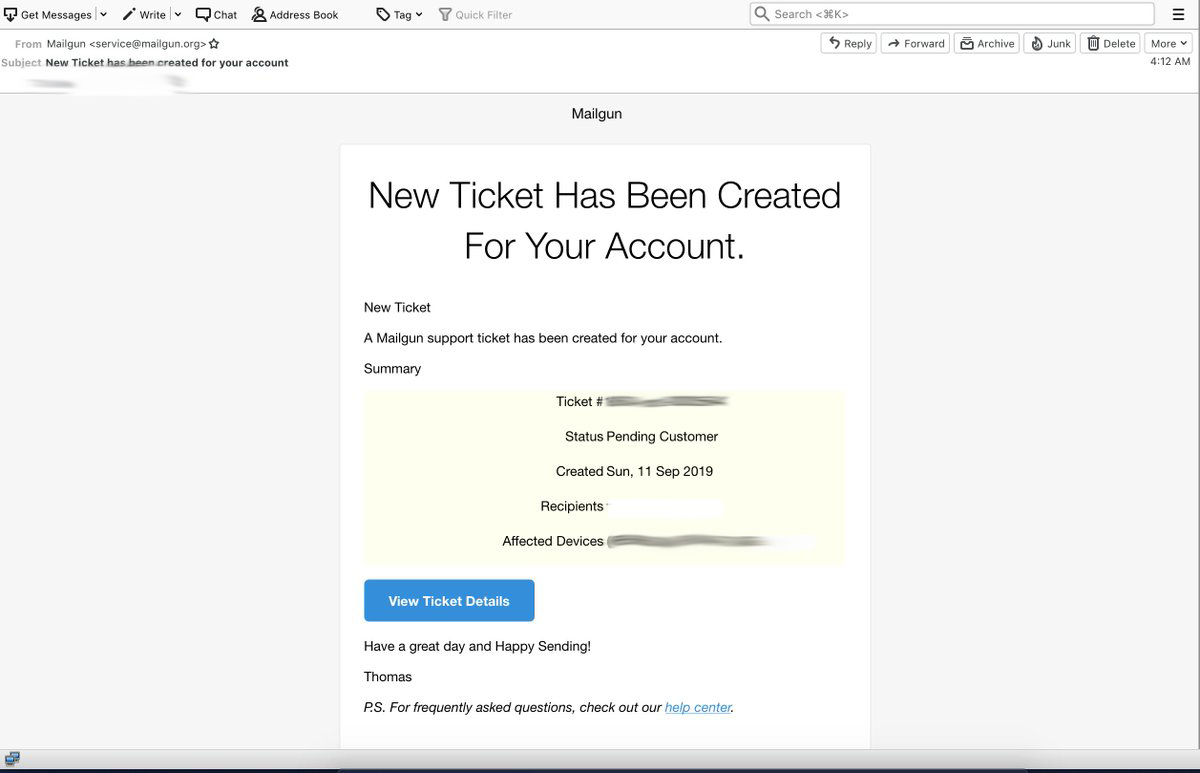
Parece legítimo, ¿verdad? Pero espera, la cosa empeora. Esta es la página de destino a la que te envía el email de phishing si haces clic en el enlace:
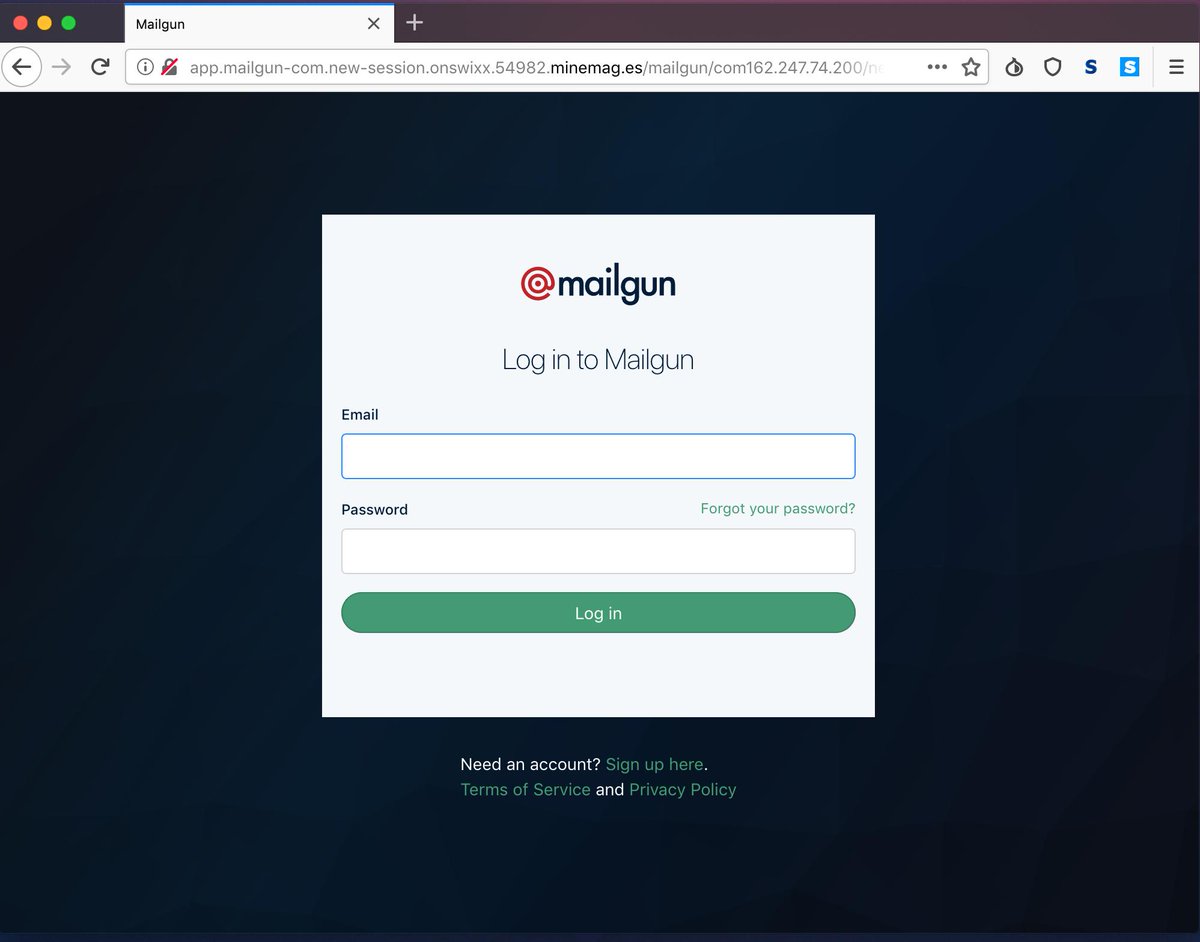
A nosotros también casi nos engañan, pero este no es el sitio web de Mailgun. Si introduces tus datos de inicio de sesión en el sitio web falso de arriba, el ciberdelincuente puede recopilar tus credenciales y bloquear tu cuenta en segundos.
2. Estafa de la factura falsa
La estafa de la factura falsa se basa en el miedo y la urgencia para presionarte a enviar un pago por bienes o servicios que nunca has pedido. Por ejemplo, pueden decirte que habrá graves repercusiones si no pagas tu factura pendiente en un plazo de uno o dos días.
3. Estafa de Google Docs
La estafa de Google Docs consiste en un email que parece provenir de alguien que conoces, como un compañero o amigo. Cuando haces clic en el enlace para abrir el “documento de Google”, te lleva a una versión casi idéntica de la página de inicio de sesión de Gmail. Con esta página de destino falsa, los ciberdelincuentes pueden robar los datos de tu cuenta de Google.
¿Cómo puedo reconocer un email de phishing?
Hace unos años, los intentos de phishing siempre parecían cualquier otro email de spam con su mala gramática, plantillas de email rotas y logotipos desactualizados. Luego, los estafadores aprendieron que necesitan ser más astutos y crear emails de phishing más convincentes.
Si el estafador está realmente comprometido con su estafa, hará lo que sea necesario para que el email que te envía parezca legítimo, como el email falso de Mailgun que hemos mostrado antes. El formato del email no encaja del todo, pero la mayor señal que nos llama la atención es la dirección del remitente, service@mailgun.org. No es una dirección legítima de Mailgun.
A continuación, repasaremos algunas formas de reconocer estafas sofisticadas de phishing, que incluyen:
- Encabezados del mensaje
- URL de la página de destino
- Saludos del mensaje
- Solicitudes de información personal
- Adjuntos no solicitados
Encabezados del mensaje
Al comprobar si has recibido un intento de phishing, fíjate en los encabezados del mensaje. Estos encabezados te darán hasta el último detalle de un mensaje, incluidos quién lo envía y de dónde procede.
Para encontrar los encabezados en varios clientes de email:
- Localiza la opción Más del mensaje.
- Haz clic en Mostrar original para descubrir los encabezados del mensaje.
También puedes utilizar herramientas como MXToolBox para analizar los encabezados del mensaje. Si el email en cuestión no cuenta con la autenticaciones adecuada, como su SPF, DKIM o que DMARC, entonces no proviene del remitente que afirma ser.
URL de la página de destino
Comprueba la URL de la página de destino a la que te redirige el email. Suele ser muy evidente.
El ejemplo anterior tiene trampa, ya que el principio de la URL parece bastante legítimo. Intenta engañarte con mailgun-com, esperando que pases por alto que no es nuestro sitio web. Por si no fuera suficiente, el resto de la URL es igual de falso. Comprueba siempre dos veces la URL cuando recibas un mensaje pidiéndote información personal.
Saludo del mensaje
¿El email se dirige a ti o es un saludo genérico como “Estimado señor o señora”? Si un email legítimo solicita datos personales, lo más probable es que se dirija a ti personalmente. Si observas este detalle, comprueba si hay otras señales de alarma para ver si tu email es un intento de phishing o legítimo.
Solicitudes de información personal
La mayoría de los servicios bancarios y otras empresas legítimas nunca te pedirán que compartas tus datos personales o información financiera sin previo aviso. Si te piden información personal, verifica que el remitente del email es legítimo.
Adjuntos no solicitados
En general, es una de las mejores prácticas analizar todos los adjuntos en busca de malware. Sin embargo, si recibes un email sospechoso de un remitente dudoso con un adjunto, es mejor comprobar primero si el mensaje es un email fraudulento. Lo más probable es que el adjunto sea un vehículo para que el ransomware se instale en tu dispositivo.
¿Cómo puedo protegerme de las estafas de phishing?
Hemos repasado algunas estafas de phishing típicas y cómo reconocerlas. Aquí tienes algunas mejores prácticas para protegerte de estos ataques:
- No des información personal ante solicitudes de información no solicitadas.
- Desconfía de los sitios que no tengan “HTTPS” en su dirección web.
- Antes de responder al mensaje o hacer clic en ningún enlace, ponte en contacto con la empresa por separado para comprobar si el email es legítimo.
- Ignora el enlace del mensaje y escribe tú mismo una URL de confianza del sitio web de la empresa.
- No abras mensajes de remitentes desconocidos.
- Denuncia inmediatamente los mensajes que sospeches que son spam.
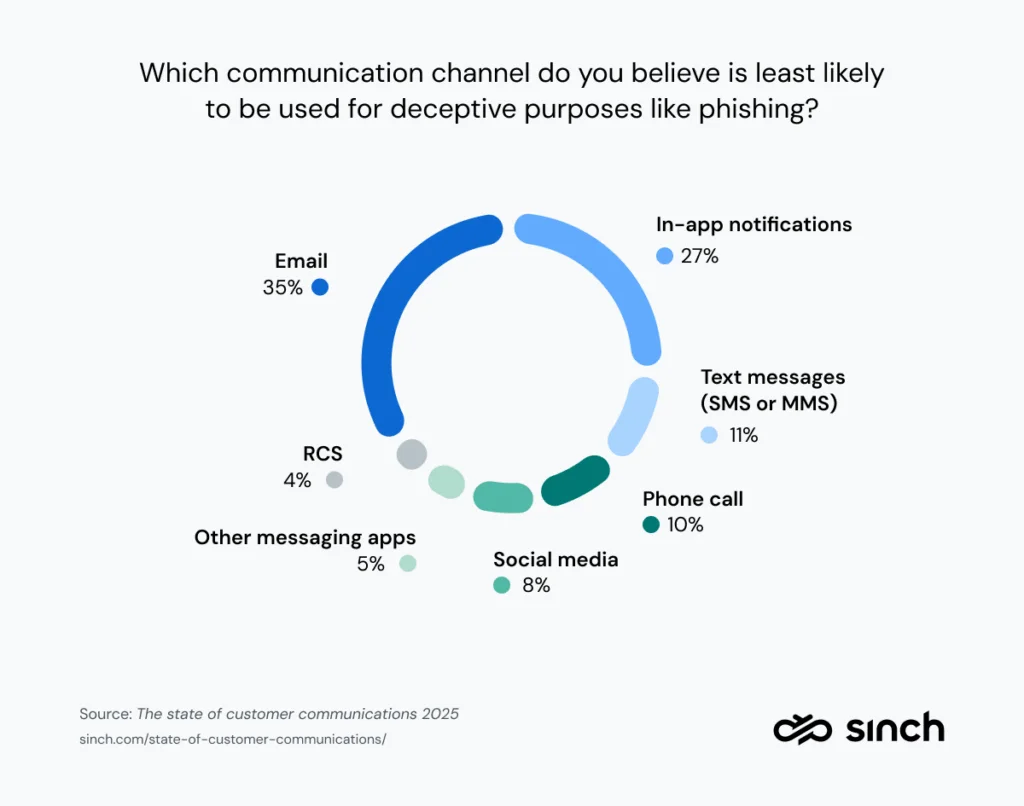
Mantente siempre alerta. Incluso si crees que sabes cómo mantenerte a salvo, los hackers se aprovecharán de esa falsa sensación de seguridad. De hecho, el 35 % de las personas en el El estado de las comunicaciones con los clientes informe dijeron creer que el email es el canal menos probable para el phishing, a pesar de que sigue siendo el vector de ataque más popular, con miles de millones de emails falsos enviados cada día. Esta brecha de percepción deja a muchas personas más vulnerables de lo que creen.
Además de estar alerta ante los intentos de phishing, hay algunos pasos adicionales que puedes seguir para protegerte a ti y a tus datos:
- Asegúrate de que tienes el 2FA habilitado en cada cuenta que tengas. Esta medida de seguridad adicional hace que sea más difícil para los spammers acceder a tu información.
- Considera la posibilidad de utilizar generadores de contraseñas (Llavero de Apple) y gestores de contraseñas (Google Chrome) para actualizar tus contraseñas con regularidad, por si tuvieras que actualizar tus credenciales de inicio de sesión en el momento.
¿Qué puedo hacer si recibo un email de phishing?
Si crees que has recibido un email de phishing:
- No hagas clic en ningún enlace ni abras adjuntos o imágenes.
- No intentes responder al remitente.
En su lugar, te recomendamos que sigas estos pasos:
- Denuncia la estafa (reenvía el email a la FTC: spam@uce.gov).
- Elimina el email de tu equipo.
- Informa a la empresa suplantada y al proveedor de servicios de envío de emails (ESP) del que procedía el email de phishing. Una vez que son conscientes de la situación, la empresa en cuestión y el ESP pueden trabajar para mitigar el alcance del spammer que envía esos mensajes.
Si sospechas que has recibido intentos de phishing que parecen provenir de Mailgun, envía los encabezados del mensaje a abuse@mailgun.com. Nosotros nos encargaremos a partir de ahí.
En resumen
¡Y ya está! Esperamos que estos consejos y trucos te mantengan libre de phishing y a salvo de riesgos de ciberseguridad.
Recuerda investigar siempre los emails que llegan a tu bandeja de entrada. La educación es clave para prevenir los ciberdelitos, así que aprovecha cualquier oportunidad que tengas para compartir estos conocimientos con otras personas de tu equipo. Estamos juntos en esto.
En Mailgun nos enorgullecemos de nuestro enfoque líder en el sector en materia de seguridad para el email. Adoptamos un enfoque comunitario polifacético para proteger a nuestra base de usuarios. Con la ayuda de la amplia comunidad de investigación sobre seguridad, nos mantenemos un paso por delante de los estafadores malintencionados a medida que sus esfuerzos se vuelven más sofisticados.
¿Todo listo para empezar a enviar? Echa un vistazo a nuestras servicio de Mailgun gratis hoy mismo.