Deliverability
Cuidado com e-mails de phishing

NOTA: se você suspeitar que recebeu um e-mail de phishing se passando pelo Mailgun, envie os cabeçalhos do e-mail para abuse@mailgun.com.
Você tem um novo e-mail!
Mas ele é legítimo?
Mesmo que você reconheça a empresa que enviou o e-mail, é melhor verificar duas vezes qualquer e-mail que solicite informações confidenciais, como redefinição de senha ou detalhes de faturamento. Afinal, o e-mail pode ser uma tentativa sofisticada de phishing ou um ataque de malware de um cibercriminoso.
Vamos entender o que são e-mails de phishing, como reconhecê-los e quais são as etapas para proteger-se de golpes de phishing.
O que são golpes de phishing?
Golpes de phishing são e-mails que se passam por empresas legítimas para obter suas informações pessoais. Esses e-mails incluem links que levam a uma landing page solicitando que você insira informações confidenciais, como sua senha, número da conta bancária, número de telefone, número do cartão de crédito ou CPF.
Em outros casos, golpistas incluem anexos de e-mail que, quando abertos, infectam seu dispositivo com malware. O phishing é a versão da internet da engenharia social.
Cibercriminosos usam mensagens de phishing para:
- Descobrir seus dados de login
- Roubar seu dinheiro e abrir contas bancárias ou cartões de crédito em seu nome
- Fazer compras
- Fazer saques de dinheiro
- Cometer roubo de identidade
- Vender suas informações para terceiros que as usarão para fins ilícitos ou ilegais
O relatório de 2025 da Sinch, O estado das comunicações com o cliente, descobriu que quase metade (48%) dos consumidores recebeu um e-mail de phishing no ano passado e 28% admitiram ter clicado em um link suspeito pelo menos uma vez. Essas probabilidades significam que você não pode confiar apenas no reconhecimento ao julgar a legitimidade de um e-mail.
Quais são alguns tipos de ataques de phishing?
Ok, isso parece bem assustador. Antes de mostrarmos como se proteger de tentativas de phishing, vamos analisar alguns tipos comuns de e-mails de phishing a seguir:
- O golpe de login: este golpe pede que você faça login em sua conta por meio de um link não seguro. O hacker armazena suas credenciais de login para invadir sua conta real durante esse processo.
- O golpe da fatura falsa: este e-mail de phishing solicita seus dados bancários para roubar seu dinheiro ou abrir contas bancárias e cartões de crédito em seu nome.
- O golpe do Google Docs: este golpe se passa por um documento de um de seus contatos. Você recebe uma solicitação para clicar no link para “abrir o documento do Google”. O hacker usa isso para instalar malware em seu dispositivo ou extrair dados confidenciais.
- O golpe da data de expiração: este golpe se baseia em uma data de expiração iminente de um serviço, como uma assinatura. Você recebe uma solicitação para fornecer credenciais de login ou dados bancários que o hacker usará de forma indevida.
- O golpe do amigo ou do governo: esta tentativa de phishing depende da sua confiança em um amigo ou no governo para induzir você a revelar informações confidenciais, como seu CPF, dados de login ou conta bancária. Também é possível que peçam para você enviar dinheiro a um amigo que precisa de ajuda ou doar para uma causa do governo.
Analisaremos três desses exemplos com mais detalhes a seguir.
1. O golpe de login
O golpe de login coleta seu nome de usuário e senha. Vimos isso recentemente no Mailgun. Dê uma olhada na mensagem abaixo.
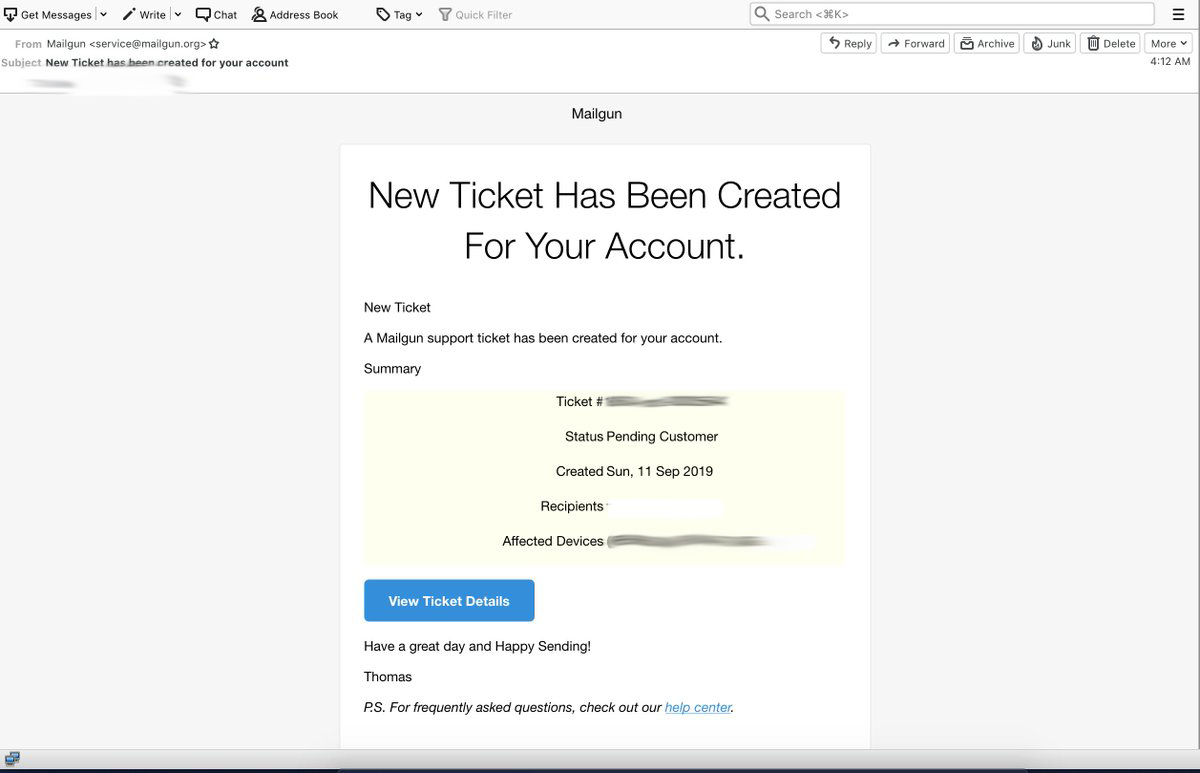
Parece legítima, não é? Mas espere, a situação piora. Esta é a landing page para a qual o e-mail de phishing redireciona você ao clicar no link:
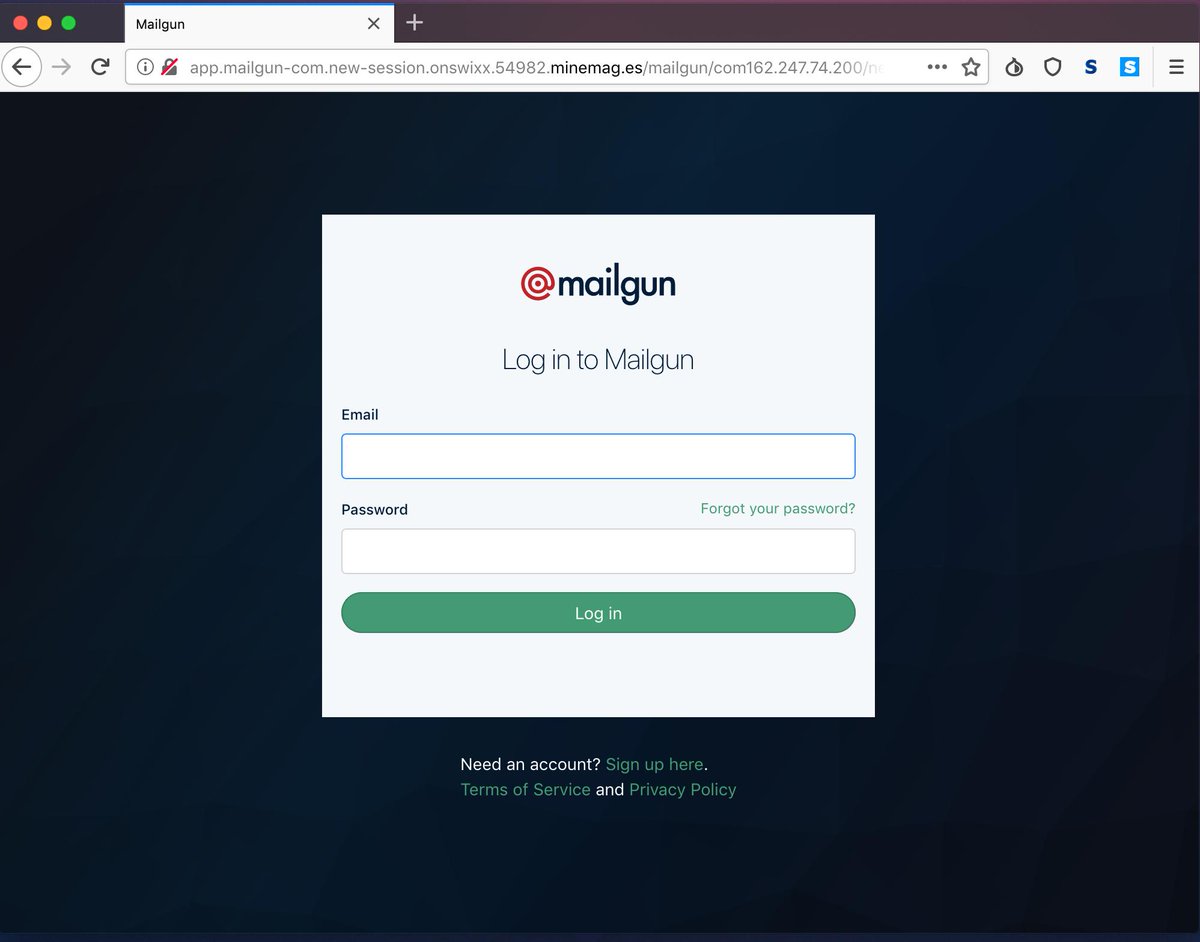
Quase caímos nessa também, mas este não é o site do Mailgun. Se você inserir seus dados de login no site falso acima, o cibercriminoso poderá coletar suas credenciais e bloquear o acesso à sua conta em segundos.
2. O golpe da fatura falsa
O golpe da fatura falsa se baseia no medo e na urgência para pressionar você a enviar um pagamento por produtos ou serviços que nunca pediu. Por exemplo, podem dizer que haverá sérias repercussões se você não pagar sua fatura pendente em um ou dois dias.
3. Golpe do Google Docs
O golpe do Google Docs envolve um e-mail que parece ser de alguém que você conhece, como um colega ou amigo. Assim que você clicar no link para abrir o “documento do Google”, acessará uma versão quase idêntica à página de login do Gmail. Com esta landing page falsa, cibercriminosos podem roubar os dados da sua conta do Google.
Como posso reconhecer um e-mail de phishing?
Há alguns anos, as tentativas de phishing sempre se pareciam com qualquer outro e-mail de spam com sua gramática ruim, modelos de e-mail quebrados e logotipos desatualizados. Então, os golpistas aprenderam que precisam ser mais astutos e criar e-mails de phishing mais convincentes.
Se quem envia spam tem realmente o comprometimento de dar o golpe, fará o que for necessário para que o e-mail enviado a você pareça legítimo, como o e-mail falso do Mailgun mostrado acima. A formatação do e-mail está um pouco estranha, mas o maior sinal que nos chama a atenção é o endereço de (remetente), service@mailgun.org. Esse não é um endereço legítimo do Mailgun.
Abaixo, mostraremos algumas maneiras de reconhecer golpes sofisticados de phishing, incluindo:
- Cabeçalhos da mensagem
- URL da landing page
- Saudações da mensagem
- Solicitações de informações pessoais
- Anexos não solicitados
Cabeçalhos de mensagem
Ao verificar se você recebeu uma tentativa de phishing, observe os cabeçalhos da mensagem. Esses cabeçalhos fornecerão até o último detalhe de uma mensagem, incluindo de quem e de onde ela está vindo originalmente.
Para encontrar os cabeçalhos em vários clientes de e-mail:
- Localize a opção mais para a mensagem.
- Clique em mostrar original a partir daí para revelar os cabeçalhos da mensagem.
Você também pode usar ferramentas como MXToolBox para analisar os cabeçalhos da mensagem para você. Se o e-mail em questão não tiver o autenticações correto em vigor, como o seu SPF, DKIM ou DMARC, então ele não está vindo do remetente que afirma ser.
URL da landing page
Verifique a URL da landing page para a qual o e-mail redireciona você. Essa é geralmente uma pista infalível.
O exemplo acima é um pouco difícil de notar porque o início da URL parece muito legítimo. A tentativa é enganar você com o mailgun-com, esperando que passe despercebido o fato de que não é o nosso site. Se isso não for suficiente, o restante da URL é igualmente falso. Sempre verifique a URL duas vezes ao receber uma mensagem solicitando informações pessoais.
Saudação da mensagem
O seu e-mail é endereçado a você, ou é uma saudação genérica como “Prezado senhor ou senhora”? Se um e-mail legítimo solicitar dados pessoais, ele provavelmente se dirigirá a você pessoalmente. Se você notar esse detalhe, verifique se há outros sinais de alerta para ver se o seu e-mail é uma tentativa de phishing ou se é legítimo.
Solicitações de informações pessoais
A maioria dos serviços bancários e de outras empresas legítimas nunca pedirá que você compartilhe seus dados pessoais ou informações financeiras sem solicitação prévia. Se solicitarem informações pessoais, verifique se o remetente do e-mail é legítimo.
Anexos não solicitados
Em geral, é uma boa prática verificar todos os anexos em busca de malware. No entanto, se você estiver recebendo um e-mail suspeito de um remetente questionável com um anexo, é melhor verificar primeiro se a mensagem é um e-mail fraudulento. É bem provável que o anexo seja um veículo para que um ransomware pegue carona até o seu dispositivo.
Como posso me proteger de golpes de phishing?
Apresentamos alguns golpes típicos de phishing e como reconhecê-los. Aqui estão algumas práticas recomendadas para se proteger desses ataques:
- Não forneça informações pessoais a pedidos não solicitados de informações.
- Desconfie de sites que não têm “HTTPS” em seu endereço da web.
- Antes de responder à mensagem ou clicar em qualquer link, entre em contato com a empresa separadamente para verificar se o e-mail é legítimo.
- Ignore o link na mensagem e digite você mesmo uma URL confiável do site da empresa.
- Não abra mensagens de remetentes desconhecidos.
- Denuncie imediatamente as mensagens das quais suspeitar serem spam.
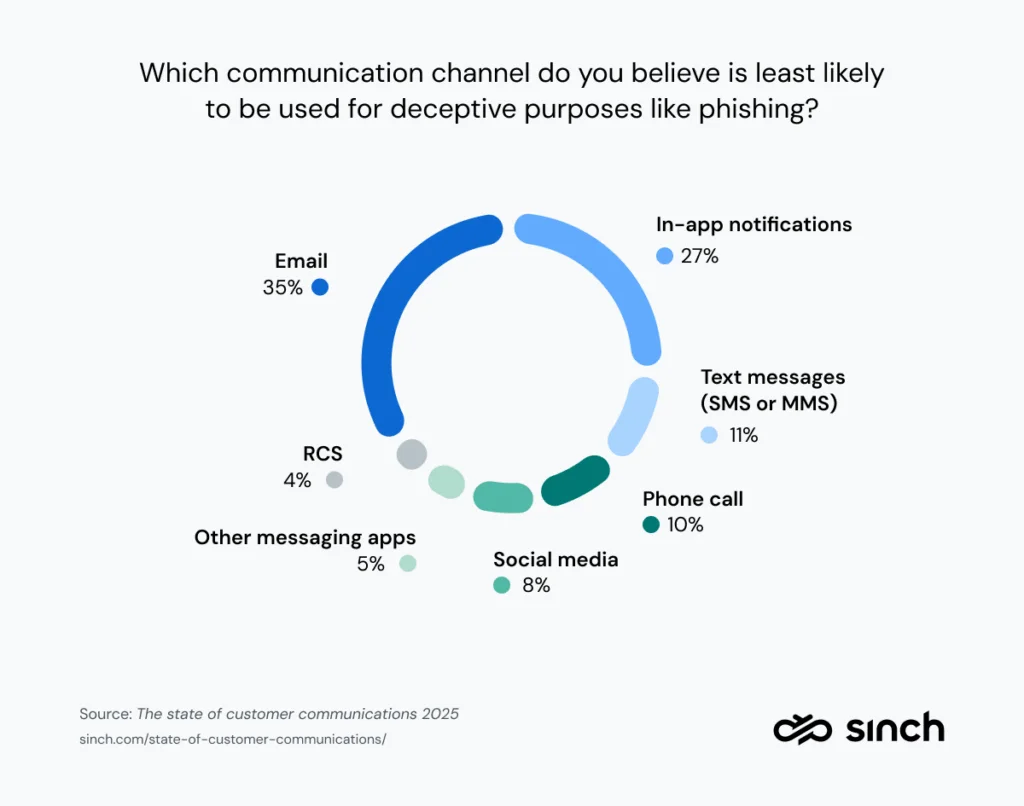
Sempre mantenha a guarda alta. Mesmo que você ache que sabe como se manter em segurança, grupos cibercriminosos explorarão essa falsa sensação de segurança. Na verdade, 35% das pessoas no relatório de 2025 Estado da comunicação com o cliente disseram acreditar que o e-mail é o canal menos provável para phishing, embora continue sendo o vetor de ataque mais popular – com bilhões de e-mails falsos enviados todos os dias. Essa lacuna de percepção deixa muitas pessoas mais vulneráveis do que imaginam.
Além de manter a vigilância sobre tentativas de phishing, há algumas medidas adicionais que você pode tomar para proteger a si e aos seus dados:
- Certifique-se de que você tem a 2FA habilitado em todas as suas contas. Essa medida de segurança adicional dificulta o acesso às suas informações por parte de quem envia spam.
- Considere usar geradores de senhas (Chaves da Apple) e bancos de senhas (Google Chrome) para atualizar suas senhas regularmente, apenas para o caso de você precisar atualizar suas credenciais de login de imediato.
O que posso fazer ao receber um e-mail de phishing?
Se você achar que recebeu um e-mail de phishing:
- Não clique em nenhum link, nem abra anexos ou fotos.
- Não tente responder ao remetente.
Em vez disso, recomendamos tomar as seguintes medidas:
- Denuncie o golpe (encaminhe o e-mail para a FTC: spam@uce.gov).
- Exclua o e-mail do seu computador.
- Informe a empresa falsificada e o provedor de serviços de e-mail (ESP) de onde o e-mail de phishing se originou. Assim que tomarem conhecimento da situação, a empresa em questão e o ESP poderão trabalhar para mitigar o alcance do spammer que enviou essas mensagens.
Caso suspeite que recebeu tentativas de phishing que parecem vir do Mailgun, envie os cabeçalhos da sua mensagem para abuse@mailgun.com. Nós cuidaremos do resto.
Conclusão
Simples assim! Esperamos que essas dicas e truques mantenham você sem riscos de phishing e em segurança contra ameaças de segurança cibernética.
Lembre-se sempre de investigar os e-mails que chegam à sua caixa de entrada. A educação é fundamental para prevenir crimes cibernéticos, então aproveite todas as oportunidades para compartilhar esse conhecimento com as outras pessoas de sua equipe. Estamos juntos nessa.
Aqui no Mailgun, temos orgulho da nossa abordagem líder no setor em relação à segurança de e-mail. Adotamos uma abordagem comunitária multifacetada para manter a segurança de nossa base de usuários. Com a ajuda da comunidade mais ampla de pesquisa de segurança, nos mantemos à frente das atividades maliciosas de phishing à medida que os esforços se tornam mais sofisticados.
Tudo pronto para começar os envios? Confira nossas serviço do Mailgun gratuitamente hoje.