IT & Engineering
Por que melhorar a segurança de e-mail ajuda a proteger a economia global

A economia é um sistema complexo e interconectado com muitas variáveis em jogo. No atual clima econômico global, é como se estivéssemos à deriva em uma tempestade imprevisível. No entanto, há algo que profissionais de TI e de tecnologia podem fazer para combater um fator que está arrastando a economia para baixo.
De acordo com a empresa Cybersecurity Ventures, o crime cibernético custou ao mundo mais de US$ 6 trilhões em 2021, e a expectativa é que ultrapasse a marca de US$ 7 trilhões em 2022. Se os cibercriminosos tivessem o próprio país, eles comandariam a terceira maior economia do planeta, atrás apenas dos EUA e da China. E tem mais: A Cybersecurity Ventures espera que o custo dos ataques cibernéticos atinja US$ 10,5 trilhões em 2025.
O crime cibernético é um negócio de verdade – sujo e ilegal, que opera na dark web – mas ainda assim é um negócio. Ele tem até a própria sigla técnica: Crime cibernético como um serviço (CaaS). Apesar de tudo isso, não é comum ouvir tópicos como phishing e segurança de e-mail em discussões sobre a economia.
Segurança cibernética e economia
Recentemente, realizamos uma pesquisa com remetentes de e-mail em todo o mundo para entender suas opiniões e percepções sobre o estado da economia global, bem como o impacto nas organizações. Em um relatório especial do Mailgun, “E-mail em uma economia em evolução: a perspectiva de tecnologia“, focamos nas respostas da comunidade de TI e engenharia.
Ao escolherem três fatores econômicos que poderiam afetar negativamente as empresas no próximo ano, participantes selecionaram as opções de sempre na maioria das vezes. Inflação (55,9%), Redução nos gastos da clientela (40,6%) e Custos de energia/transporte (29,3%) lideraram a lista da nossa pesquisa, além de diversas outras sondagens sobre a economia global.
Um pouco mais abaixo na lista, estão os Ataques cibernéticos. Embora cerca de 15% de quem respondeu tenha escolhido essa opção como uma situação que poderia impactar negativamente a organização no próximo ano, o número salta para pouco mais de 20% entre profissionais de TI e engenharia.

Mesmo com taxas de inflação recordes, um mercado de trabalho restrito, uma pandemia contínua, uma guerra no Leste Europeu e o aumento nos preços de energia, um quinto desse segmento acredita que o crime cibernético está entre os três principais fatores que podem prejudicar os negócios. Isso sugere que profissionais de TI e de tecnologia estão mais cientes do impacto potencial dos ataques cibernéticos em comparação a outras áreas.
Na verdade, ao compararmos os resultados da pesquisa das áreas de TI e engenharia com outras funções, há uma diferença ainda mais notável. Quem lida com a segurança cibernética regularmente demonstrou uma probabilidade significativamente maior de se preocupar com ameaças cibernéticas.

Então, o que profissionais dessa área sabem que as pessoas em outros departamentos talvez não percebam? Vamos analisar outras pesquisas sobre segurança cibernética para descobrir mais sobre o impacto do crime cibernético e o preço que se paga por não melhorar a segurança de e-mail.
O custo de uma segurança de e-mail ineficaz
Em “O guia do Mailgun para segurança e conformidade de e-mail“, selecionamos uma série de estatísticas de segurança cibernética a partir de diversas fontes confiáveis. Isso inclui IBM, que publicou um relatório estimando que o custo médio de uma única violação de dados em 2022 foi de US$ 4,35 milhões.
Essa, no entanto, é a média global. Nos Estados Unidos, a IBM afirma que uma violação de dados comum pode custar às organizações US$ 9,44 milhões, mais que o dobro da média e o valor mais alto do mundo.
É importante lembrar que o e-mail é o maior vetor de ameaças, e o canal costuma estar no centro de várias violações de dados e tentativas de ataques cibernéticos. Na verdade, acredita-se que 91% dos ataques cibernéticos comecem com um e-mail de phishing. De acordo com o pesquisa da Proofpoint, ameaças envolvendo e-mail são relatadas com mais frequência do que por qualquer outro método. Os ataques cibernéticos pela caixa de entrada de e-mail ocuparam as quatro primeiras posições no relatório da Proofpoint, que também descobriu que 83% de todas as tentativas de phishing são bem-sucedidas.

Com essas estatísticas, é fácil perceber como a falta de segurança de e-mail pode causar problemas financeiros em muitas empresas. O grande número de ataques de phishing bem-sucedidos, combinado ao custo de uma violação de segurança cibernética, deixa claro como as ameaças cibernéticas podem trazer consequências graves para a economia. O crime cibernético prejudica empresas de todos os tipos e tamanhos.
Durante uma recessão global, como a que parecemos enfrentar agora, sempre haverá empresas que não conseguem sobreviver a uma retração econômica tão grande. Quando tantas organizações estão com dificuldades financeiras, a última coisa que você quer é uma violação que inesperadamente custe milhões de dólares.
Sabemos que isso parece alarmismo. Mas a verdade é que… chega a dar muito medo.
Felizmente, há medidas que qualquer organização pode tomar para melhorar a segurança de e-mail, defender os negócios, proteger os usuários e aumentar as chances de a empresa evitar um desastre de segurança cibernética.
Na área de TI e engenharia, mais de 20% dizem que os ataques cibernéticos podem afetar negativamente as organizações nos próximos 12 meses.
Quatro dicas para melhorar a segurança de e-mail
Dizem que “é melhor prevenir do que remediar”. Às vezes, não nos importamos em parar um problema até que ele comece a nos causar dores de cabeça reais, e evitar o problema desde o início é a melhor abordagem. Isso vale tanto para a segurança de e-mail quanto para a saúde pessoal.
Aqui estão algumas medidas importantes que você pode adotar para evitar problemas de segurança de e-mail e que vão além do uso de senhas seguras.
1. Use autenticação multifator e SSO
Embora não seja infalível, a autenticação multifator ou de dois fatores (2FA) é uma das maneiras mais simples e eficazes de impedir um ataque de phishing e deixar os aplicativos mais seguros. Isso ocorre porque, mesmo que os cibercriminosos convençam alguém a revelar as credenciais da conta, eles ainda precisam de acesso ao outro método de autenticação, como o dispositivo móvel do usuário.
A autenticação multifator (MFA) também pode incluir:
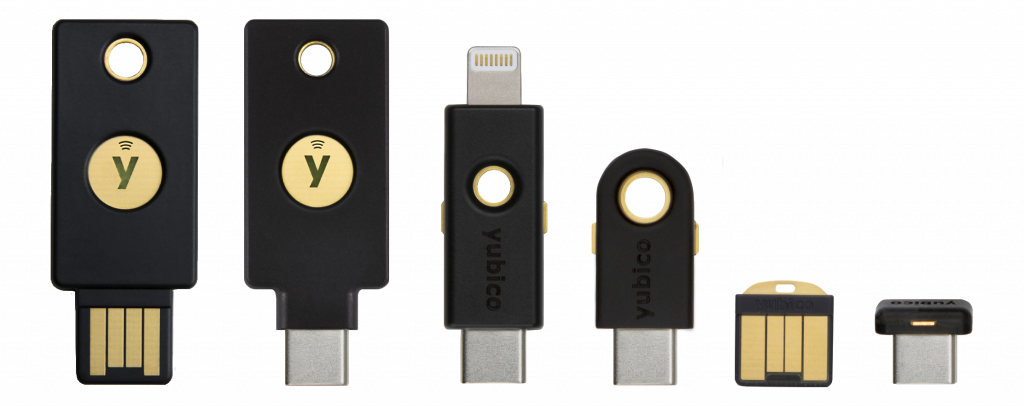
- Tokens de hardware: chaveiros ou USBs que geram códigos numéricos diferentes regularmente para acesso.
- Códigos de verificação por SMS: códigos entregues no dispositivo móvel de um usuário por mensagem de texto.
- Notificações push: alertas que notificam os usuários sobre tentativas de login, que podem ser confirmadas ou negadas.
- Tokens de software: senhas geradas por software para uso único.
Um login único (SSO) é outra solução que serve como uma camada útil para a segurança organizacional. Ela facilita o acesso de toda a equipe a uma série de aplicativos sem a necessidade de criar, lembrar, armazenar e possivelmente expor senhas.
2. Configure a autenticação de e-mail
Embora a MFA proteja os usuários, a equipe e os negócios contra o crime cibernético, protocolos de autenticação de e-mail existem para ajudar a proteger as pessoas que recebem seus e-mails. A autenticação é a melhor maneira de impedir a forma de phishing conhecida como spoofing de marca por e-mail.
A autenticação de e-mail fornece aos provedores de caixa de correio uma forma de identificar seus e-mails como mensagens legítimas, vindas de um remetente confiável. Sem ela, spammers e golpistas podem se passar pela sua organização e enganar as pessoas para que entreguem informações confidenciais.
A autenticação de e-mail inclui quatro especificações principais, que são registros TXT de DNS que os servidores de e-mail receptores consultarão ao decidirem como filtrar as mensagens recebidas:
- Sender Policy Framework (SPF)
- DomainKeys Identified Mail (DKIM)
- Domain-based Message Authentication Reporting and Conformance (DMARC)
- Brand Indicators for Message Identification (BIMI)
No Mailgun, exigimos que cada remetente em nossa plataforma use pelo menos SPF e DKIM. No entanto, recomendamos fortemente ter uma política DMARC rigorosa e somos grandes fãs do BIMI, que permite aos remetentes exibir um logotipo oficial na caixa de entrada.
3. Eduque sua equipe e os usuários
Os golpistas de e-mail são enganosos e bons no que fazem. Até pessoas com muita experiência em segurança cibernética podem cair em seus truques, especialmente quando a tentativa envolve coisas como engenharia social.
Uma das melhores maneiras de melhorar a segurança de e-mail é ensinar as pessoas o que esperar das tentativas de phishing. De fato, A Mimecast descobriu que profissionais que recebem treinamento em segurança cibernética têm cinco vezes mais chances de identificar e evitar links maliciosos em e-mails.
A equipe de segurança do Mailgun atribui parte do crédito ao nosso programa de conscientização e treinamento da equipe por ajudar a empresa a impedir um ataque de phishing por SMS em larga escala.
Embora não seja possível treinar seus usuários ou clientes diretamente, você pode informar o que deve (ou não) ser esperado. Por exemplo, se você souber que golpistas estão tentando se passar pela sua marca, envie um aviso para que seus usuários fiquem atentos a algo suspeito.
4. Avalie a segurança das parcerias de tecnologia
Por fim, sua segurança cibernética é tão forte quanto o seu elo mais fraco. Isso significa que você precisa prestar muita atenção às práticas de segurança dos fornecedores e provedores de soluções que a sua organização usa.
Se uma de suas parcerias estiver processando dados confidenciais da sua organização ou dos seus usuários, garanta que elas tenham as certificações corretas e passem por auditorias de segurança regulares. Pergunte sobre as certificações ISO 27001 e ISO 27701 e relatórios SOC 2. Além de avaliar a segurança, essas auditorias e certificações podem informar se uma parceria de tecnologia em potencial está em conformidade com leis de privacidade de dados, como a GDPR.
Uma melhor segurança de e-mail realmente ajuda a economia?
Talvez você esteja com um pouco de ceticismo. A gente entende. Melhorar a segurança de e-mail onde você trabalha provavelmente não tirará o mundo de uma recessão, mas e se pensássemos no e-mail da mesma forma que pensamos no meio ambiente? É claro que uma pessoa que recicla ou dirige um veículo elétrico não fará muita diferença. É quando milhões de pessoas agem que as verdadeiras mudanças começam a acontecer. Portanto, todos nós precisamos fazer a nossa parte.
Quando você melhora a segurança de e-mail, evita que o dinheiro vá parar nos bolsos dos cibercriminosos. Em vez disso, ele permanece nos bolsos e nas contas bancárias de consumidores e empresas ao redor do mundo. Ao evitar ameaças cibernéticas, você protege a sua empresa de despesas inesperadas em um momento em que há muita incerteza financeira.
Se você quer levar a segurança de e-mail a sério, o Sinch Mailgun está de prontidão para fazer essa parceria e fazer a diferença. Saiba mais sobre o compromisso de segurança do Mailgun e confira nosso Portal de segurança. Lá, você pode solicitar acesso às nossas certificações ISO, relatórios SOC 2 e a outros documentos importantes.




