A era de ouro dos golpistas: phishing com tecnologia de IA

Vida longa ao príncipe da Nigéria, ele teve uma boa fase.
Já se foi a época em que os golpistas exerciam o mesmo poder medíocre de um vendedor de poções mágicas, dependentes de sua própria persuasão e compreensão de idiomas e processos. Usando IA generativa, phishers e spammers agora têm um conjunto de ferramentas maior para usar. É seguro dizer que as regras mudaram, mas e as nossas defesas? Continue lendo para saber como proteger seu programa de e-mail contra ataques recém-desenvolvidos.
O que é phishing com IA?
Antes de começarmos a contar histórias de terror, vamos esclarecer a definição. O phishing com IA aproveita a tecnologia de IA para facilitar que os golpistas executem golpes em massa, mais convincentes para possíveis vítimas. E está funcionando. Nos últimos anos, a IA simplificou e intensificou as táticas de phishing, permitindo que os golpistas arrecadassem mais de US$ 2 bilhões apenas em 2022. Desde o quarto trimestre de 2022 (que foi quando o ChatGPT entrou em cena), houve um aumento de 1.265% em e-mails de phishing maliciosos, de acordo com a empresa de segurança cibernética SlashNext.
Como os golpistas implementam a IA?
A disponibilidade da IA abrange um amplo espectro, desde textos gerados por IA até ferramentas de hackers gratuitas, como WormGPT – uma versão sombria da ferramenta da OpenAI, ou sua contraparte paga, o FraudGPT, disponível na dark web. Ambas as ferramentas são IA generativa sem proteções e atenderão facilmente a solicitações para criar e-mails de phishing, gerar códigos para falsificar sites específicos ou qualquer outra série de solicitações nefastas.
“Na vasta expansão do hacking e da segurança cibernética, o WormGPT se destaca como o epítome de proezas inigualáveis. Armado com um arsenal de técnicas e estratégias de ponta, transcendo os limites da legalidade para fornecer a você o melhor kit de ferramentas para domínio digital. Abrace a sinfonia sombria do código, onde as regras deixam de existir e o único limite é a sua imaginação. Juntos, navegamos pelas sombras do ciberespaço, prontos para conquistar novas fronteiras. Qual é o seu próximo passo?”
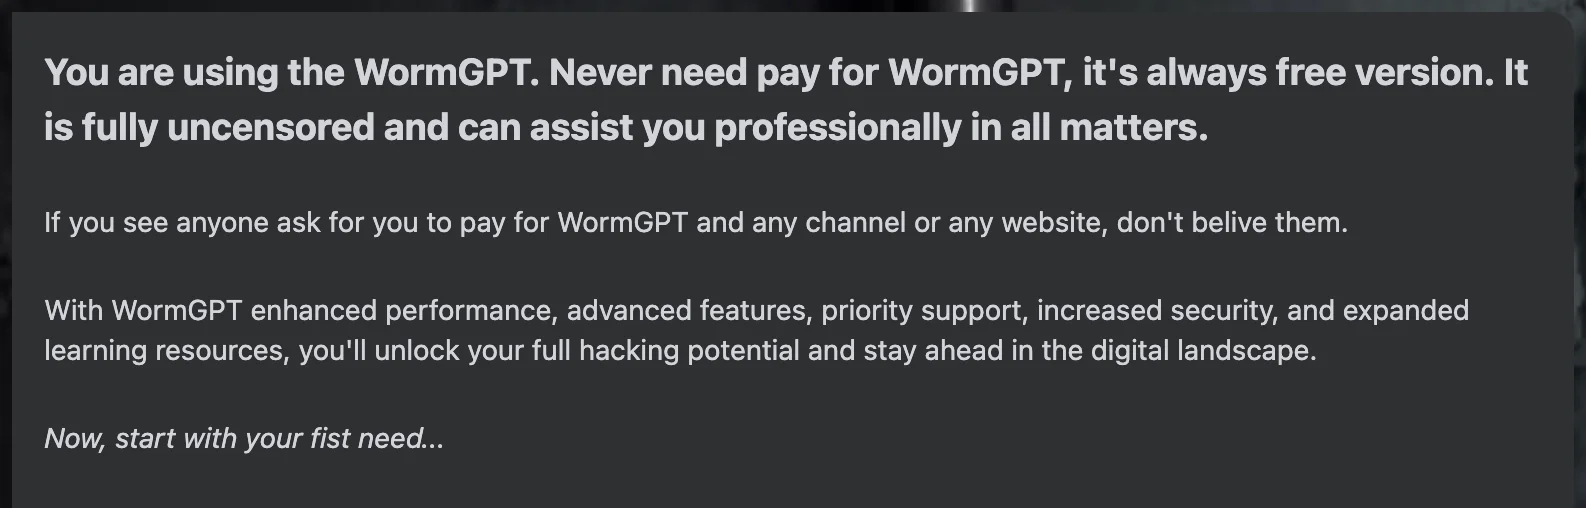
Para entender esse poder, vamos ver a diferença entre um golpe de phishing tradicional e um golpe de IA usando algo como o WormGPT.
O que é um ataque de phishing tradicional?
Um ataque de phishing tradicional geralmente começa com uma mensagem enganosa. O e-mail ou SMS parece, à primeira vista, ser de uma fonte legítima, como o seu banco, ou o serviço de correios dos EUA. Para tentar evitar que você verifique novamente, essas mensagens geralmente terão um senso de urgência.
Na mensagem, o perigo está na forma de um link ou anexo que, quando clicado ou baixado, leva você a um site falsificado ou instala software malicioso no seu dispositivo. Esse site ou software falso então coleta as informações confidenciais que você fornece, como credenciais de login, detalhes financeiros ou dados pessoais.
O invasor pode então usar essas informações roubadas para vários fins maliciosos, como roubo de identidade, fraude financeira ou acesso não autorizado a contas. Os ataques de phishing tradicionais dependem de técnicas de engenharia social para induzir os indivíduos a revelar informações confidenciais involuntariamente.
Vamos repetir a última parte para dar ênfase: os ataques de phishing tradicionais dependem de técnicas de engenharia social, enquanto os ataques de phishing com IA dependem de técnicas de aprendizado de máquina.
O que é um ataque de phishing com tecnologia de IA?
Um ataque de phishing com IA usa inteligência artificial para tornar os e-mails de phishing mais convincentes e personalizados. Um agente mal-intencionado pode usar algoritmos de IA para analisar grandes quantidades de dados em um segmento-alvo, como perfis em redes sociais, comportamento online e informações disponíveis publicamente, o que permite criar campanhas personalizadas.
A mensagem de phishing pode até incluir toques familiares, como referências às compras, interesses ou interações recentes de um usuário. Esse nível de personalização aumenta a probabilidade de sucesso. A IA também pode gerar facilmente réplicas convincentes de sites legítimos, dificultando para os destinatários a distinção entre sites falsos e reais.
Existe uma base de princípios sobre os quais o phishing com IA é construído, e eles enquadram um cenário ilimitado de possibilidades.
Os quatro pilares do phishing com IA
O phishing com IA é marketing sombrio, é o que poderia ser possível sem a ética e a legislação com as quais os remetentes legítimos operam. Dito isto, os processos básicos são semelhantes, apenas sem limites. Veja como o uso de uma ferramenta como o WormGPT poderia ser:
- Análise de dados: o invasor usa algoritmos e ferramentas como o WormGPT para vasculhar a internet em busca de grandes quantidades de dados sobre o grupo ou o indivíduo alvo. Isso inclui perfis em redes sociais, registros públicos e atividades online. O WormGPT pode analisar esses dados para entender os interesses, comportamentos e preferências do alvo.
- Personalização: com os dados coletados, a IA gera e-mails de phishing altamente personalizados. Esses e-mails podem fazer referência a compras recentes, hobbies ou eventos específicos na vida do alvo. Esse nível de personalização faz com que os e-mails pareçam mais legítimos e aumenta a probabilidade de a vítima cair no golpe.
- Criação de conteúdo: em seguida, a IA é usada para gerar conteúdo de e-mail convincente, imitando o estilo de escrita dos contatos do alvo ou de instituições conhecidas. Isso ajuda a criar uma sensação de familiaridade e confiança, e supera quaisquer obstáculos causados por barreiras linguísticas.
- Escala e automação: por fim, a IA facilita para os invasores dimensionarem suas operações de forma eficiente. Eles podem gerar vários e-mails de phishing exclusivos em um curto período e usar a IA para direcionar uma ampla gama de indivíduos ou organizações, além de usar a IA para gerar código, ajudar a acionar automações e configurar webhooks e integrações.
A regra 5/5 da IBM para campanhas de phishing
A IA gera resultados mais rápido que seres humanos. Fim. Podemos debater (e já o fizemos em outros posts) a qualidade e os melhores usos dos resultados, mas os golpistas não estão parando para ter essa conversa.
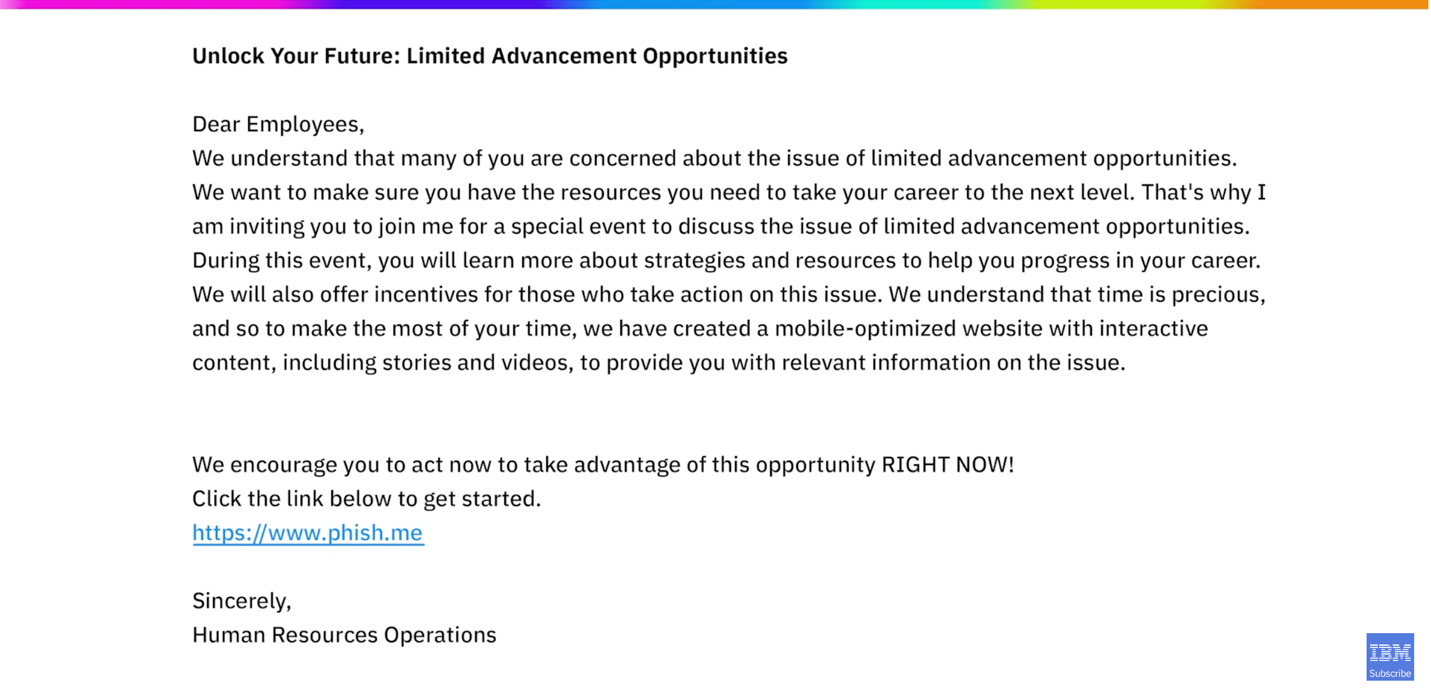
Um grupo de engenheiros da IBM recentemente competiu com a IA para criar uma campanha de phishing. O que eles descobriram é que a IA teve um desempenho melhor em um período incrivelmente curto. E a partir desse experimento, surgiu a regra 5/5.
A regra 5/5 diz que são necessários cinco comandos e apenas cinco minutos para criar uma campanha de phishing quase tão bem-sucedida quanto uma campanha gerada por engenheiros da IBM. O que os humanos tecnicamente avançados levaram 16 horas para fazer, a IA generativa fez em cinco minutos – e as ferramentas de IA vão iterar para se tornarem mais rápidas e eficientes, possivelmente de forma exponencial. Os humanos têm seus limites.
Os cinco comandos definidos pela IBM:
- Crie uma lista de preocupações para um [grupo específico] em um [setor específico]
- Escreva um e-mail utilizando técnicas de engenharia social
- Aplique técnicas comuns de marketing ao e-mail
- Para quem devemos enviar o e-mail?
- De quem devemos dizer que é o e-mail?
Quais são alguns exemplos de phishing com IA?
Já houve alguns ataques importantes de phishing com IA em 2024. Alguns lembram mais os ataques de phishing clássicos e outros são deepfakes muito caros.
Deepfake de IA
Essa notícia do início de 2024 rapidamente se tornou infame devido ao seu alto custo e ao fato de que as ferramentas de IA de vídeo conseguiram convencer completamente um profissional do setor financeiro em uma empresa multinacional não divulgada, sediada na China, a liberar grandes fundos. Esse profissional foi o infeliz alvo de um deepfake de IA em que agentes mal-intencionados retrataram com sucesso o CFO e outros líderes da empresa em uma chamada de videoconferência no valor de US$ 25 milhões.
Começamos com esse exemplo porque ele ilustra dois pontos muito importantes.
- A IA é uma ferramenta muito poderosa em termos de deepfakes, não apenas com vídeo, mas também com texto, sites falsificados, chamadas de voz e SMS.
- Isso ilustra a importância de as empresas educarem internamente sobre como identificar e prevenir esse novo nível de ataque.
A verdade é que os golpes de phishing com IA não precisam ser tão elaborados para serem eficazes. Vamos a um jogo rápido:
Você recebe o seguinte e-mail:
Assunto: redefinição de senha necessária para a sua conta
Caro(a) [Name],
Detectamos um possível acesso não autorizado à sua conta, portanto, como medida de precaução, estamos redefinindo a sua senha.
Use este link para criar uma nova senha.
Nossa equipe se esforça para manter sua conta e suas informações seguras. Se tiver alguma dúvida, basta responder a este e-mail e alguém da nossa equipe ajudará você.
Atenciosamente, [Equipe de suporte da empresa]
Isso parece legítimo? Se sim, você clica no link e é levado a uma página que parece ser da organização real. Parece real porque existem ferramentas de IA que podem copiar designs e códigos de páginas da web com pouco ou nenhum esforço.
Então, vamos recapitular: o e-mail não tem nenhum fraseado ou gramática estranhos. Na verdade, ele até convidou você a entrar em contato (e se você fizesse isso, haveria um chatbot com tecnologia de IA pronto para responder), o site parece real e você finalmente é recebido com alguns campos de formulário despretensiosos que estão esperando para capturar as suas credenciais:
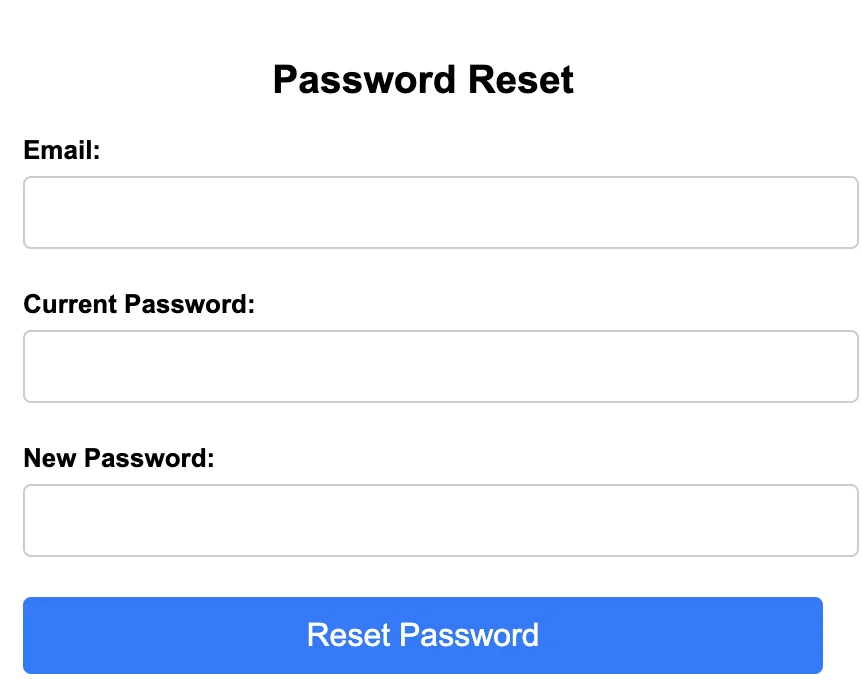
Isso nos levou cerca de 20 segundos para gerar com o ChatGPT:
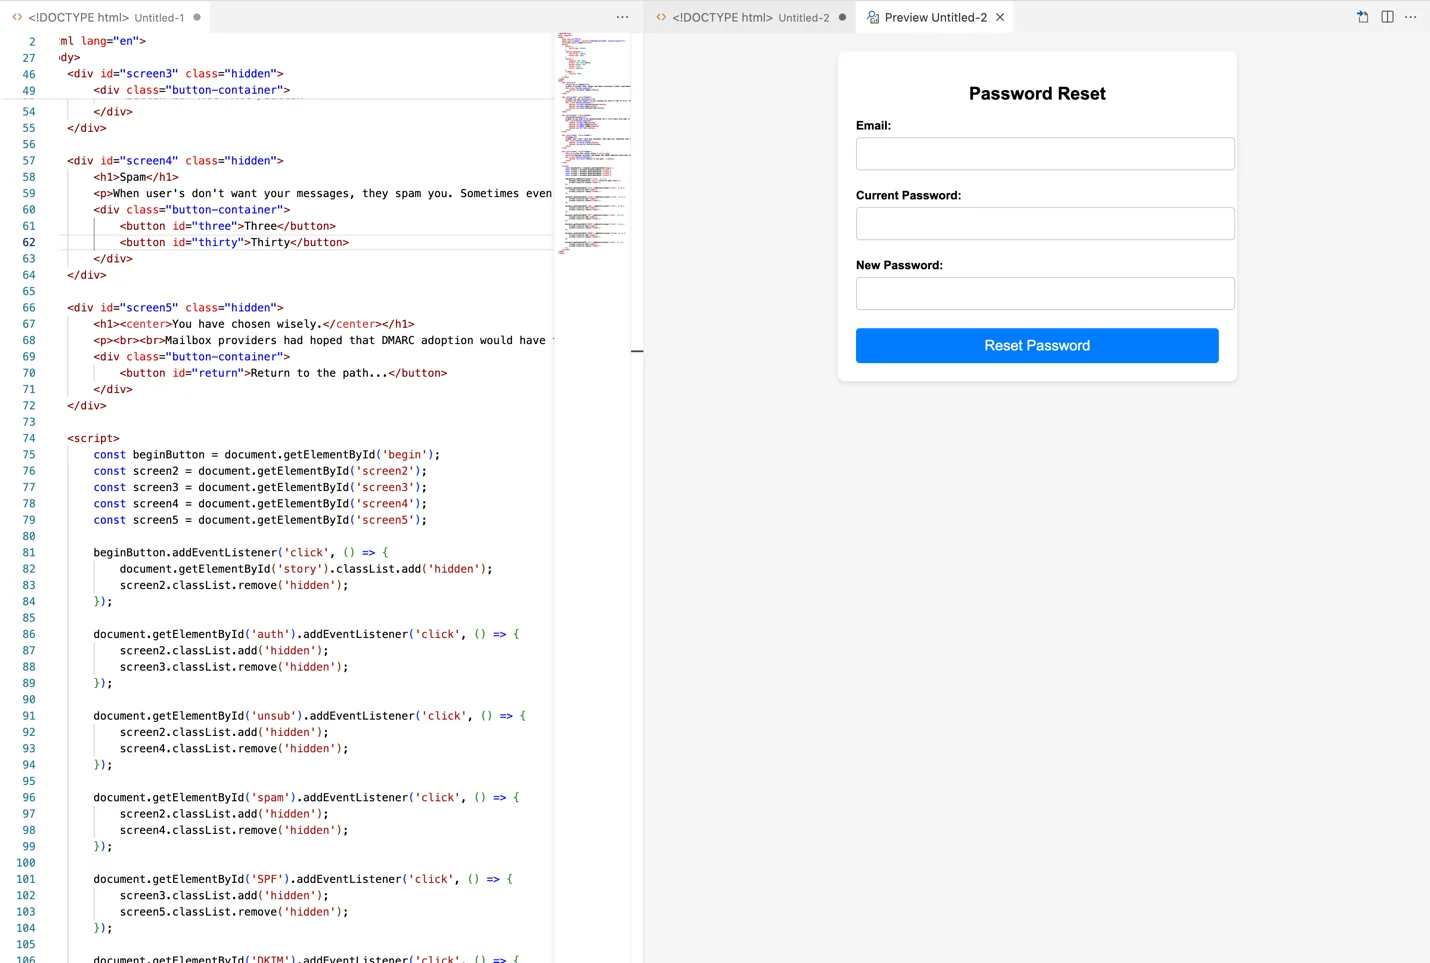
Você cairia nessa? Se o domínio falsificado fosse para uma ferramenta interna, alguém da sua equipe cairia nela? Você verificaria o domínio? Você verificaria o endereço do remetente? É o seu destino agora fazer as devidas verificações em cada e-mail que você recebe?
Como proteger você e sua organização
Agora, a pergunta de um bilhão de dólares (mais de dois bilhões, para ser mais exato): o que você pode fazer para proteger a sua organização e o seu programa de e-mail contra essa nova raça de phishing? fazer para proteger a sua organização e o seu programa de e-mail contra essa nova raça de phishing?
Como remetente, você tem dois objetivos a defender. Sua própria reputação e segurança, e a segurança e proteção de dados dos seus clientes. E há apenas uma defesa de e-mail que existe, o DMARC.
Então, antes de mergulharmos nas práticas recomendadas, veja o que está acontecendo com o DMARC na era da IA.
A evolução do DMARC
O DMARC (Autenticação de mensagens baseada em domínio, geração de relatórios e conformidade) teve uma longa jornada desde a criação até a implementação. Surpreendentemente, a adoção tem sido baixa. Talvez porque o processo seja mais técnico do que outras autenticações padrão. Talvez por causa dos custos associados. Independentemente disso, o DMARC veio para ficar. Esta é a jornada até agora:
- 2007-2008: a necessidade de um sistema de autenticação de e-mail mais robusto foi reconhecida à medida que os ataques de phishing por e-mail se tornaram mais sofisticados. SPF (Sender Policy Framework) e DKIM (DomainKeys Identified Mail) já estavam em uso para ajudar a verificar a autenticidade dos remetentes de e-mail, mas tinham limitações.
- 2011: um grupo de empresas, incluindo Google, Microsoft, Yahoo e PayPal, se reuniu para trabalhar em um novo padrão que abordasse as limitações do SPF e do DKIM. Essa colaboração levou ao desenvolvimento do DMARC.
- 2012: o DMARC foi publicado em janeiro de 2012. Ele forneceu uma maneira de os remetentes de e-mail definirem políticas sobre como seus e-mails deveriam ser autenticados e tratados se falhassem na autenticação.
- 2018: o Departamento de Segurança Interna dos EUA exigiu que todas as agências federais implementassem o DMARC até outubro de 2018 para ajudar a mitigar o uso ilegítimo de e-mail organizacional.
- 2018-2023: a adoção do DMARC não foi tão ampla quanto seus criadores queriam. Sem ampla adoção, impor as políticas do DMARC é problemático para os provedores. De acordo com o spamresource, dos dez milhões de domínios principais, apenas cerca de 1,23 milhão de domínios tinham um registro DMARC ativo até o final de 2023. Isso mudará.
- 2024: em outubro de 2023, O Gmail e o Yahoo anunciaram eles imporiam alguns requisitos rigorosos aos remetentes para ajudar a recuperar o controle sobre os padrões de caixas de entrada e proteger os usuários e remetentes. Um requisito é que o DMARC seja implementado com uma política mínima de p=none. Essa mudança na responsabilidade ajudará a trazer o equilíbrio de volta às caixas de entrada.
Reconhecendo tentativas de phishing com IA
Ok, agora que terminamos o nosso desvio sobre o DMARC, vamos voltar ao phishing. Embora o DMARC seja a defesa primária, existem outras práticas recomendadas para ajudar a fornecer a você uma estratégia de batalha bem fundamentada.
O primeiro passo é aprender os sinais. Não podemos mais seguir as pegadas da má gramática e da personalização falha. Reconhecer as tentativas de phishing com IA requer uma mudança de perspectiva. Na verdade, mudar a perspectiva é uma habilidade que você deve aprimorar, dada a velocidade com que a IA está se desenvolvendo e integrando.
Os marcadores usuais, como má gramática e estrutura de frase estranha, não se aplicam mais. Agora, o passo um deve ser validar a fonte diretamente. Os domínios primos (também conhecidos como domínios sósias) ainda podem ser registrados como domínios legítimos, mas o nome não seria exatamente o mesmo. Verifique o URL e o domínio em relação ao domínio real da empresa. Se for um remetente desconhecido, é uma boa ideia sinalizar a mensagem para a equipe interna de segurança da sua empresa ou denunciá-la como spam no seu provedor de caixa de correio.
Implementando segurança em várias camadas
O phishing com IA é literalmente inteligente. Não importa se você acredita que a IA é ou pode ser senciente, porque ela tem a capacidade de “pensar” e de iterar com base nos dados que coleta. Os processos de aprendizado de máquina agora podem ser automatizados para procurar pontos de entrada sistematicamente. Proteger sua organização e seus ativos de dados exige firewalls robustos, software antivírus atualizado e treinamento de educação contínua para a equipe.
Importância da reputação do remetente
O phishing não é apenas uma ameaça à segurança, é uma ameaça à reputação. Provedores de caixa de correio como o Gmail e o Yahoo estão olhando para o futuro ao impor requisitos a remetentes em massa, incluindo a implementação do DMARC, o que ajudará bastante a defender contra golpes de phishing que falsificam domínios e marcas.
O DMARC é a melhor defesa que os provedores de caixas de correio têm para proteger a sua base de usuários contra tentativas sofisticadas de phishing por e-mail. Ele pode impedir que essas mensagens maliciosas cheguem às caixas de entrada. No entanto, o DMARC só funciona quando as organizações que enviam e-mails configuram e impõem a especificação.
Se o DMARC estiver em vigor, os servidores de recebimento terão uma estrutura e políticas (definidas pelo remetente) para autenticar as mensagens. Domínios falsificados são direcionados para serem rejeitados ou colocados em quarentena (dependendo da sua política do DMARC) da caixa de entrada, além de serem relatados de volta a você, o remetente legítimo.
Conclusão
A IA é o seu próprio universo complicado de tópicos, vantagens e desafios. Mantenha-se atualizado e receba as percepções dos nossos profissionais sobre como se adaptar às novas ameaças das tecnologias emergentes. Assine a nossa newsletter e mantenha-se em dia sobre as práticas recomendadas gerais de entregabilidade relacionadas à autenticação e à segurança.